
Tecnología
Ucrania golpea tres centros de datos de Yandex, pero los bots resisten
Ucrania golpea centros de datos de Yandex y provoca fuertes caídas de tráfico, pero los bots prorrusos siguen activos desde otras redes rusas.

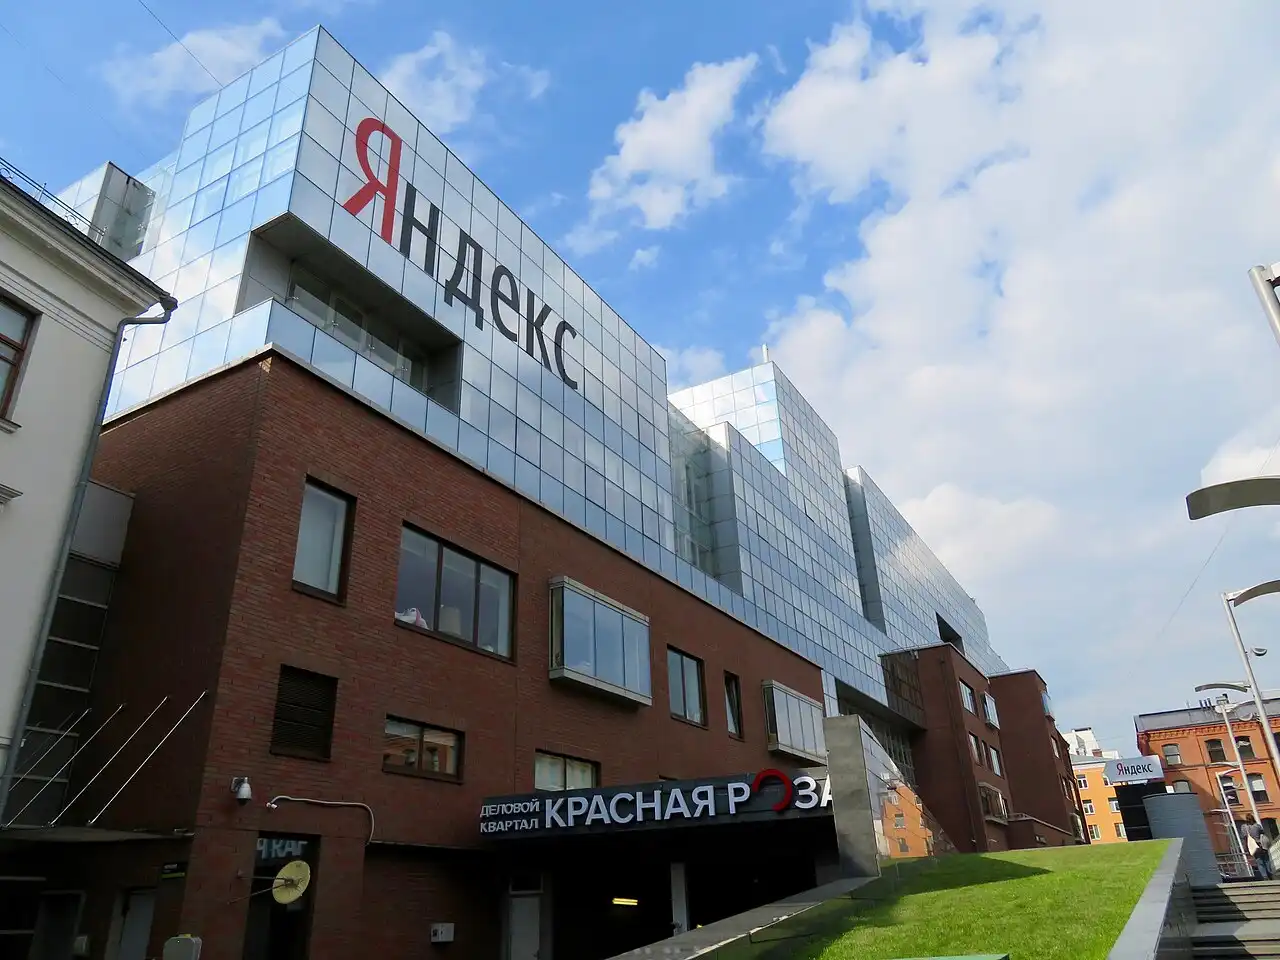
Por WikiFido - Trabajo propio, CC BY-SA 4.0, Wikimedia Commons
Resumen
- Ucrania dañó tres centros de datos de Yandex en pocos días
- El tráfico de Yandex cayó hasta un 99% tras los ataques
- Los bots prorrusos no desaparecieron: parte de su actividad migró
Los ataques ucranianos contra varios centros de datos de Yandex, uno de los pilares tecnológicos de Rusia, han causado daños importantes, interrupciones de servicios y una caída abrupta del tráfico procedente de su infraestructura. Lo que no han conseguido, al menos según los datos disponibles, es aquello que las redes sociales dieron casi por hecho durante unas horas: silenciar la maquinaria de bots prorrusos. El golpe tecnológico es real. La desaparición de las campañas de influencia, no.
Entre el 8 y el 11 de octubre, drones ucranianos alcanzaron instalaciones de Yandex en Sasovo, Kaluga y Vladímir. El centro de Sasovo quedó fuera de servicio y varios módulos del complejo de Kaluga fueron inutilizados; la ofensiva terminó afectando a servicios propios de la compañía y a empresas que dependían de su nube. Yandex es bastante más que un buscador ruso: aloja servicios empresariales, pagos, transporte, inteligencia artificial y buena parte de esa capa digital que el usuario normalmente no ve hasta que deja de funcionar.
Tres ataques contra el corazón tecnológico de Yandex
El primer golpe serio se produjo en Sasovo, en la región de Riazán. Yandex reconoció que el centro había sufrido daños graves y que tuvo que ser apagado completamente. La instalación tenía además una relevancia especial: allí estaban alojadas dos de las tres supercomputadoras que la compañía había utilizado para desarrollar sus modelos de inteligencia artificial. No hay confirmación pública de que esas máquinas fueran destruidas, pero el edificio quedó fuera de servicio.
Un día después llegó Kaluga. Varios módulos quedaron completamente inutilizados y empezaron los problemas en servicios que dependían de Yandex Cloud. Aplicaciones, páginas corporativas y plataformas rusas registraron fallos; incluso empresas que almacenaban copias de seguridad en esa infraestructura tuvieron dificultades para acceder a ellas. Las acciones de Yandex llegaron a caer más de un 4% en la Bolsa de Moscú tras conocerse el segundo ataque.
El ataque posterior contra Vladímir elevó el problema de avería localizada a algo bastante más incómodo para Moscú: tres instalaciones importantes golpeadas en pocos días, con una parte significativa de la capacidad tecnológica de Yandex afectada. La guerra, que durante años se ha medido en kilómetros de frente, refinerías y depósitos de munición, entraba también en las salas llenas de servidores.
El tráfico de Yandex llegó a desplomarse un 99%
Aquí nace buena parte de la confusión. Las estadísticas de internet mostraron un hundimiento espectacular del tráfico procedente de las redes de Yandex. El 11 de octubre, el tráfico de la red vinculada al buscador llegó a situarse un 99% por debajo de su nivel habitual, mientras que Yandex Cloud cayó alrededor de un 90%. Visto en una gráfica, aquello parecía un precipicio.
La conclusión inmediata corrió como pólvora: Ucrania habría apagado de un golpe las granjas de bots asociadas a Rusia. Era una historia redonda, casi demasiado redonda. El problema es que llamar “bot” a todo tráfico automatizado de internet equivale a llamar automóvil a cualquier cosa con ruedas. Técnicamente puede acercarse, pero explica poco.
Una gran parte del tráfico automatizado que desapareció pertenecía al YandexBot, el rastreador utilizado por el buscador para recorrer páginas, noticias e imágenes e incorporarlas a su índice. El descenso de la red de búsqueda correspondía casi íntegramente a rastreadores legítimos. Es decir: una caída masiva de bots, sí; una prueba de que habían desaparecido ejércitos de cuentas propagandísticas, no.
Un bot de buscador no es una cuenta que difunde propaganda
La diferencia parece semántica, pero resulta decisiva. Los robots de indexación recorren millones de páginas automáticamente para que un buscador sepa qué existe en internet. Los bots utilizados en campañas de influencia, en cambio, pueden publicar mensajes, responder a usuarios, inflar tendencias o replicar narrativas políticas.
Meter ambas cosas en el mismo saco produce gráficos vistosos y conclusiones flojas. Antes de los ataques, el 99,5% de las solicitudes observadas desde la red de búsqueda de Yandex estaban clasificadas como automatizadas, pero la enorme mayoría correspondía a robots verificados de indexación. Cuando aquella infraestructura cayó, lo que desapareció sobre todo fue capacidad para rastrear la web.
Zelenski habló de menos odio y menos bots
El propio presidente ucraniano, Volodímir Zelenski, alimentó la interpretación política del apagón. Durante una intervención pública aseguró que después de los ataques había menos odio, menos división y menos provocaciones en las redes porque había menos bots. Su oficina aclaró posteriormente que se refería a la percepción del ambiente en las plataformas, no a una medición concluyente de las operaciones automatizadas rusas.
También circuló un gráfico que supuestamente demostraba un desplome de la actividad digital relacionada con Alternativa para Alemania tras los ataques. El documento había sido difundido por el eurodiputado checo Tomáš Zdechovský, pero contenía incluso datos de fechas posteriores a su propia publicación y terminó siendo identificado como una imagen generada artificialmente. El propio político reconoció después que no se trataba de un hecho verificado.
La paradoja no es menor: un ataque contra infraestructura rusa terminó generando, durante unas horas, desinformación sobre la propia desinformación. La velocidad de las redes hizo el resto; primero llegó la conclusión, después los datos.
Los bots maliciosos no desaparecieron: cambiaron de servidor
El análisis posterior mostró algo más interesante. Tras los golpes a Yandex Cloud se produjo una caída temporal de actividades automatizadas sospechosas, entre ellas escaneos de vulnerabilidades y búsquedas masivas de fallos en complementos de WordPress. Algunas categorías llegaron a reducirse más de un 90%. Sin embargo, parte de ese tráfico reapareció desde otros proveedores rusos.
En uno de los casos estudiados, las solicitudes automatizadas contra una plataforma de apuestas dejaron de llegar desde Yandex Cloud después de los ataques y comenzaron casi simultáneamente a salir de otras redes de alojamiento. Las peticiones conservaban las mismas características técnicas. El volumen semanal, de hecho, apenas cambió: pasó de 167,7 millones a 170,1 millones de solicitudes. La infraestructura se movió; la automatización siguió trabajando.
Ese detalle desmonta una idea demasiado cómoda sobre las operaciones digitales modernas. Una campaña automatizada no tiene por qué vivir permanentemente dentro de un edificio concreto. Los servidores, scripts y cargas de trabajo pueden trasladarse entre proveedores con relativa rapidez. Destruir el lugar desde el que opera una red puede dificultarla, encarecerla y obligarla a reorganizarse. No necesariamente la elimina.
El verdadero daño está en la economía digital rusa
Reducir los ataques a la discusión sobre los bots también empequeñece lo ocurrido. Los centros afectados forman parte de una infraestructura que utilizan millones de personas y empresas. Yandex presta servicios de nube, mapas, transporte, pagos, comercio e inteligencia artificial, y compañías externas dependen de sus servidores para mantener aplicaciones y bases de datos funcionando.
Tras los ataques se registraron incidencias en servicios de Yandex y en páginas de terceros. Yandex Pay tuvo que restaurar gradualmente transferencias y pagos después de reconstruir parte de su infraestructura manteniendo la replicación de los datos financieros entre distintos centros. Eso ofrece una medida bastante más concreta del golpe: personas intentando pagar, empresas sin poder entrar en sus sistemas y desarrolladores buscando dónde ejecutar sus servicios.
Ucrania ha presentado estas acciones como respuesta a los ataques rusos contra infraestructura digital y de telecomunicaciones ucraniana. El cambio es relevante. Los centros de datos se incorporan así a una lista de objetivos económicos que ya incluía refinerías, instalaciones energéticas, puertos, almacenes y redes logísticas. La guerra de desgaste también necesita discos duros, procesadores y electricidad.
La inteligencia artificial rusa también queda expuesta
Sasovo añade otra dimensión. Allí se alojaban sistemas utilizados en el entrenamiento de modelos de inteligencia artificial de Yandex, una compañía fundamental para las ambiciones tecnológicas rusas. Incluso aunque las supercomputadoras no hayan sido destruidas, dejar temporalmente inutilizada la instalación que las alberga muestra hasta qué punto la capacidad de cálculo se ha convertido en infraestructura estratégica.
Ya no se protege únicamente una fábrica que produce motores o munición. También hay que proteger edificios silenciosos donde miles de servidores procesan búsquedas, entrenan modelos, almacenan información empresarial y sostienen servicios de los que depende una parte importante de la economía digital. En las guerras contemporáneas, un centro de datos puede ser tan estratégico como una instalación industrial.
Una infraestructura golpeada y una propaganda todavía móvil
Los ataques contra Yandex han demostrado que Ucrania puede causar daños significativos en instalaciones tecnológicas situadas dentro de Rusia y provocar interrupciones reales en uno de los mayores ecosistemas digitales del país. El tráfico de las redes de Yandex llegó a hundirse, algunos centros quedaron fuera de servicio y numerosas plataformas sufrieron problemas. Eso sí está documentado.
Lo que los datos no sostienen es la versión más espectacular: que los ataques hayan apagado los bots prorrusos o desmantelado las operaciones de influencia vinculadas a Rusia. No se observó una alteración extraordinaria y sostenida del tráfico de redes sociales durante el periodo analizado, mientras parte de la automatización potencialmente maliciosa simplemente migró hacia otros proveedores.
La diferencia importa. Ucrania ha golpeado hardware, conectividad y servicios esenciales de Yandex. Ha demostrado una vulnerabilidad rusa que hasta hace poco parecía bastante más alejada del campo de batalla. Pero la propaganda digital tiene una ventaja incómoda frente a un edificio lleno de servidores: no necesita quedarse quieta.


Microsoft amplía Defender al escritorio Linux para desarrolladores

Ceuta detiene a 40 migrantes que intentaban viajar con DNI ajenos

Vox elimina en Aragón las ayudas específicas para el colectivo LGTBI

Así destruía la covid el tejido pulmonar y abre nuevos tratamientos

Dinamarca frena a Trump y niega a EEUU privilegios sobre Groenlandia
-

 España
Cuatro jóvenes agreden a un conductor del tranvía durante el Pilar
-

 Tecnología
Muere Richard ‘Levelord’ Gray, el diseñador detrás de Duke Nukem 3D
-

 Economía
Villajoyosa plantea dos años sin nuevas licencias de pisos turísticos
-

 Mundo
Japón sopesa submarinos de propulsión nuclear con Takaichi al frente
-

 Salud
Navarra registra 305 casos de salmonelosis y alerta por las tortillas
-

 Estilo
Cabello en la menopausia: cuidados, color y tratamientos adecuados
-
 España
Una lista única puede arrebatar al PP el control del Senado el 29-N
-

 Ciencia
Rejuvenecen células de sangre de 80 años y las convierten en neuronas
-
 Mundo
Marruecos negocia con Israel misiles LORA de hasta 430 km de alcance
-

 Mundo
Venezuela retoma el diálogo y negocia una reforma electoral clave
-

 Tecnología
La PS5 con jailbreak emula Xbox, Switch y PS2 y avanza hacia el PC
-

 Ciencia
Tres galaxias sin materia oscura refuerzan la idea de que sí existe