
Tecnología
Un fallo crítico amenaza routers HGU de Movistar y Livebox de Orange
Una vulnerabilidad de Broadcom pone bajo sospecha a varios HGU y Livebox antiguos, con riesgo de ejecución de código y robo de la contraseña WiFi.

Resumen
- El fallo afecta a plataformas Broadcom usadas en algunos HGU y Livebox
- El ataque puede ejecutarse por WiFi sin conocer antes la contraseña
- Cambiar la clave no basta: la solución real pasa por actualizar el firmware
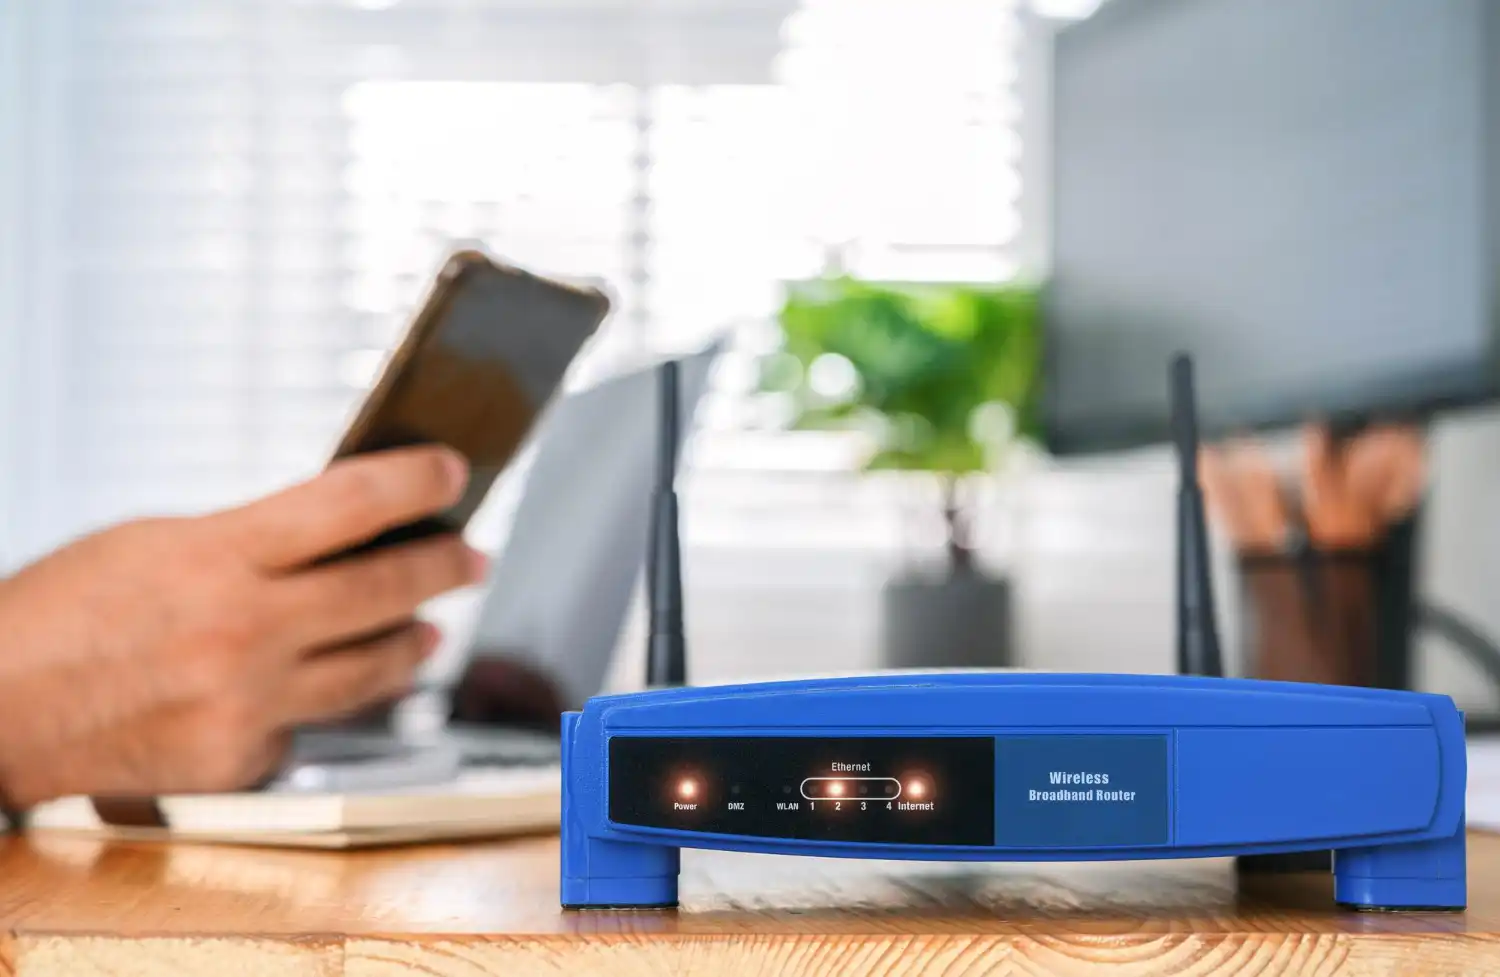
Una vulnerabilidad grave en el software WiFi de Broadcom pone bajo sospecha a routers antiguos HGU de Movistar y O2 y a determinados Livebox de Orange y Jazztel que utilizan componentes de las familias afectadas. El problema no exige conocer de antemano la contraseña de la red: un atacante situado dentro del alcance inalámbrico podría enviar tráfico manipulado al router, ejecutar código con privilegios elevados y, en un ataque demostrado, llegar a extraer la clave WiFi almacenada en el equipo.
Conviene, eso sí, distinguir entre una vulnerabilidad técnicamente compatible con determinadas plataformas y una confirmación de que cualquier router instalado en España puede ser atacado. No todos los HGU ni todos los Livebox están afectados. La investigación apunta a determinadas implementaciones de Broadcom y varios modelos antiguos distribuidos por operadoras españolas utilizan precisamente hardware de la familia BCM68xx, de modo que el riesgo depende del chipset, del software inalámbrico y, sobre todo, de la versión del firmware instalada.
Qué routers HGU y Livebox están bajo sospecha
El origen del problema no está propiamente en Movistar ni en Orange, sino varios pisos más abajo, en el software integrado en determinadas plataformas WiFi de Broadcom. Es una de esas grietas de la cadena tecnológica que pasan inadvertidas durante años: un componente nace en el fabricante del chip, salta al proveedor del router, llega a la operadora y acaba parpadeando tranquilamente detrás del televisor de millones de hogares.
La vulnerabilidad fue presentada públicamente el 16 de octubre de 2026 por el investigador Quentin Kaiser durante la conferencia Hexacon de París. Su análisis sitúa el código problemático en implementaciones propietarias del estándar 802.11 utilizadas desde hace más de una década y señala plataformas eCos y, potencialmente, determinadas familias Linux de Broadcom como BCM3390, BCM65xx y BCM68xx cuando mantienen la implementación vulnerable.
Los primeros HGU de Movistar utilizan Broadcom BCM68380
Dentro del parque histórico de Movistar hay una diferencia que la carcasa apenas cuenta. Los Askey RTF3505VW y MitraStar GPT-2541GNAC, dos de los HGU originales instalados masivamente con conexiones de fibra, utilizan el SoC Broadcom BCM68380. Esa pertenencia a la familia BCM68xx hace especialmente relevante comprobar el firmware de estos equipos ante el alcance técnico descrito por el investigador.
Eso no convierte automáticamente en vulnerables a todas las generaciones del llamado HGU de Movistar. Modelos posteriores cambiaron de plataforma y Telefónica ha renovado progresivamente su catálogo con routers Smart WiFi 6 y Smart WiFi 7. El nombre comercial se ha mantenido durante años mientras el interior cambiaba bastante; una caja parecida puede esconder una arquitectura completamente distinta.
Los Livebox antiguos también comparten esa plataforma
Orange presenta una fotografía similar. El Livebox+ Arcadyan PRV3399B-E-LT, distribuido durante años en España, utiliza un Broadcom BCM68380. Determinados equipos de aquella generación comparten así una plataforma incluida dentro del radio técnico de la investigación, aunque eso no permite extender el diagnóstico a cada Livebox comercializado por Orange o Jazztel.
Las generaciones posteriores han incorporado hardware y software diferentes. Un Livebox 6 o Livebox 7 no debe considerarse afectado simplemente porque lleve el mismo logotipo en la carcasa. Aquí manda algo bastante menos visible: el chipset concreto, la implementación del controlador inalámbrico y las correcciones incluidas en el firmware.
El ataque puede funcionar sin conocer la contraseña WiFi
La parte más delicada del hallazgo está en cómo se procesa determinado tráfico relacionado con WPS EAP, utilizado dentro del ecosistema de Wi-Fi Protected Setup. Un fallo durante el tratamiento y reensamblado de esos mensajes puede provocar corrupción de memoria y abrir la puerta a la ejecución de código arbitrario sobre el propio router.
No estamos ante el viejo truco de adivinar un PIN WPS ni ante un ataque que necesite probar millones de contraseñas. Según la investigación, determinadas variantes pueden lanzarse sin conocer la clave WiFi y sin completar previamente una conexión normal a la red. El atacante envía las tramas preparadas directamente al dispositivo vulnerable.
Existe, eso sí, un límite físico importante. El atacante debe encontrarse dentro del alcance de la red inalámbrica. Hablar de ataque remoto puede inducir a pensar en alguien operando desde cualquier punto de Internet, pero el escenario demostrado es distinto: el agresor necesita estar suficientemente cerca como para comunicarse por radio con el punto de acceso.
En sus pruebas contra equipos reales, el investigador logró ejecución remota de código sobre routers suministrados por operadores europeos y consiguió extraer de la memoria no volátil de uno de ellos la PSK utilizada por la red. Después pudo conectarse utilizando esa contraseña. Dicho de otro modo: la clave que debería proteger la puerta acabó saliendo por la propia puerta.
El riesgo va bastante más allá de robar la clave WiFi
La extracción de una contraseña llama la atención porque se entiende a la primera, pero técnicamente el problema serio está un escalón por encima. Conseguir ejecutar código con privilegios elevados sobre el router puede permitir manipular configuraciones, alterar determinados flujos de tráfico o utilizar el dispositivo como punto de apoyo para nuevos ataques dentro de la red doméstica.
El router ocupa una posición privilegiada, casi ingrata: por él circula buena parte de la vida digital del hogar. Ordenadores, móviles, televisores, cámaras, consolas, altavoces y dispositivos conectados dependen de esa caja que normalmente nadie mira mientras las luces sigan verdes. Perder el control del punto de acceso es bastante más grave que sufrir simplemente una contraseña débil.
Eso tampoco significa que una explotación permita automáticamente leer todo el contenido cifrado que atraviesa Internet. Protocolos como HTTPS mantienen capas propias de protección. Pero controlar el router amplía de forma notable la superficie disponible para espionaje, redirecciones, manipulación de DNS o ataques posteriores contra otros equipos conectados.
Una vulnerabilidad antigua que sobrevivió durante años
La investigación resulta incómoda también por su edad. El código relacionado con el problema se remonta, según el análisis publicado, al menos a 2010. Broadcom había abordado parte de esta superficie de ataque años atrás y recomendó posteriormente a fabricantes la migración hacia componentes más modernos, pero el ecosistema de routers domésticos avanza a una velocidad peculiar: despacio cuando el aparato sigue funcionando.
El resultado es una especie de arqueología digital conectada permanentemente a Internet. Equipos fabricados con arquitecturas diseñadas hace muchos años permanecen activos en casas y oficinas mientras acumulan actualizaciones, modificaciones de operador y piezas de software heredadas. La vida útil física del router puede terminar siendo mucho mayor que la prevista para algunos de sus componentes internos.
Kaiser comunicó en 2026 a Broadcom dos problemas relacionados con desbordamientos durante el reensamblado WPS EAP. Según el investigador, existían correcciones disponibles para fabricantes, aunque el proceso de distribución de un parche de seguridad hasta un router de operadora resulta menos directo de lo que parece: intervienen el proveedor del chip, el fabricante del equipo, el desarrollador del firmware y finalmente la compañía que lo instala al cliente.
Cambiar la contraseña WiFi no soluciona el fallo
Ante una alerta de este tipo, cambiar la contraseña parece el movimiento obvio. Es una buena práctica general, especialmente cuando se mantiene la clave original durante años, pero no corrige la vulnerabilidad. Si un atacante consigue explotar el router antes de autenticarse y después extrae la nueva contraseña guardada en el dispositivo, sustituir una clave por otra no cierra el agujero.
La solución sólida pasa por instalar un firmware corregido o sustituir el equipo cuando el fabricante o la operadora determinen que ya no puede actualizarse. Muchos routers proporcionados por operadores reciben estas versiones automáticamente y sin intervención del usuario, lo que hace especialmente importante no bloquear los mecanismos de administración y actualización remota previstos por el proveedor.
Desactivar WPS cuando el menú del router lo permita puede reducir superficie de exposición como medida prudente, aunque no debe confundirse con una garantía universal frente a todas las variantes del fallo. La eficacia exacta depende de cómo haya implementado cada fabricante el servicio vulnerable y de qué componentes permanezcan activos aunque desaparezca el botón de emparejamiento.
También merece la pena identificar el modelo exacto del router en la etiqueta situada normalmente en su parte inferior o trasera. En Movistar, denominaciones como RTF3505VW o GPT-2541GNAC permiten distinguir los primeros HGU basados en Broadcom de generaciones posteriores con hardware diferente. En Orange ocurre algo parecido: Livebox es una familia comercial, no un único dispositivo.
No todos los routers de Movistar y Orange están afectados
La magnitud potencial del descubrimiento puede producir un salto lógico demasiado tentador: pensar que cualquier equipo con componentes Broadcom es vulnerable. No funciona así. La exposición real depende de la familia de hardware, de la versión de software incorporada por el fabricante y de las modificaciones aplicadas posteriormente por cada operador.
Dos routers externamente iguales pueden ejecutar ramas distintas de firmware; dos modelos de una misma marca pueden utilizar chips completamente diferentes. Por eso no existen elementos suficientes para colocar automáticamente bajo sospecha a los actuales Smart WiFi 6, Smart WiFi 7, Livebox 6 o Livebox 7 simplemente por compartir operadora con aparatos más antiguos.
La situación más razonable es considerar especialmente relevantes los modelos veteranos basados en plataformas Broadcom compatibles con las familias descritas y esperar a la identificación concreta de versiones de firmware afectadas. Entre afirmar que no pasa nada y declarar comprometidos millones de routers hay un trecho considerable. La seguridad informática suele vivir, precisamente, en ese incómodo terreno intermedio.
El viejo router vuelve a convertirse en el eslabón débil
Este episodio deja al descubierto un problema menos vistoso que los grandes ataques contra bancos o administraciones, pero mucho más doméstico: la enorme longevidad de los routers instalados por las operadoras. Se colocan junto a la fibra, se configura el WiFi y pasan años detrás de un mueble. Mientras tanto, cambia prácticamente todo lo que se conecta a ellos.
Broadcom suministra tecnología a multitud de fabricantes, de modo que un defecto introducido en una capa común puede viajar durante años de chip en chip y de router en router. Es el reverso de una industria basada en reutilizar plataformas: reduce costes, acelera el desarrollo y simplifica productos, pero también permite que una vulnerabilidad heredada encuentre muchas más vidas de las que probablemente imaginó quien escribió aquel código.
El fallo conocido en octubre de 2026 no demuestra que todos los HGU de Movistar ni todos los Livebox de Orange puedan atacarse de esta manera. Sí deja una advertencia concreta: algunas plataformas antiguas utilizadas en routers muy extendidos pertenecen a familias relacionadas con una vulnerabilidad que ha permitido demostrar ejecución de código y robo de la clave WiFi sin conocer previamente esa contraseña. Una pequeña caja de plástico puede parecer poca cosa. Hasta que resulta ser quien guarda las llaves.


El retiro de Kim Jong-un en Wonsan: yate de 80 metros y gran piscina

Almerimar, el pequeño Mónaco andaluz que seduce al turismo británico

Insectos y moluscos desafían lo que sabemos sobre la conciencia animal

Un jabalí irrumpe en Zaragoza, hiere a una mujer y acaba sacrificado

Menor usa IA y roba datos de 5.000 personas; Policía plantea colaborar
-
 Mundo
Colonos israelíes atacan a diplomáticos europeos durante la cosecha
-
 Mundo
España y Taiwán: cuatro siglos de historia y una relación pendiente
-
 España
Malgrat de Mar destapa una macroestafa de seguros tras las riadas
-
 Mundo
Rumanía derriba dos drones sobre el mar Negro en su espacio aéreo
-
 Cultura
Cómo muere Lucas en La red púrpura y por qué su final marca a Elena
-
 Tecnología
TDT en España: qué cambia el 5 de noviembre y cómo preparar tu tele
-
 Mundo
Asesinan al exfiscal anticorrupción de Guatemala jugando al fútbol
-
 Naturaleza
Últimos terremotos en España del 17 de octubre: Toses marca el máximo
-
 Salud
Creatina: para qué sirve, beneficios, dosis, seguridad y cómo tomarla
-
 Naturaleza
Avisos de AEMET 17 y 18 de octubre: zonas en alerta y horas de riesgo
-
 España
Elecciones 29N: quiénes forman las nueve coaliciones y qué buscan
-
 Mundo
De París a Tirana: la nueva generación que vuelve a tomar las calles