
Tecnología
Capcom sufre una brecha de datos que afecta a 11,7 millones de cuentas
Capcom investiga una brecha que afectó a 11,7 millones de cuentas, expuso correos y datos técnicos y aumenta el riesgo de phishing entre sus usuarios.

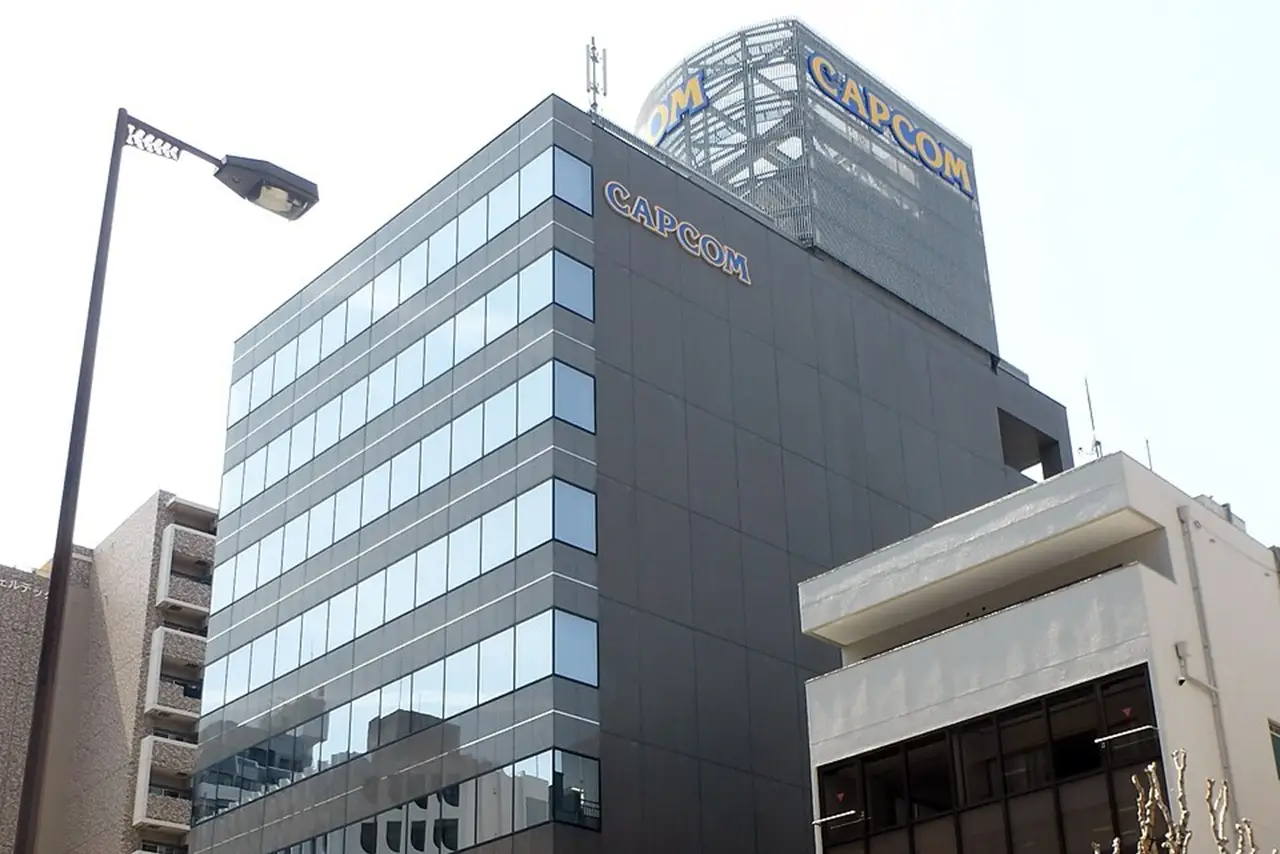
Imagen: Tokumeigakarinoaoshima / CC0.
Resumen
- Capcom confirma una brecha que afectó a 11.774.247 cuentas de CAPCOM ID
- Se expusieron correos y datos técnicos, pero no tarjetas ni claves originales
- El mayor riesgo para los usuarios es el phishing con mensajes más creíbles
Capcom ha confirmado una grave brecha de seguridad en CAPCOM ID, su sistema de cuentas para servicios web y determinados juegos online. El acceso no autorizado ha dejado expuestos datos asociados a 11.774.247 cuentas en todo el mundo, principalmente direcciones de correo electrónico e información técnica relacionada con el uso de cada cuenta.
El incidente tiene una dimensión considerable, aunque por el momento no parece haber alcanzado algunos de los datos más delicados. Capcom asegura que no se han filtrado números de tarjetas de crédito ni ha encontrado pruebas de que las contraseñas elegidas por los usuarios fueran robadas. Sí ha comprobado, en cambio, que un tercero modificó sin autorización las contraseñas de 196 cuentas, que la compañía ya ha restablecido.
La brecha fue detectada el 19 de octubre de 2026 y comunicada públicamente tres días después. Capcom afirma haber bloqueado el acceso, identificado el método utilizado en el ataque y aplicado medidas de emergencia. La investigación, sin embargo, continúa. Y ahí está uno de los matices importantes: la empresa todavía no ha explicado públicamente con detalle cómo consiguió entrar el atacante.
Qué datos de las cuentas de Capcom han quedado expuestos
El grueso de la filtración afecta a las direcciones de correo electrónico vinculadas a CAPCOM ID. Junto a ellas quedaron accesibles varios datos técnicos: fecha y hora de creación de la cuenta, momento del último inicio de sesión, número de accesos realizados y la dirección IP utilizada en la última conexión.
No estamos ante una filtración de simples nombres de usuario. Esa información permite dibujar una pequeña silueta digital de cada cuenta: cuándo nació, cuánto se utiliza y desde qué conexión se accedió por última vez. Una dirección IP, conviene precisarlo, no revela por sí sola una dirección postal exacta, pero puede aportar datos sobre la red y una localización geográfica aproximada.
En un grupo mucho menor, formado por 43 cuentas, la exposición fue más amplia. Capcom ha confirmado que también quedaron comprometidos datos como la fecha de nacimiento, el sexo, el país o región y el apodo registrado.
La diferencia es relevante. Los casi 11,8 millones corresponden a cuentas cuyos correos y datos técnicos se vieron comprometidos; no significa que 11,8 millones de usuarios hayan perdido toda su información personal. Una precisión menos espectacular, quizá, pero bastante más útil.
Las contraseñas originales no constan como filtradas
Uno de los aspectos que podía convertir el incidente en algo todavía más serio era la posible exposición masiva de contraseñas. Capcom sostiene que no ha encontrado evidencias de que las claves establecidas por los propios usuarios hayan sido filtradas.
Eso no evitó que el atacante consiguiera modificar la contraseña de 196 cuentas. La compañía detectó esos cambios y restableció las credenciales afectadas mientras seguía examinando el alcance de la intrusión.
No es exactamente lo mismo robar una base de datos con millones de contraseñas que conseguir alterar el acceso de dos centenares de cuentas. En ciberseguridad los matices importan, especialmente cuando una cifra gigantesca empieza a correr por titulares y redes sociales con la delicadeza de un elefante entrando en una cristalería.
Capcom detectó el acceso el 19 de octubre
La cronología conocida es bastante breve. Capcom encontró el 19 de octubre indicios de un acceso sospechoso a CAPCOM ID y comenzó inmediatamente a bloquearlo, investigar su origen y determinar qué información podía haberse visto comprometida.
El 20 de octubre creó un equipo interno específico para gestionar el incidente. Durante esas primeras pesquisas comprobó que parte de la información registrada en CAPCOM ID había salido de sus sistemas y detectó las modificaciones de contraseña realizadas sin autorización.
Un día después, el 21 de octubre, la compañía notificó los hechos a la Policía de la prefectura de Osaka y a la Comisión de Protección de Información Personal de Japón. El comunicado público llegó el 22 de octubre. Capcom asegura que las medidas urgentes necesarias están completadas y que ha identificado y corregido el método utilizado para ejecutar el ataque.
Lo que no ha hecho es describir públicamente ese método. No ha especificado si se explotó una vulnerabilidad concreta, si hubo credenciales comprometidas previamente o si se utilizó otra vía. Tampoco ha atribuido la intrusión a ningún grupo determinado. Mientras la investigación siga abierta, ir más allá sería entrar en el terreno de la conjetura.
El principal riesgo para los usuarios está en el correo
Hay un efecto secundario que probablemente acompañará a esta brecha durante bastante más tiempo que el propio acceso inicial: el phishing.
Capcom ha advertido expresamente de la posibilidad de que la información filtrada se utilice para enviar mensajes fraudulentos haciéndose pasar por la compañía o por servicios relacionados. Millones de direcciones de correo válidas asociadas a una marca concreta son materia prima especialmente cómoda para fabricar engaños convincentes.
El correo electrónico parece un dato menor porque lo entregamos casi con la naturalidad con la que dejamos un paraguas en la entrada. Pero conocer que una dirección pertenece a un usuario de CAPCOM ID permite preparar mensajes mucho más creíbles: avisos falsos de seguridad, supuestas verificaciones de cuenta, cambios de contraseña inventados o enlaces que imitan páginas legítimas.
Capcom recomienda no abrir enlaces ni archivos adjuntos incluidos en comunicaciones sospechosas. La propia compañía está contactando de forma individual con las cuentas afectadas. El correo registrado en CAPCOM ID puede seguir utilizándose y, por ahora, no se ha anunciado una obligación general de cambiarlo.
CAPCOM ID sigue funcionando y los juegos no están afectados
CAPCOM ID es la cuenta común que Capcom utiliza para acceder a distintos servicios web y a determinadas funciones online de sus videojuegos. Entre ellos está Street Fighter 6, cuyo ecosistema online utiliza este sistema de identificación.
La compañía sostiene que los servicios vinculados a CAPCOM ID continúan operativos y que la brecha no ha afectado al funcionamiento de sus juegos. No se ha comunicado una interrupción de servidores ni una pérdida de progreso, partidas o contenidos adquiridos por los jugadores.
Tampoco se ha informado de una exposición de información bancaria. Este punto resulta especialmente relevante porque la combinación de credenciales y medios de pago habría elevado considerablemente el riesgo económico inmediato.
La dimensión de una brecha, de todos modos, no se mide únicamente por si aparecen tarjetas bancarias en una base de datos. Casi 12 millones de correos asociados a una misma plataforma constituyen un conjunto de información muy valioso para campañas de suplantación, spam dirigido o intentos posteriores de acceso a otros servicios.
No es la primera gran crisis de ciberseguridad de Capcom
El episodio trae inevitablemente a la memoria otro ataque que la compañía sufrió en 2020, aunque ambos incidentes no deben confundirse. Entonces Capcom fue víctima de un ransomware que penetró en su red corporativa y terminó comprometiendo información personal y empresarial.
La investigación posterior concluyó que los atacantes habían accedido inicialmente a través de un antiguo dispositivo VPN mantenido como sistema de respaldo en la filial estadounidense. El grupo que se identificó en los sistemas afectados fue Ragnar Locker. Capcom llegó a confirmar la filtración de datos personales correspondientes a 16.415 personas y calculó que la cifra potencial de afectados podía alcanzar aproximadamente las 390.000.
La escala numérica del incidente de 2026 es muy superior, aunque la naturaleza de los datos conocidos hasta ahora es distinta. El ataque de 2020 alcanzó la infraestructura interna de la empresa, cifró equipos y afectó a información corporativa. La brecha recién conocida se concentra, según los datos publicados, en CAPCOM ID y la información vinculada a sus usuarios.
También existe otra diferencia importante: en 2020 Capcom acabó detallando públicamente el vector inicial del ataque después de meses de investigación. En esta ocasión la empresa dice haber identificado y neutralizado el método utilizado, pero todavía no lo ha explicado.
Una filtración enorme con muchas incógnitas todavía abiertas
La cifra convierte el incidente en uno de esos problemas de seguridad que no pueden despacharse como un susto menor: 11.774.247 cuentas vinculadas a una misma plataforma representan una superficie enorme para posibles abusos posteriores.
Aun así, los datos conocidos dibujan un escenario menos grave que una filtración completa de credenciales y medios de pago. No constan tarjetas comprometidas, las contraseñas originales no aparecen como filtradas y los servicios de juego siguen funcionando. Los 196 accesos cuyas claves fueron modificadas ya han sido restablecidos por Capcom.
Quedan cuestiones importantes por despejar. El alcance definitivo continúa bajo investigación y Capcom se ha comprometido a comunicar nuevos datos si aparecen. Sobre todo falta conocer con precisión cómo se produjo la intrusión, una pieza esencial para juzgar si se trató de un fallo puntual, una vulnerabilidad técnica o una debilidad más profunda en la protección de CAPCOM ID.
Mientras llega esa explicación, el peligro más tangible no está dentro de Resident Evil, Street Fighter o Monster Hunter. Está en algo bastante menos cinematográfico: la bandeja de entrada. Millones de direcciones asociadas inequívocamente a usuarios de Capcom acaban de convertirse en un objetivo bastante más reconocible.


Muere Manuel Otto, creador de Stick Run, tras un directo en Twitch

‘Dune: Parte Tres’ rompe el récord IMAX de ‘La Odisea’ con Pattinson

Muere un hombre de 41 años y dos jóvenes resultan heridas en Ibiza

Profesores regalan 35 días al año en horas extra sin pagar en España

El petróleo sube por Ormuz y complica la bajada de los carburantes
-

 Naturaleza
Últimos terremotos en España del 23 de octubre: León registra un 2,1
-

 Naturaleza
Incendios en España hoy, 23 de octubre: sin grandes fuegos activos
-
 Naturaleza
Estado de los embalses en España hoy, 23 de octubre: bajan al 57,2%
-
 España
Alfonso Serrano llama «verdulera» a Bergerot en la Asamblea de Madrid
-
 España
Muere un hombre en Sevilla tras autolesionarse en calle Luis Montoto
-
 Deportes
Conference League 22 de octubre: Getafe-Lugano, horarios y partidos
-
 Deportes
Europa League 22 de octubre: horarios del Celta y la Real Sociedad
-
 España
Felipe González votará en blanco el 29N y cuestiona al PSOE de Sánchez
-
 España
Las seis universidades públicas de Madrid paran el 4 y 5 de noviembre
-
 Mundo
Suiza confirma 14 años a Erwin Sperisen por siete asesinatos en Pavón
-
 Mundo
Serbia vota con Vučić y los estudiantes en un pulso electoral incierto
-
 España
El PSOE reclama a Pedraz más plazo por los abogados del caso Leire