
España
Booking atribuye a un hackeo la estafa del falso alojamiento de Retiro
Booking atribuye a un hackeo la estafa del falso piso de Retiro, que llevó durante días a cientos de viajeros hasta un alojamiento inexistente.

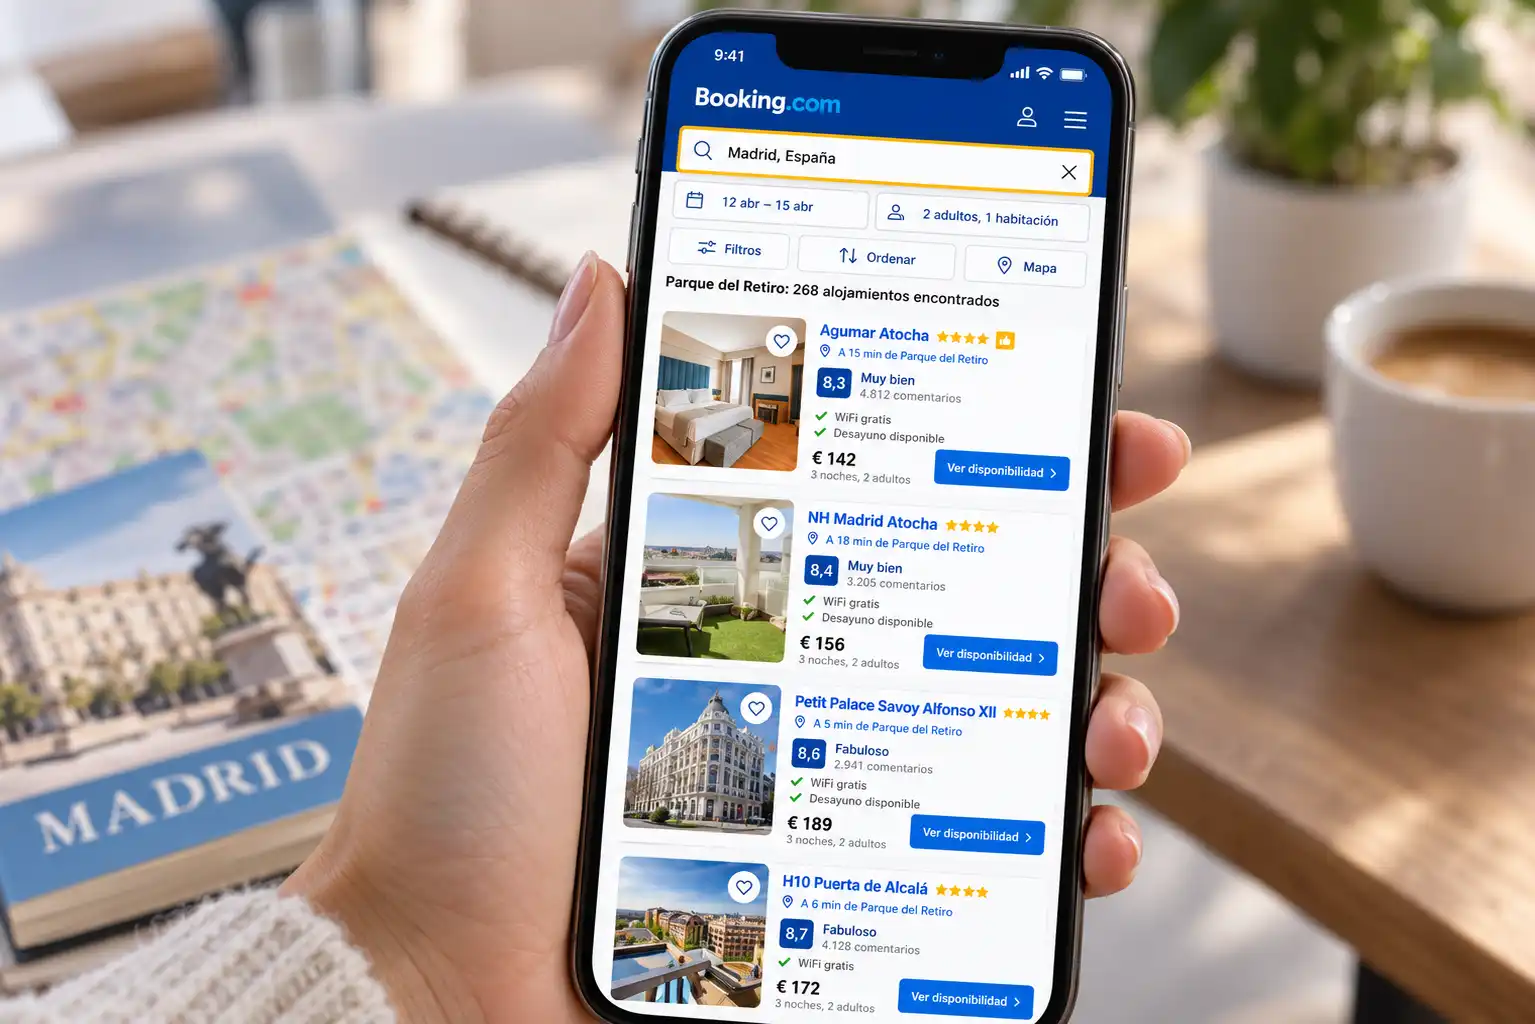
Booking atribuye a un hackeo la estafa del falso alojamiento de Retiro
Resumen
- Booking atribuye el fraude al hackeo de la cuenta de un anunciante
- Viajeros pagaron por un alojamiento que no existía en Retiro
- El anuncio estuvo activo varios días antes de ser retirado
Booking atribuye a un ataque informático contra uno de sus anunciantes la estafa que durante varios días llevó a numerosos viajeros hasta el número 19 de la calle Menéndez Pelayo, en Madrid, para alojarse en un apartamento que, sencillamente, no estaba allí. La plataforma sostiene que sus propios sistemas no fueron vulnerados y terminó retirando el anuncio fraudulento después de que comenzaran a acumularse los avisos de personas afectadas.
El supuesto alojamiento tenía varios de los elementos que suelen tranquilizar a quien reserva por internet: una dirección concreta junto al Retiro, fotografías atractivas, una valoración de 7,7 puntos y más de 700 comentarios. Sobre la pantalla parecía una oferta normal. Al llegar a Madrid, la escena cambiaba: un edificio residencial, vecinos sorprendidos y ningún apartamento turístico esperando detrás de la puerta.
Cómo funcionó la estafa del falso alojamiento de Retiro
La explicación de Booking apunta a que los delincuentes habrían conseguido acceder a la cuenta o a determinada información de uno de sus colaboradores después de comprometer sus sistemas. Según la compañía, no se trataría de un ataque directo contra la infraestructura tecnológica de Booking, sino de un hackeo al anunciante que utilizaba la plataforma.
La diferencia es técnica, pero importante. Cuando un ciberdelincuente consigue entrar en una cuenta legítima puede disponer de datos suficientes para construir un engaño mucho más convincente que el típico mensaje sospechoso. Puede conocer una reserva real, manejar datos relacionados con el alojamiento y comunicarse con viajeros que ya esperan recibir información sobre su estancia.
El fraude gana así una capa decisiva de credibilidad. La víctima no recibe un mensaje salido de la nada: llega dentro de una relación comercial que realmente existe. Esa mezcla entre información auténtica y contenido manipulado es precisamente lo que convierte estos ataques en una amenaza difícil de detectar.
El piso de Menéndez Pelayo 19 que nunca existió
Durante varios días se repitió una escena insólita frente al número 19 de Menéndez Pelayo, en el distrito madrileño de Retiro. Taxis que paraban, viajeros bajando con maletas, familias buscando el portal correcto y teléfonos móviles mostrando una reserva que parecía perfectamente válida. La dirección existía. El alojamiento, no.
La situación llegó al punto de que en el edificio apareció un aviso para advertir a quienes seguían llegando de que allí no funcionaba el establecimiento anunciado. Lo que debía ser el comienzo de unas vacaciones acababa, para muchos, con las maletas en la acera y la necesidad de encontrar otra habitación en Madrid.
Entre los perjudicados había viajeros de diferentes países, parejas, familias y personas desplazadas por trabajo. Algunos habían abonado entre 90 y 180 euros por una estancia presentada como un alojamiento próximo al parque del Retiro y acompañada de servicios propios de establecimientos turísticos de mayor categoría.
Un anuncio que tenía apariencia de ser completamente real
El aspecto más inquietante del caso es que la oferta no presentaba necesariamente las señales rudimentarias asociadas a una estafa. Antes de desaparecer acumulaba centenares de reseñas y una puntuación considerable. Había fotografías, comentarios y reputación. Es decir, precisamente los indicadores que un consumidor suele revisar para decidir si una reserva merece confianza.
Booking contempla que el alojamiento vinculado originalmente a la cuenta comprometida pudiera ser legítimo y haber funcionado con normalidad antes de la manipulación. Ese escenario permitiría explicar la presencia de reseñas anteriores e historial acumulado en una oferta que después habría sido utilizada para conducir a los viajeros hacia una dirección falsa.
Ahí aparece el verdadero salto del fraude. Durante años se ha recomendado comprobar las opiniones, desconfiar de ofertas absurdamente baratas y utilizar plataformas conocidas. En Retiro, muchas víctimas aparentemente habían seguido precisamente esas precauciones. Los estafadores también han aprendido cómo funciona la confianza digital.
Booking retiró el anuncio tras varios días de incidencias
Los primeros problemas comenzaron a detectarse varios días antes de la retirada definitiva de la oferta. Mientras los afectados trataban de comunicar lo ocurrido, nuevos viajeros continuaban llegando al inmueble madrileño creyendo que allí se encontraba el alojamiento que habían reservado.
Booking explicó posteriormente que tenía identificada la situación y que estaba trabajando con el anunciante afectado. La plataforma aseguró también que había ofrecido alternativas a clientes perjudicados y gestionado la reubicación en otros alojamientos en los casos afectados.
El tiempo transcurrido entre las primeras alertas y la desaparición del anuncio es, sin embargo, uno de los puntos delicados del episodio. En una plataforma que procesa un enorme volumen de reservas, mantener activa una oferta vinculada repetidamente a una dirección donde no existe alojamiento alguno multiplica el número potencial de víctimas con cada nueva reserva.
Booking niega que sus propios sistemas fueran hackeados
La compañía insiste en separar ambos escenarios. Según su versión, Booking no sufrió una intrusión directa. El objetivo de los atacantes habría sido uno de los establecimientos o colaboradores que trabajan a través de la plataforma.
Eso no significa que la información asociada a los viajeros resulte irrelevante. Cuando una cuenta profesional queda comprometida, los atacantes pueden encontrarse con datos vinculados a reservas y utilizarlos para dirigirse a personas concretas. Un mensaje que incorpora información auténtica sobre un viaje resulta mucho más difícil de identificar como fraude.
El mecanismo encaja con una modalidad cada vez más sofisticada de phishing turístico: en lugar de inventar una empresa desde cero, el delincuente se introduce en una relación comercial legítima. El envoltorio es verdadero. La trampa se esconde dentro.
Por qué el fraude podía engañar incluso a viajeros precavidos
Un precio disparatadamente bajo puede levantar sospechas. Una petición de transferencia a una cuenta desconocida, también. Pero la estafa de Retiro mezclaba elementos que normalmente inspiran confianza: una plataforma internacional conocida, numerosas opiniones, fotografías profesionales, una ubicación concreta y una reserva aparentemente integrada en un sistema habitual.
La dirección tampoco era ficticia. Menéndez Pelayo 19 existe y se encuentra junto a una de las zonas más conocidas de Madrid. Cualquier viajero podía buscar el inmueble en un mapa, comprobar el barrio y convencerse de que todo encajaba. Solo al llegar aparecía el detalle esencial: el edificio estaba allí, pero el establecimiento anunciado no.
Ese es uno de los motivos por los que las estafas vinculadas a cuentas legítimas son especialmente peligrosas. El fraude deja de parecer un rincón turbio de internet y se instala dentro de un proceso cotidiano: reservar, pagar, recibir una confirmación, hacer las maletas y coger un avión. Nada chirría hasta el último momento.
El caso abre el debate sobre la responsabilidad de las plataformas
El episodio ha trascendido también al ámbito político. El caso plantea hasta dónde llegan las obligaciones de una gran plataforma para verificar a quienes comercializan alojamientos, reaccionar ante avisos sobre ofertas fraudulentas y limitar el daño cuando una cuenta aparentemente legítima es comprometida.
La cuestión no equivale a afirmar que Booking sea jurídicamente responsable del fraude. Eso dependerá de las investigaciones, de las circunstancias concretas del ataque y de la aplicación de la normativa europea. Pero sí coloca bajo el foco un elemento central del negocio: la confianza que una plataforma aporta entre dos personas que no se conocen.
Booking no entrega personalmente las llaves de cada apartamento ni inspecciona cada habitación antes de una estancia. Su valor para el usuario reside precisamente en ofrecer un entorno en el que una reserva parezca suficientemente segura para pagar cientos de euros antes de viajar. Cuando ese ecosistema es utilizado por terceros para cometer una estafa, la confianza se convierte en parte del problema.
Una estafa que muestra cómo ha cambiado el fraude turístico
El anuncio ha desaparecido y Booking sostiene que el origen del engaño estuvo en el hackeo de uno de sus anunciantes, no en una brecha directa de sus sistemas. Esa diferencia será relevante para aclarar responsabilidades técnicas y jurídicas, pero resulta mucho menos visible para quien llegó a Madrid con una reserva pagada y encontró únicamente un portal residencial.
El caso de Retiro retrata una debilidad cada vez más evidente del turismo digital: una plataforma puede mantener intacta su infraestructura y, aun así, convertirse en el escenario perfecto para un fraude cuando un tercero conectado a ella queda comprometido.
Durante varios días, viajeros convencidos de haber reservado un alojamiento válido acabaron frente a una dirección madrileña donde no había habitación, recepción ni llaves. La pantalla decía que el piso existía; la puerta decía lo contrario. Y entre ambas cosas quedó atrapada la confianza de cientos de usuarios.


Cuatro inquilinos llegan con llave al mismo piso en Castro Urdiales

Juan del Val invirtió el millón del Planeta en su casa de Candeleda

Muere atropellada una mujer de 30 años en la avenida Maestro Rodrigo

León XIV evoluciona bien tras extirparle un tumor del pulmón derecho

Aita Mari aplaza hasta 2027 los rescates por el precio del combustible
-

 España
Cuatro jóvenes agreden a un conductor del tranvía durante el Pilar
-

 Tecnología
Muere Richard ‘Levelord’ Gray, el diseñador detrás de Duke Nukem 3D
-

 Economía
Villajoyosa plantea dos años sin nuevas licencias de pisos turísticos
-

 Mundo
Venezuela retoma el diálogo y negocia una reforma electoral clave
-

 Mundo
Japón sopesa submarinos de propulsión nuclear con Takaichi al frente
-

 España
Cayetana Álvarez de Toledo gana peso como número dos del PP por Madrid
-

 Estilo
Cabello en la menopausia: cuidados, color y tratamientos adecuados
-

 Salud
Navarra registra 305 casos de salmonelosis y alerta por las tortillas
-

 Ciencia
Rejuvenecen células de sangre de 80 años y las convierten en neuronas
-

 Ciencia
Tres galaxias sin materia oscura refuerzan la idea de que sí existe
-

 Historia
La Casa de Oldemburgo une a todos los monarcas hereditarios europeos
-
 España
Una lista única puede arrebatar al PP el control del Senado el 29-N