
Tecnología
Un fallo de seguridad permitió abrir y arrancar coches de dos marcas
Investigadores abrieron y arrancaron coches a distancia tras partir de una matrícula. Dos fabricantes corrigieron las vulnerabilidades detectadas.

Resumen
- Dos marcas presentaban fallos que permitían abrir y arrancar coches
- En Australia, una matrícula bastaba para iniciar la cadena de ataque
- Los fabricantes corrigieron las vulnerabilidades tras recibir el aviso
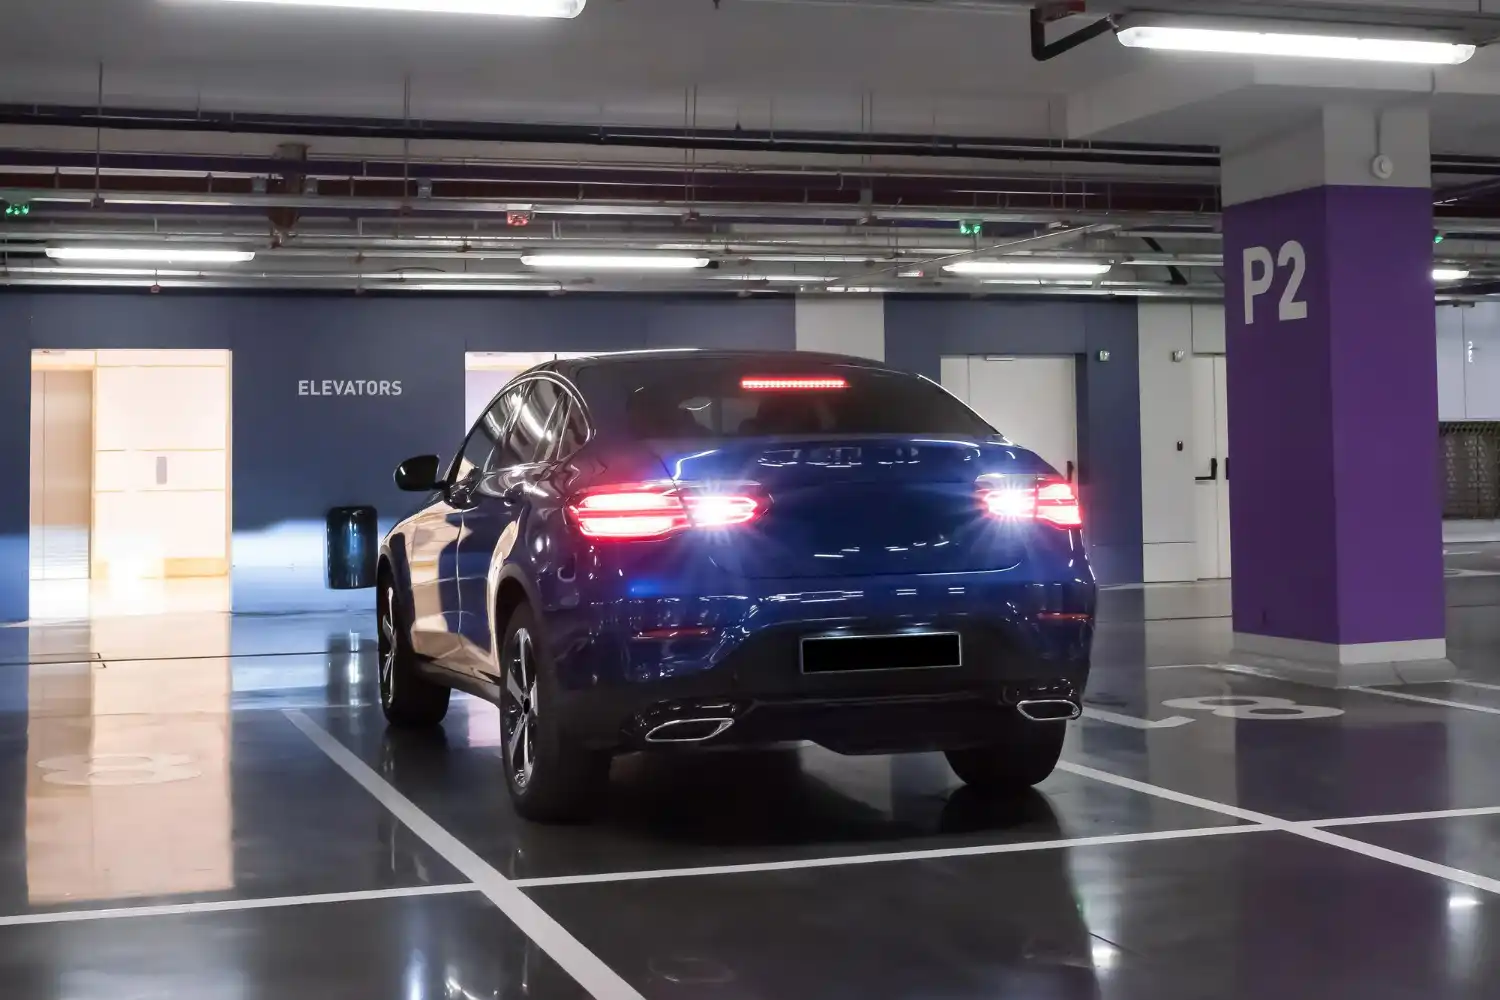
Un grave fallo de seguridad en los sistemas de dos grandes fabricantes de automóviles permitió a investigadores informáticos abrir las puertas, arrancar motores y consultar la ubicación de vehículos conectados sin disponer de sus llaves. En uno de los ataques demostrados, bastaba conocer la matrícula para iniciar una cadena de vulnerabilidades que terminaba dando acceso a las funciones de control remoto del coche.
Los investigadores Shubham Shah y Sam Curry publicaron los detalles el 7 de noviembre de 2026, después de descubrir que las aplicaciones móviles de ambas marcas utilizaban sistemas de autenticación con importantes deficiencias de seguridad. Las pruebas afectaron a servicios de vehículos conectados en Estados Unidos, Canadá y Australia. Según los investigadores, los dos fabricantes corrigieron las vulnerabilidades que les comunicaron en aproximadamente dos horas.
El hallazgo pone de manifiesto un problema que va bastante más allá del robo tradicional de automóviles. Los coches conectados incorporan aplicaciones que permiten abrirlos, consultar su posición o encender el motor desde un teléfono móvil. Pero esas comodidades dependen de servidores externos. Y cuando esos servidores fallan, las consecuencias pueden ser bastante serias.
Las compañías afectadas han solicitado que sus nombres permanezcan en el anonimato. Aunque algunas especulaciones apuntan a Toyota y Lexus, no existe una confirmación oficial que permita atribuirles las vulnerabilidades. Tampoco se han presentado pruebas de que los fallos descubiertos fueran utilizados por delincuentes.
Cómo consiguieron abrir un coche utilizando su matrícula
La investigación comenzó con el análisis de las aplicaciones Android que los fabricantes ofrecen a sus clientes para gestionar las funciones conectadas de sus vehículos.
Shah y Curry examinaron el funcionamiento de estas aplicaciones y las comunicaciones que mantenían con los servidores de las compañías. Su objetivo era determinar qué mecanismos permitían enviar instrucciones a un automóvil sin estar físicamente junto a él.
En Australia encontraron una combinación especialmente preocupante de errores informáticos.
El primer paso consistía en obtener el número de identificación del vehículo (VIN) a partir de su matrícula. En determinados registros australianos, esta información puede consultarse mediante servicios públicos destinados, entre otras cosas, a comprobar los antecedentes de un automóvil.
Con ese identificador, los investigadores pudieron utilizar interfaces informáticas del fabricante para relacionar el vehículo con su cuenta de usuario y obtener información del propietario, incluida su dirección de correo electrónico.
Pero aquello solo era el principio. Las siguientes vulnerabilidades permitieron pasar de la identificación del vehículo al control de su cuenta digital.
Contraseñas de administrador expuestas en los sistemas
Al examinar los archivos utilizados por las aplicaciones, los especialistas encontraron credenciales administrativas incorporadas directamente en el código.
Estas contraseñas estaban destinadas, aparentemente, a entornos de pruebas. Sin embargo, también funcionaban en servidores de producción, los mismos que gestionaban las cuentas reales de los clientes.
Las aplicaciones utilizaban ForgeRock, una plataforma de gestión de identidades digitales integrada actualmente en Ping Identity.
Los sistemas contaban con barreras de seguridad diseñadas para bloquear solicitudes sospechosas, pero los investigadores consiguieron sortearlas mediante errores en la interpretación de determinadas direcciones web.
También descubrieron que, en el entorno australiano, una configuración incorrecta permitía eludir la autenticación multifactor, es decir, la verificación adicional que normalmente protege una cuenta aunque alguien conozca su contraseña.
La combinación de estas vulnerabilidades les permitió modificar credenciales, asumir el control de cuentas y obtener los permisos que utilizaba la aplicación oficial.
Una vez dentro, el servidor aceptaba las instrucciones como si procedieran del propietario legítimo.
De este modo consiguieron enviar la orden de desbloquear las puertas de un vehículo a distancia.
Conviene precisar que la matrícula no abría el automóvil por sí sola. Era el punto de partida de un procedimiento informático mucho más complejo que aprovechaba distintas vulnerabilidades de los servidores.
Los investigadores también pudieron arrancar motores y localizar vehículos
El acceso conseguido no se limitaba a desbloquear las puertas.
Durante las pruebas realizadas sobre vehículos propios o utilizados con autorización, los investigadores comprobaron que podían ejecutar distintas funciones disponibles en las aplicaciones de los fabricantes.
Entre ellas figuraban el arranque y la parada remotos del motor, el cierre y apertura de puertas, la activación del claxon y el encendido de las luces.
También podían consultar información almacenada en los servicios conectados.
En función del modelo y de los servicios contratados, estos sistemas ofrecían datos como la localización del automóvil, el kilometraje, el combustible disponible, la autonomía restante, la presión de los neumáticos o el estado de puertas y ventanillas.
El problema era, por tanto, doble: los atacantes podían obtener información personal y datos de localización, además de acceder a determinadas funciones físicas del vehículo.
Los investigadores demostraron el funcionamiento del ataque con automóviles sobre los que tenían autorización. No probaron que pudieran conducir los vehículos remotamente ni anular sus sistemas de seguridad durante la circulación.
Tampoco debe confundirse el arranque remoto del motor con la capacidad de llevarse un coche conduciendo. Esta última acción puede depender de comprobaciones adicionales, como la presencia de una llave física o digital autorizada.
Una contraseña tan sencilla como «admin» agravó el problema
La investigación sobre los servidores utilizados en Estados Unidos reveló otro fallo de seguridad especialmente llamativo.
Los sistemas de las dos compañías incorporaban una consola de administración del software ForgeRock que conservaba las credenciales predeterminadas «admin» como usuario y contraseña.
Se trataba de una herramienta que debía haberse eliminado o protegido adecuadamente antes de poner los sistemas en funcionamiento.
Los investigadores aprovecharon una vulnerabilidad que permitía superar el cortafuegos de aplicaciones web y acceder a esa consola.
A partir de ahí, consiguieron ejecutar código en los servidores encargados de gestionar las identidades de los clientes.
El acceso les permitió modificar los datos de inicio de sesión de cuentas de prueba y autenticarse mediante las aplicaciones móviles oficiales.
Una vez completado el procedimiento, podían consultar los vehículos asociados y enviarles las mismas instrucciones disponibles para sus propietarios.
Había otro detalle especialmente delicado: la sesión original del dueño permanecía activa incluso después de modificar determinados datos de acceso.
También era posible redirigir las notificaciones de la aplicación, lo que podía dificultar que el usuario advirtiera las operaciones realizadas sobre su cuenta.
Las pruebas completas de esta segunda cadena de vulnerabilidades se efectuaron con cuentas y vehículos estadounidenses autorizados.
Qué fabricantes están afectados y si hay coches vulnerables en España
La identidad de los fabricantes continúa siendo una de las principales incógnitas de la investigación.
Shah y Curry decidieron respetar la petición de las compañías de no revelar sus nombres. Los especialistas explicaron que su intención era evitar desviar recursos de los equipos de seguridad durante la gestión de los problemas detectados.
Algunos usuarios de internet analizaron las imágenes de una demostración y señalaron que el vehículo parecía un Toyota, posiblemente un RAV4. También surgieron especulaciones sobre Lexus.
Sin embargo, estas identificaciones se basan en interpretaciones visuales, no en información verificada. Toyota no confirmó ni desmintió su relación con el incidente cuando fue consultada por la prensa especializada.
Por otra parte, los investigadores distinguieron entre los sistemas de dos fabricantes, aunque su investigación australiana describía servicios compartidos por dos marcas comerciales. No hay información pública suficiente para identificar de manera inequívoca todas las empresas y modelos afectados.
¿Pueden estar afectados los coches vendidos en España?
Los resultados publicados confirman que los investigadores encontraron vías para enviar comandos remotos a vehículos conectados en Australia, Estados Unidos y Canadá.
Aunque durante la investigación se examinaron también aspectos de la infraestructura utilizada en otros mercados, no se ha acreditado que los vehículos comercializados en España fueran vulnerables mediante los mismos procedimientos.
Por ello, sería incorrecto afirmar que cualquier automóvil de esas marcas puede abrirse simplemente conociendo su matrícula.
El ataque dependía de varios requisitos: que el vehículo dispusiera de funciones conectadas compatibles, que estas estuvieran activadas y que los servidores de autenticación presentaran las vulnerabilidades descritas.
La matrícula fue una pieza relevante en el método demostrado en Australia, pero no constituye por sí misma una llave digital universal.
Los fabricantes corrigieron los fallos tras recibir el aviso
Las vulnerabilidades fueron descubiertas durante investigaciones realizadas en 2026 y sus detalles se hicieron públicos el 7 de noviembre.
Según el informe técnico de Curry y Shah, los dos fabricantes corrigieron los problemas comunicados en sus sistemas de identidad aproximadamente dos horas después de recibir la notificación.
Las medidas incluyeron retirar los componentes utilizados durante las pruebas y sustituir las credenciales comprometidas.
La investigación independiente sobre el entorno australiano describe otra cadena de fallos, aunque no precisa por separado la fecha exacta en la que se solucionaron todos sus componentes.
Hasta la publicación de los resultados no se había presentado evidencia de que terceros hubieran utilizado esas vulnerabilidades para robar automóviles o acceder ilegalmente a cuentas de clientes.
Eso no demuestra que nunca existieran accesos indebidos, pero tampoco permite afirmar que se haya producido una campaña de ataques.
Para los propietarios de vehículos conectados, las precauciones habituales siguen siendo razonables: mantener actualizada la aplicación oficial, activar la verificación adicional cuando esté disponible y comprobar los dispositivos autorizados para acceder a la cuenta.
Ante movimientos desconocidos, notificaciones sospechosas o modificaciones no solicitadas, conviene contactar con el servicio de atención del fabricante.
Cambiar la contraseña puede ser útil si existe una sospecha de compromiso de la cuenta, aunque no habría solucionado por sí solo las vulnerabilidades administrativas descritas en esta investigación.
El riesgo de los coches conectados ya no está solo en sus cerraduras
El caso demuestra hasta qué punto la seguridad de un automóvil depende actualmente de sistemas informáticos situados fuera del propio vehículo.
Durante décadas, proteger un coche significaba reforzar sus cerraduras, incorporar inmovilizadores electrónicos o mejorar los dispositivos antirrobo.
La conectividad ha introducido otra dimensión.
Un automóvil puede disponer de excelentes sistemas de seguridad física y, aun así, quedar expuesto si la infraestructura que gestiona sus servicios digitales permite acceder indebidamente a las cuentas de los propietarios.
Los problemas detectados por Shah y Curry no exigían manipular una centralita, interceptar la señal de una llave inteligente ni encontrarse cerca del vehículo.
Los investigadores atacaron los servidores que autorizaban las órdenes remotas.
Y esa diferencia importa. Mientras que determinados métodos tradicionales de robo necesitan proximidad física, una vulnerabilidad en una plataforma conectada puede comprometer numerosos vehículos desde cualquier lugar con acceso a internet.
La industria del automóvil lleva años incorporando funciones digitales que simplifican la vida del conductor. Abrir las puertas con el móvil o comprobar dónde está aparcado el coche resulta cómodo, desde luego.
Pero esos servicios también amplían las responsabilidades de los fabricantes: proteger cuentas, revisar configuraciones, eliminar contraseñas predeterminadas y comprobar que sus sistemas no concedan permisos indebidos.
En este caso, los fallos fueron comunicados y corregidos, según los investigadores. La advertencia que deja el incidente es más amplia: la seguridad de un coche conectado depende tanto de su ingeniería como de la protección de los servidores que lo controlan.


Óscar Puente seguirá como diputado hasta el 29N tras dejar Transportes

Un AVE se pasa la parada en Zaragoza-Delicias y relevan al maquinista

Seis muertos y 17 heridos al caer un edificio en Brooklyn, Nueva York

Por qué olvidamos los sueños al despertar y qué ocurre en el cerebro

El niño de Taung sugiere que hubo más especies de homininos en África
-
 Cultura
‘Los anillos de poder 3’ llega a Prime Video: horario y capítulos
-
 Economía
El consumo eléctrico cae un 7,5 % durante la huelga general del 11-N
-
 Economía
Valeria Racu advierte de más protestas por la vivienda tras el 11-N
-
 Economía
Cientos de manifestantes cortan la Gran Vía de Madrid por la vivienda
-
 Mundo
El Polisario declara la movilización general en el Sáhara Occidental
-
 Economía
El Brent sube a 92,54 dólares y el gas supera los 86 euros por MWh
-
 España
Huelga general en Murcia: cortes de tráfico y un 50% de paro según UGT
-
 Naturaleza
La borrasca Charles aflojará el jueves: dónde seguirá lloviendo más
-
 España
El PSPV pierde su enmienda a la ley del suelo al abandonar Les Corts
-
 Mundo
León XIV pide reconciliación ante dos millones de fieles en Luján
-
 España
UGT y CCOO denuncian cargas policiales en Madrid y anuncian demandas
-
 España
El grupo de Isabel Peralta planeó ataques a mezquitas y sinagogas