
Tecnología
Un ciberataque obliga a desconectar sistemas de Salvamento Marítimo
Salvamento Marítimo aisló sistemas internos tras detectar un ciberataque el 4 de noviembre. La entidad asegura que los rescates continuaron.

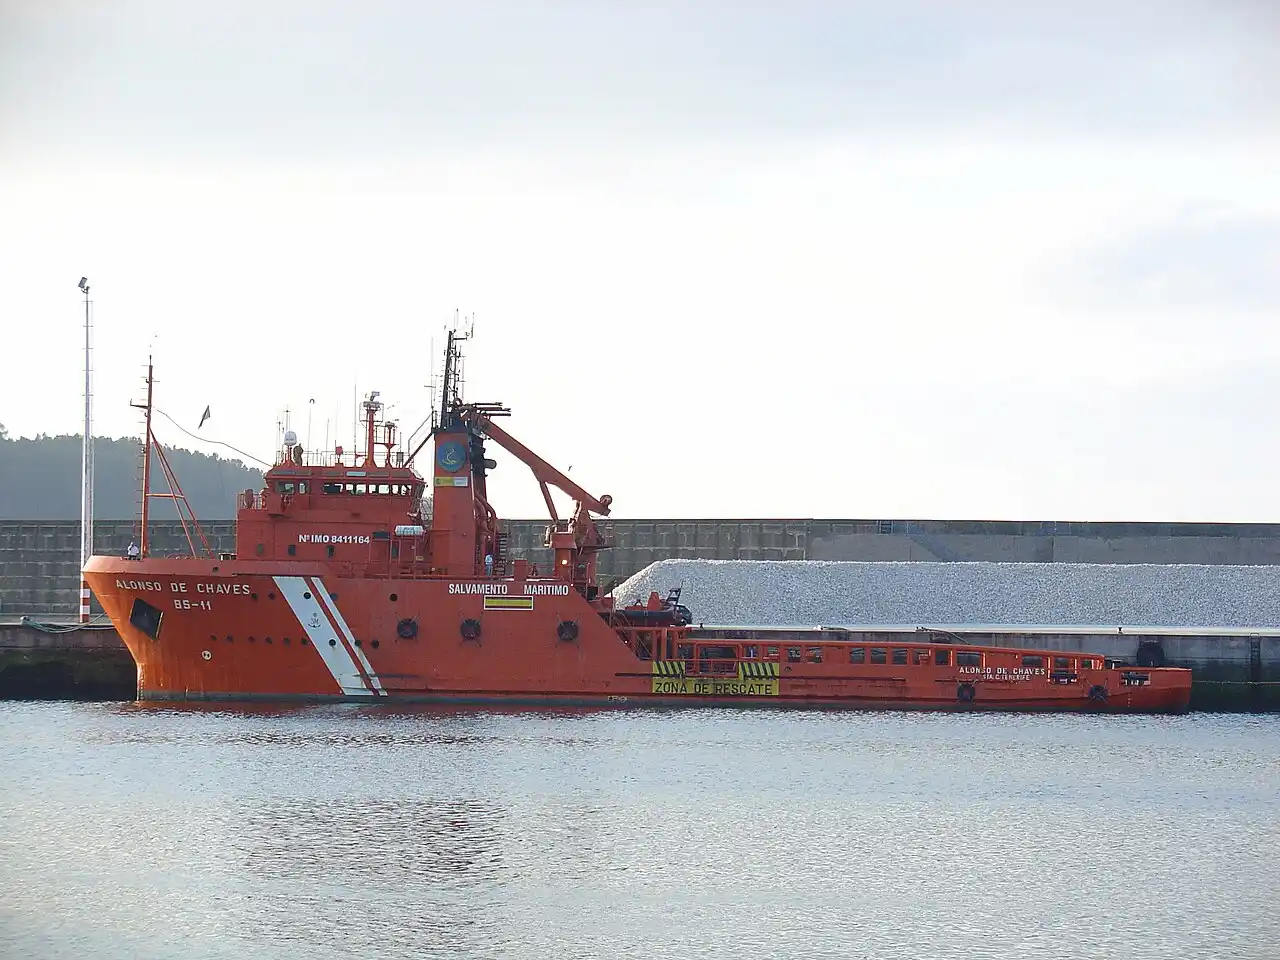
Foto: O roxo / Wikimedia Commons / CC BY-SA 2.0.
Resumen
- El ataque del 4 de noviembre obligó a desconectar sistemas informáticos
- Salvamento Marítimo asegura que las operaciones de rescate continuaron
- Se investiga a Booba Team; no consta una sustracción de datos
Salvamento Marítimo sufrió un ciberataque de tipo ransomware que obligó a desconectar varios de sus sistemas informáticos, incluido el programa que centraliza la información sobre emergencias en el mar. La intrusión se detectó durante la madrugada del 4 de noviembre de 2026, en plena escalada de llegadas de embarcaciones con migrantes a Canarias, especialmente a la isla de El Hierro.
El organismo público ha confirmado el incidente y asegura que las operaciones de búsqueda, salvamento y rescate no se vieron afectadas. Los equipos mantuvieron sus comunicaciones y su capacidad de respuesta, pese a la desconexión preventiva de herramientas utilizadas para gestionar emergencias, el mantenimiento de la flota y distintas tareas administrativas.
El ataque, denunciado ante la Policía Nacional, está siendo investigado con la participación del Centro Criptológico Nacional. Las primeras pesquisas apuntan al grupo de ciberdelincuentes Booba Team, especializado en el secuestro de archivos y la extorsión digital. Por el momento, Salvamento Marítimo sostiene que no tiene constancia de que se haya sustraído información.
El incidente ha puesto de manifiesto la dependencia tecnológica de un servicio esencial para la seguridad marítima española. También coincide con un momento particularmente delicado para Canarias, donde el Gobierno declaró la emergencia migratoria el 10 de noviembre y anunció nuevos recursos para atender el incremento de llegadas.
Qué sistemas de Salvamento Marítimo quedaron desconectados
La respuesta inmediata al ataque consistió en aislar varios sistemas corporativos para contener la posible propagación del programa malicioso y facilitar las labores de recuperación.
Entre las herramientas afectadas figura SIGO, el sistema que reúne información sobre las emergencias detectadas por los distintos centros de salvamento. Su importancia reside en que permite centralizar datos necesarios para la gestión de los incidentes marítimos.
También quedó afectado SIMAN, utilizado para gestionar el mantenimiento de los buques y otros medios de la flota. El tercer programa identificado es Navision, una herramienta de Microsoft destinada a la contabilidad y a diferentes procedimientos económicos y administrativos.
Las medidas de aislamiento incluyeron igualmente recursos de almacenamiento e infraestructura informática corporativa.
La desconexión de estos programas no equivale, sin embargo, a una interrupción general de Salvamento Marítimo. La entidad ha explicado que los servicios de comunicaciones y emergencias continuaron operativos, una distinción fundamental para comprender el alcance real del incidente.
No se ha precisado públicamente cuánto tiempo permanecieron desconectadas las distintas aplicaciones ni cuándo concluirá la recuperación completa de los servicios afectados.
Booba Team, el grupo investigado por el ciberataque
Las investigaciones apuntan a Booba Team, una organización de ciberdelincuentes que comenzó a desarrollar su actividad durante 2026 y que ha dirigido ataques contra empresas, instituciones públicas y organizaciones sanitarias.
Su principal herramienta es el ransomware, un tipo de software malicioso que bloquea archivos o sistemas informáticos para exigir dinero a cambio de recuperar el acceso.
El grupo está relacionado con una modalidad conocida como doble extorsión. En estos ataques, los delincuentes pueden copiar información confidencial antes de cifrar los archivos. Posteriormente, amenazan con divulgar los datos si la víctima no acepta sus exigencias económicas.
Esta técnica aumenta la presión sobre las organizaciones afectadas porque el problema no se limita a recuperar el funcionamiento de los equipos. También aparece el riesgo de que información interna termine publicada o utilizada para nuevos delitos.
No hay constancia de robo de información
En el caso de Salvamento Marítimo, la atribución a Booba Team continúa siendo una hipótesis de la investigación, no una responsabilidad oficialmente acreditada.
El organismo asegura que no consta ninguna sustracción de datos. Tampoco se ha confirmado una petición económica concreta ni el pago de un rescate.
Tras detectar el incidente, la entidad activó sus protocolos de contención, informó a la Policía Nacional y comunicó lo ocurrido al CCN-CERT, el equipo especializado del Centro Criptológico Nacional que interviene en incidentes de ciberseguridad.
Los trabajadores recibieron instrucciones para modificar sus contraseñas corporativas y extremar las precauciones ante posibles correos electrónicos vinculados al ataque. Entre las recomendaciones figura evitar la apertura de archivos adjuntos o enlaces sospechosos.
Canarias afrontaba una situación migratoria excepcional
El ciberataque se produjo mientras Salvamento Marítimo respondía a un intenso incremento de llegadas de cayucos, pateras y otras embarcaciones a las costas canarias.
Según las cifras difundidas durante el fin de semana del 14 y 15 de noviembre, unas 9.000 personas habían llegado al archipiélago desde principios de mes. El sábado 14 se registraron 1.580 desembarcos, una cifra excepcional para una sola jornada.
La presión se concentra especialmente en El Hierro, donde el puerto de La Restinga constituye uno de los principales puntos de llegada de embarcaciones procedentes de la ruta atlántica.
El Gobierno declaró el 10 de noviembre la emergencia migratoria en Canarias y aprobó 15,18 millones de euros adicionales para reforzar la capacidad de acogida y facilitar los traslados entre islas y hacia la Península.
También anunció el despliegue de la Guardamar Calíope para reforzar los dispositivos de rescate en El Hierro. Con esta incorporación, Canarias pasa a disponer de tres de las cinco guardamares operativas en España.
La coincidencia temporal entre el ataque informático y el aumento de las llegadas no demuestra que ambos hechos estén relacionados. No existen pruebas públicas de que los ciberdelincuentes escogieran deliberadamente este momento para perjudicar las operaciones de rescate o aprovechar la emergencia migratoria.
Un programa informático de 2017 pendiente de renovación
El incidente también ha reabierto el debate sobre la antigüedad de determinados sistemas utilizados por las administraciones públicas.
Salvamento Marítimo empleaba una versión de Microsoft Dynamics NAV de 2017 para gestionar procesos económicos y administrativos. El soporte ordinario de esa versión terminó en enero de 2022, mientras que el soporte ampliado finalizará en enero de 2027, según el calendario oficial de Microsoft.
Un día después de detectarse el ciberataque, el 5 de noviembre, se adjudicó un contrato para sustituir esa herramienta por una solución más moderna. La adjudicación asciende a 679.973,88 euros y contempla trabajos de implantación y migración de datos.
La renovación estaba prevista antes del incidente. Su coincidencia con el ataque no permite concluir que la antigüedad del programa fuera la causa de la intrusión.
De hecho, no se ha acreditado públicamente qué vulnerabilidad permitió el acceso de los atacantes ni si Navision constituyó la puerta de entrada. Atribuir el hackeo a un software antiguo sin esa comprobación sería adelantar las conclusiones de la investigación.
Lo que sí plantea el caso es la importancia de mantener actualizadas las aplicaciones y de disponer de mecanismos para aislar rápidamente los sistemas comprometidos, especialmente cuando pertenecen a servicios públicos esenciales.
La recuperación informática sigue siendo el principal desafío
Salvamento Marítimo mantiene que su actividad operativa pudo continuar durante el incidente gracias a que los servicios de comunicaciones y emergencias permanecieron disponibles.
La investigación deberá determinar cómo se produjo el acceso no autorizado, qué alcance tuvo dentro de la infraestructura corporativa y si los atacantes lograron obtener información antes de que se aplicaran las medidas de contención.
También queda por aclarar el calendario de restauración de los programas desconectados y las medidas de seguridad adicionales que se implantarán para reducir el riesgo de nuevos ataques.
El episodio deja una diferencia importante entre lo que pudo haber sucedido y lo que se ha confirmado: los ciberdelincuentes consiguieron comprometer sistemas internos de una organización encargada de salvar vidas, pero no consta que lograran interrumpir los rescates marítimos.
La continuidad del servicio evitó que la intrusión informática se tradujera, según la información disponible, en una emergencia operativa añadida. Ahora corresponde esclarecer el alcance completo del ataque y garantizar que las herramientas de gestión vuelvan a funcionar con las debidas condiciones de seguridad.


La madre de Pedro Sánchez arropa a su hijo y denuncia los insultos

HyperOS 4 llega a más Xiaomi, Redmi y POCO en Europa: modelos y fechas

PayPal, Klarna y Scalapay: nuevas reglas de la UE para pagar a plazos

Soterramiento de la A-5: el túnel abrirá el 23 de diciembre en Madrid

Huelga estudiantil del 20 de noviembre: ciudades y horarios en España
-
 Mundo
China confirma la primera cumbre de Xi, Trump y Putin en Shenzhen
-

 Mundo
Apagón mundial el 17 de noviembre: no hay alerta oficial en España
-
 Cultura
Gérard Depardieu asume 18 meses por agresiones sexuales y se disculpa
-
 España
Recibe un táser, cae desde un primer piso y se levanta en Granada
-
 Mundo
Estonia cerrará los pasos con Rusia el 1 de diciembre tras un ataque
-
 Cultura
La que se avecina 17: ocho capítulos en Prime Video el 16 de noviembre
-
 España
29N: PSOE promete vivienda pública y PP rebajas fiscales en el campo
-
 Cultura
Spider-Man, Zendaya y BTS triunfan en los Kids’ Choice Awards 2026
-
 Deportes
Ronaldinho vuelve tras 11 años con el Ravenna y participa en un gol
-
 Cultura
Pedro Sánchez habla de sus hijas, Begoña Gómez y su papel como suegro
-
 Mundo
Netanyahu y Eisenkot siguen negociando un Gobierno de unidad en Israel
-
 Cultura
RTVE sufre un apagón en Prado del Rey y retrasa una hora ‘D Corazón’