
España
Jusapol Madrid alerta de un posible fraude en el recuento del 29-N
Jusapol Madrid difunde sospechas policiales sobre posibles ataques al recuento digital del 29-N. El escrutinio oficial sigue basado en las actas.

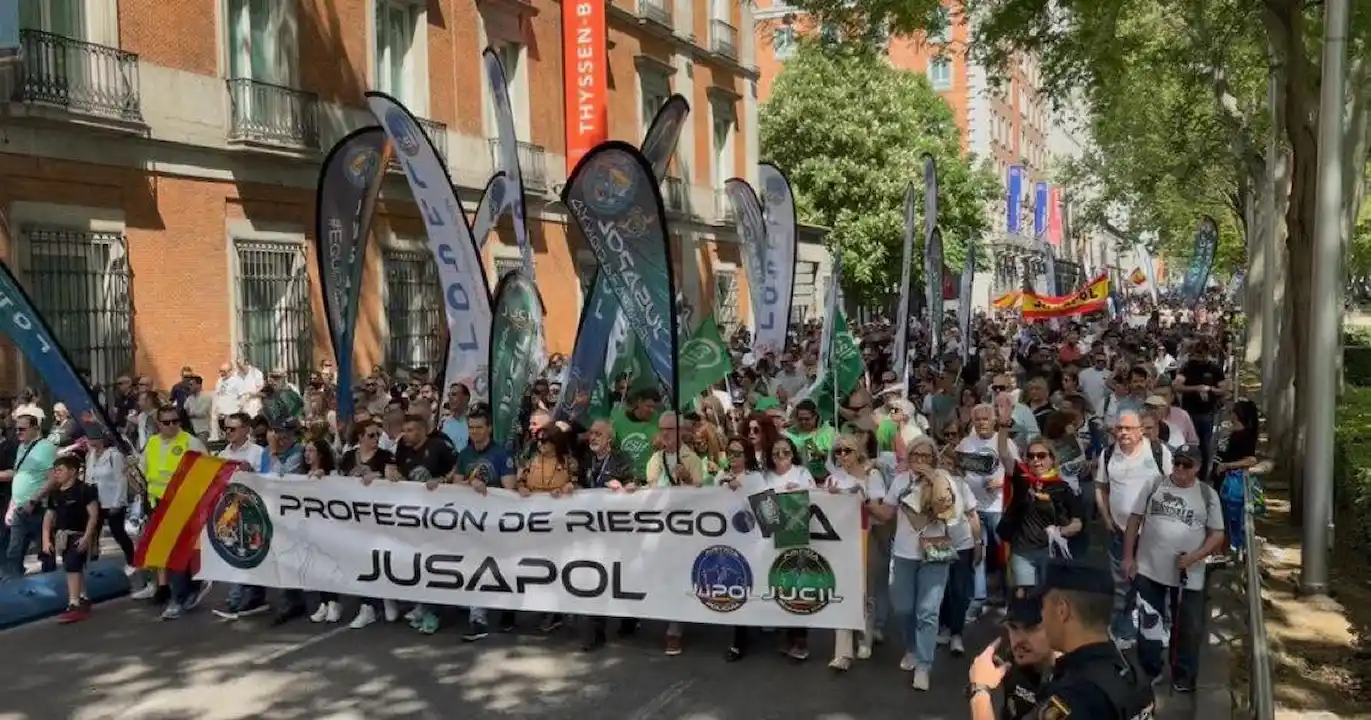
Foto: JUSAPOL / Facebook.
Resumen
- Jusapol Madrid difunde sospechas de fraude electoral ante el 29-N
- Fuentes policiales temen interferencias en la transmisión digital de resultados
- El recuento oficial depende de las actas y no hay pruebas de fraude
Jusapol Madrid ha difundido una alerta sobre un posible fraude electoral en las elecciones generales del 29 de noviembre de 2026, al hacerse eco de las sospechas expresadas por fuentes policiales especializadas en ciberseguridad. La publicación cuestiona la dependencia gubernamental de los organismos que vigilan determinadas amenazas informáticas y pone el foco en una eventual manipulación de los resultados durante su transmisión digital.
La advertencia procede de una información publicada por La Gaceta el 20 de noviembre, basada en testimonios anónimos de agentes de la Policía Nacional y la Guardia Civil. Los policías consultados manifiestan su preocupación ante posibles interferencias en los sistemas informáticos electorales, aunque no aportan pruebas de una operación organizada para alterar las votaciones. Tampoco consta en esa información la existencia de una investigación oficial sobre un fraude en preparación.
La cuenta de Jusapol Madrid ha amplificado estas declaraciones en X, acompañándolas de mensajes sobre un posible «pucherazo» y señalando al Gobierno de Pedro Sánchez por su control administrativo sobre determinadas instituciones de seguridad. La acusación ha cobrado relevancia a una semana de los comicios, en un contexto de creciente atención a la protección tecnológica del proceso electoral.
La cuestión central, sin embargo, requiere distinguir dos procedimientos diferentes: la transmisión informática de los resultados provisionales y el escrutinio oficial de los votos. El primero depende de sistemas tecnológicos contratados y supervisados por la Administración. El segundo se realiza mediante el recuento público de papeletas y la documentación electoral que examinan las juntas competentes.
La sospecha de los agentes se centra en el recuento digital
Según la información difundida por La Gaceta, los agentes consultados temen que puedan producirse ataques informáticos dirigidos contra los sistemas utilizados para comunicar los resultados de las mesas electorales.
La preocupación no se concentra tanto en la identificación de los votantes ni en la introducción del DNI digital, sino en una fase posterior: el traslado de las cifras obtenidas en cada mesa a las plataformas que permiten conocer los resultados durante la noche electoral.
Una de las fuentes policiales sostiene que existen rumores sobre una posible alteración de esos datos. Al mismo tiempo, reconoce que las sospechas no están respaldadas por una investigación oficial y que la vigilancia mencionada se desarrolla sin una operación específica contra un supuesto fraude electoral.
Esta distinción resulta importante. Una vulnerabilidad informática puede constituir un riesgo para cualquier proceso electoral, pero su existencia no demuestra que alguien haya explotado ese riesgo ni que exista un plan para modificar los votos.
CITCO e INCIBE: qué organismos señala la polémica
Las declaraciones difundidas por Jusapol Madrid mencionan dos instituciones: el Centro de Inteligencia contra el Terrorismo y el Crimen Organizado (CITCO) y el Instituto Nacional de Ciberseguridad (INCIBE).
El CITCO depende de la Secretaría de Estado de Seguridad del Ministerio del Interior. Entre sus funciones se encuentran el análisis y la coordinación de información relacionada con el terrorismo y la delincuencia organizada.
INCIBE, por su parte, es una entidad pública especializada en ciberseguridad, prevención de amenazas digitales y respuesta a incidentes informáticos. Está adscrita al Ministerio para la Transformación Digital y de la Función Pública.
Ambos organismos pertenecen al sector público estatal y sus responsables están sujetos a los mecanismos de designación establecidos para sus respectivos cargos. Es esa vinculación administrativa con el Ejecutivo la que cuestionan las fuentes policiales.
Sin embargo, ni el CITCO ni INCIBE tienen atribuida la auditoría general del escrutinio electoral. Sus posibles intervenciones en materia de amenazas digitales deben diferenciarse de la supervisión técnica de los sistemas de transmisión y de las competencias legales de las juntas electorales.
El Centro Criptológico Nacional mantiene sus funciones
La seguridad informática del proceso electoral también implica al Centro Criptológico Nacional (CCN), integrado en el Centro Nacional de Inteligencia (CNI).
El contrato vigente para la obtención y difusión de los resultados provisionales, adjudicado en 2023, contempla la participación del CCN en las auditorías y revisiones de seguridad de los sistemas informáticos.
En septiembre de 2026 surgió otra polémica después de que el Ministerio del Interior publicara una nueva licitación para estos servicios. Algunas informaciones interpretaron los cambios de redacción como una reducción de las funciones del CNI.
No obstante, el procedimiento iniciado este año no sustituye al contrato actualmente vigente para las elecciones del 29 de noviembre. La nueva licitación mantiene expresamente la colaboración del Centro Criptológico Nacional en las auditorías, aunque modifica la formulación de determinadas responsabilidades.
El propio anuncio publicado en el Boletín Oficial del Estado sitúa la apertura económica de las ofertas el 18 de diciembre, una fecha posterior a las elecciones.
Cómo se cuentan realmente los votos en España
El sistema electoral español establece un procedimiento que permite separar el resultado de las urnas de su difusión informática.
Cuando termina la votación, a las 20.00 horas, comienza el escrutinio público en cada mesa electoral. Su presidente extrae las papeletas, anuncia los votos y muestra su contenido a los miembros de la mesa y a los representantes de las candidaturas presentes.
Una vez terminado el recuento, se elabora un acta que recoge los votos obtenidos por cada formación, los sufragios en blanco, los nulos y las posibles incidencias.
Los representantes de las candidaturas, interventores y apoderados tienen derecho a recibir una copia de esa documentación. Las cifras también son comunicadas a la Administración para su incorporación al sistema informático de resultados provisionales.
Aquí aparece la diferencia fundamental: la plataforma digital no sustituye a las actas electorales.
Aunque una incidencia informática alterase temporalmente una cifra publicada durante la noche electoral, esa modificación no cambiaría por sí misma los votos consignados en los documentos oficiales.
El escrutinio general corresponde a las juntas electorales provinciales, que revisan la documentación conforme a la Ley Orgánica del Régimen Electoral General (LOREG).
Para las elecciones del 29 de noviembre, ese procedimiento está previsto entre el 4 y el 7 de diciembre de 2026.
Los resultados definitivos incorporan también el voto de los residentes ausentes en el extranjero, conocido como voto CERA, y las correcciones o reclamaciones que procedan.
Los fallos informáticos del simulacro del 18 de noviembre
Las advertencias sobre posibles interferencias coinciden con otra controversia relacionada con las pruebas tecnológicas realizadas antes de las elecciones.
El 18 de noviembre se celebró un simulacro del dispositivo de transmisión de datos utilizado durante la jornada electoral. La Delegación del Gobierno en Cataluña confirmó posteriormente que se habían detectado incidencias técnicas que provocaron una interrupción temporal del sistema.
Según las explicaciones facilitadas por la Delegación del Gobierno, los problemas fueron identificados, se aplicaron medidas correctoras y se programó una nueva prueba.
El episodio alimentó publicaciones que presentaban los errores como un supuesto ensayo de manipulación electoral. Sin embargo, las incidencias registradas no constituyen pruebas de fraude.
La empresa tecnológica Indra, responsable del servicio de transmisión y difusión provisional de resultados conforme al contrato vigente, tampoco realiza el recuento de las papeletas.
Su cometido consiste en recoger y procesar informáticamente los datos comunicados desde las mesas para facilitar su publicación durante la noche electoral.
Un fallo de ese servicio podría afectar a la rapidez o exactitud de la información provisional. No significa, por sí solo, que se hayan modificado las actas oficiales ni que exista una intervención deliberada para favorecer a una candidatura.
Interior activa la coordinación de seguridad para el 29-N
El Ministerio del Interior ha activado la Red de Coordinación para la Seguridad en Procesos Electorales, un mecanismo creado en 2019 para reforzar la cooperación entre las instituciones implicadas.
En el dispositivo participan, entre otros organismos, la Junta Electoral Central, el CNI, el Centro Criptológico Nacional, INCIBE y diferentes departamentos de la Administración del Estado.
Sus actuaciones abarcan la seguridad física, la protección de datos personales, la prevención de ciberataques y la coordinación frente a posibles campañas de desinformación.
Esta estructura no elimina la posibilidad de incidentes. Ningún sistema informático está completamente libre de riesgos. Su finalidad es prevenirlos, detectarlos y coordinar las respuestas institucionales cuando se produzcan.
La participación de organismos dependientes del Gobierno en estas tareas tampoco equivale a que el Ejecutivo controle la validación jurídica de los resultados. Esa función pertenece a la Administración electoral, con competencias y procedimientos establecidos por ley.
Las actas electorales determinarán el resultado del 29-N
La publicación de Jusapol Madrid introduce una preocupación concreta a pocos días de las elecciones: la seguridad de la transmisión digital de los resultados y la independencia de los mecanismos encargados de protegerla.
Las fuentes policiales citadas expresan sospechas que merecen diferenciarse de los hechos acreditados. No se han presentado pruebas de una manipulación electoral organizada por el Gobierno, ni la información difundida demuestra que los organismos mencionados puedan modificar el escrutinio oficial.
La eventual existencia de un ataque informático debería examinarse mediante evidencias técnicas, registros de los sistemas afectados y, cuando corresponda, la comparación de los datos difundidos con las actas originales.
El próximo 29 de noviembre, el Ministerio del Interior ofrecerá los resultados provisionales durante la noche electoral. Su validez definitiva dependerá, como establece la legislación española, de la documentación de las mesas y del escrutinio realizado por las juntas electorales.
La seguridad informática es esencial para la confianza en las elecciones, pero las sospechas sobre posibles vulnerabilidades no pueden confundirse con la constatación de un fraude. Esa diferencia sigue siendo determinante a una semana de la votación.


Jusapol Madrid alerta de un posible fraude en el recuento del 29-N

Trump ve «muy difícil» trabajar con Chuck Schumer si lidera el Senado

Luces de Navidad 2026 en España: fechas y horarios ciudad a ciudad

Valencia fundó en 1409 un hospital pionero para enfermos mentales

La cuarta pirámide de Giza: el supuesto hallazgo de 2008 en Abu Rawash
-
 Naturaleza
Terremotos en España hoy, 22 de noviembre: Adra nota un seísmo de 2,8
-
 Naturaleza
Incendios en España hoy: 11 focos de calor en 6 provincias en 48 horas
-
 Naturaleza
Los embalses al 57 % en España: Andalucía lidera y Murcia, última
-
 Cultura
La Promesa: avance del 23 al 27 de noviembre, Curro encierra a Trini
-
 Mundo
Terremoto de 6,7 en Perú: un muerto, 16 heridos y 853 damnificados
-
 España
Colas de hasta tres horas para votar en París en las generales del 29N
-
 Mundo
Un gato se escapa y retrasa un vuelo de Delta en Boston rumbo a Tampa
-
 Naturaleza
La COP31 se atasca por los combustibles fósiles y la financiación
-
 España
Famosos ante el 29N: apoyos a Sánchez y elogios a Ayuso en campaña
-
 Mundo
Guyana rechaza negociar el Esequibo con Venezuela y espera a la CIJ
-
 España
EH Bildu pide una «paliza democrática» a PP y Vox el 29N en Euskadi
-
 Estilo
Eugenia Martínez de Irujo no aclara si tiene bloqueado a Cayetano