
Economía
Los bancos deberán devolver primero el dinero tras una ciberestafa
El TJUE obliga a los bancos a reembolsar operaciones no autorizadas y deja para después el debate sobre la posible negligencia grave del cliente.

Resumen
- El banco debe devolver el dinero de una operación no autorizada
- La negligencia grave del cliente se discute después del reembolso
- En España la obligación ya figura en la normativa de servicios de pago
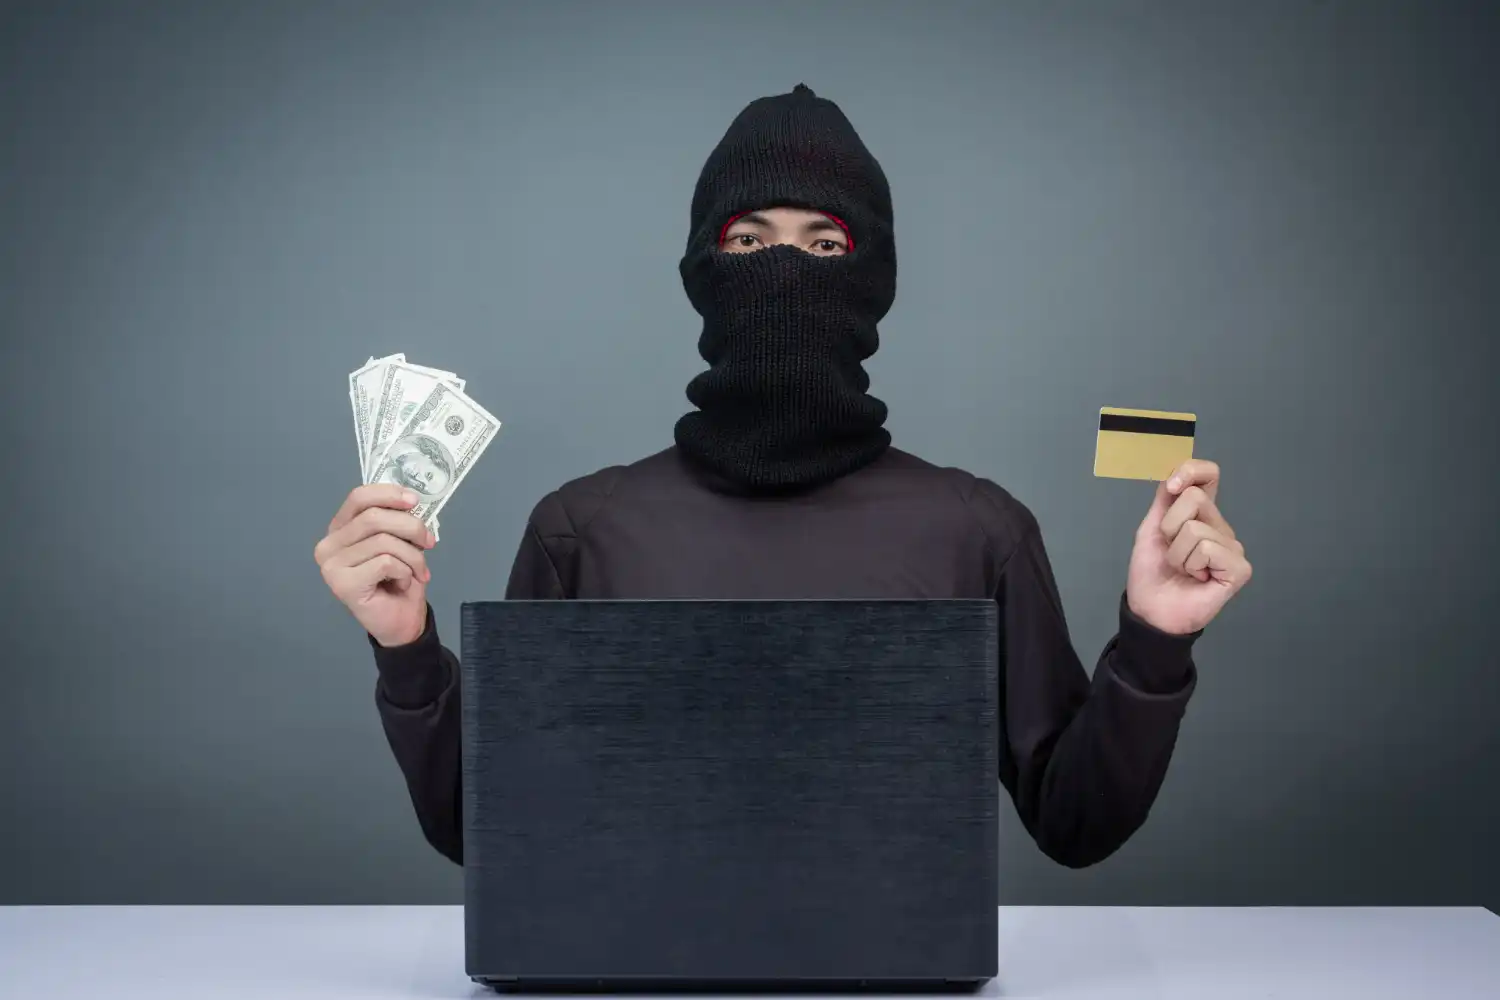
El Tribunal de Justicia de la Unión Europea (TJUE) ha reforzado de forma notable la protección de los clientes que sufren operaciones bancarias no autorizadas tras una ciberestafa. La entidad no puede negarse de entrada a devolver el dinero alegando que la víctima actuó con negligencia grave: debe efectuar el reembolso inmediatamente y, como máximo, al final del siguiente día hábil. Después podrá discutirse quién debe asumir definitivamente la pérdida.
Ese orden importa, y mucho. Hasta ahora, una de las grandes batallas en los fraudes mediante phishing consistía precisamente en que el banco consideraba que el cliente había facilitado sus claves, códigos o credenciales y utilizaba esa supuesta negligencia para rechazar directamente la devolución. La sentencia europea deja una idea bastante menos cómoda para las entidades: primero se restituye el dinero; después se depuran responsabilidades. Si el banco demuestra más tarde que existió negligencia grave, podrá reclamar al cliente las pérdidas ocasionadas.
El caso de 700 euros que ha terminado marcando la doctrina europea
La sentencia, dictada el 15 de octubre de 2026 en el asunto C-70/25, conocido como Tukowiecka, nace de una estafa bastante corriente. Y precisamente por eso resulta relevante. No hubo sofisticadas puertas traseras ni una operación digna de una película de espionaje: hubo un enlace falso, una web que imitaba a un banco y una víctima engañada. El phishing de toda la vida, convenientemente vestido para parecer legítimo.
Una clienta de un banco polaco había puesto a la venta un objeto en una plataforma de compraventa. Una persona que aparentaba estar interesada le envió un enlace supuestamente destinado a confirmar la operación. Al abrirlo, llegó a una página que reproducía la apariencia de la web de su entidad bancaria e introdujo sus credenciales de banca electrónica.
El estafador utilizó esos datos y un código de confirmación recibido por SMS para transferir 3.000 eslotis, unos 705 euros, desde la cuenta de la víctima. Al día siguiente, la mujer detectó el fraude, avisó inmediatamente tanto al banco como a la policía y reclamó el dinero. El banco se negó: sostenía que la cliente había incumplido gravemente sus obligaciones de seguridad al facilitar las credenciales.
La disputa acabó ante un tribunal polaco, que pidió al TJUE que aclarase una cuestión decisiva: si esa posible negligencia grave permitía al banco saltarse la obligación de devolución inmediata. La respuesta de Luxemburgo ha sido clara: no.
La negligencia grave no permite al banco retener el dinero de entrada
El razonamiento del Tribunal separa dos cuestiones que durante años han terminado mezclándose en muchas reclamaciones: una cosa es la devolución inmediata de una operación que el cliente niega haber autorizado y otra, distinta, determinar quién debe soportar finalmente la pérdida.
El proveedor de servicios de pago debe reembolsar en principio el importe como máximo al terminar el siguiente día hábil desde que detecta la operación o recibe la comunicación del cliente. La excepción prevista por la normativa europea es muy concreta: que la entidad tenga motivos razonables para sospechar que el propio cliente está cometiendo fraude y comunique esos motivos por escrito a la autoridad nacional correspondiente.
Pensar que el usuario ha cometido una negligencia grave no equivale a esa excepción. El TJUE señala que la entidad no puede utilizar esa acusación como una barrera previa para dejar el dinero fuera de la cuenta mientras se desarrolla la discusión.
La diferencia parece jurídica, casi de despacho, pero en una cuenta corriente es muy física: son cientos o miles de euros que desaparecen de repente. Hipoteca, alquiler, recibos, compra semanal. Obligar a la víctima a pleitear durante meses o años antes de recuperar el saldo convertía la obligación de devolución inmediata en algo bastante parecido a una promesa escrita con lápiz.
El banco puede reclamar después si demuestra negligencia grave
La sentencia tampoco convierte a la entidad en responsable automática de cualquier descuido del cliente. Aquí está el matiz esencial. Una vez realizado el reembolso, el banco puede exigir posteriormente al usuario que asuma las pérdidas si consigue acreditar que actuó fraudulentamente o que incumplió sus obligaciones deliberadamente o con negligencia grave. Lo que cambia es el orden de los acontecimientos y, con él, una parte considerable del equilibrio entre ambas partes.
También importa quién tiene que probar qué. La normativa europea establece que corresponde al proveedor de servicios de pago aportar las pruebas que acrediten el fraude o la negligencia grave del usuario. Que una transferencia haya sido correctamente autenticada por los sistemas informáticos no demuestra, por sí solo, que el titular la autorizase realmente ni que actuara con negligencia grave.
Traducido del lenguaje jurídico: haber utilizado las claves correctas no cierra automáticamente el caso. En una estafa de suplantación precisamente lo habitual es que el delincuente consiga credenciales aparentemente válidas. De eso vive el negocio.
Qué supone la sentencia para los clientes bancarios en España
La resolución tiene especial interés en España porque la obligación de devolución inmediata no aparece de la nada. Ya está recogida en el Real Decreto-ley 19/2018 de servicios de pago, que incorporó al ordenamiento español la directiva europea PSD2.
Su artículo 45 establece que, ante una operación de pago no autorizada, la entidad debe devolver el importe inmediatamente y, en cualquier caso, como máximo al final del siguiente día hábil desde que observa la operación o recibe la notificación. Si sospecha razonablemente de fraude cometido por el ordenante, debe comunicar los motivos por escrito al Banco de España.
La legislación española también establece que corresponde al proveedor demostrar que el cliente cometió fraude o incurrió en negligencia grave, mientras que la normativa contempla que el usuario pueda terminar soportando todas las pérdidas cuando haya actuado fraudulentamente o haya incumplido de forma deliberada o gravemente negligente sus obligaciones de seguridad.
Ahí estaba precisamente la fricción. Si el cliente puede acabar siendo responsable de la pérdida, algunos bancos podían entender que no tenían por qué devolver inicialmente el importe cuando apreciaban una negligencia grave. El TJUE despeja esa interpretación: la responsabilidad final del usuario no elimina el deber previo de reembolso.
El criterio que ya manejan las autoridades supervisoras españolas encaja con esta separación: cuando un usuario niega la autoría de una operación y rechaza haber actuado sin diligencia, la entidad debe reembolsar los fondos y puede después realizar las investigaciones necesarias para defender sus intereses. La sentencia europea refuerza de manera particularmente clara esa distinción entre ambas fases.
No significa que cualquier estafa tenga devolución automática
Conviene colocar aquí el freno antes de que una sentencia precisa termine convertida en una regla de barra de bar. El fallo se refiere a operaciones de pago no autorizadas. Esa expresión es jurídicamente importante.
Una operación no autorizada es aquella para la que el titular no ha prestado su consentimiento, aunque el delincuente haya conseguido ejecutar el pago mediante unas credenciales robadas, obtenidas por engaño o apropiadas de alguna otra forma.
No todos los fraudes digitales encajan necesariamente ahí. Existen estafas en las que es el propio cliente quien ordena conscientemente una transferencia porque cree estar enviando el dinero a una empresa, un familiar, una inversión legítima o un supuesto empleado bancario. En esos casos puede discutirse si la operación fue jurídicamente autorizada, pese a que el consentimiento naciese de un engaño. La sentencia Tukowiecka no convierte automáticamente todos esos supuestos en operaciones no autorizadas.
Por eso afirmar que Europa obliga a devolver cualquier ciberestafa sería espectacular, compartible y bastante incorrecto. Lo que ha hecho el TJUE es más concreto: reforzar el reembolso inmediato cuando el cliente niega haber autorizado la operación y dejar para una fase posterior la discusión sobre su posible responsabilidad.
Avisar al banco cuanto antes sigue siendo decisivo
La nueva doctrina tampoco elimina las obligaciones del usuario. En España, el cliente debe comunicar una operación no autorizada sin demora injustificada desde que tenga conocimiento de ella. La legislación establece, además, un límite máximo general de trece meses desde la fecha del adeudo para solicitar la rectificación, aunque ese plazo máximo no convierte en sensato esperar tranquilamente doce meses y tres semanas.
En el caso que ha llegado al TJUE, la víctima detectó el fraude y avisó al banco al día siguiente. Esa rapidez encaja precisamente con el funcionamiento previsto por la normativa: comunicar la operación, bloquear los mecanismos comprometidos y permitir que la entidad actúe mientras el rastro todavía está caliente.
La sentencia tampoco rebaja las precauciones básicas. Las credenciales bancarias, códigos de un solo uso y claves de confirmación siguen siendo información sensible. Compartirlas o introducirlas en una web falsa puede acabar siendo analizado posteriormente para determinar si existió negligencia grave. La diferencia es que esa discusión ya no debe servir para congelar de entrada el reembolso de una operación no autorizada.
Una sentencia que cambia el orden, no borra la responsabilidad
El movimiento del TJUE es menos espectacular que declarar inmunes a los clientes y bastante más trascendente jurídicamente. La entidad bancaria no puede actuar al mismo tiempo como investigador, juez y cajero cerrado: ante una operación no autorizada correctamente comunicada, debe reintegrar primero el importe salvo la excepción específica de sospecha razonable de fraude atribuible al propio cliente.
Después llegará la discusión. Podrán examinarse las claves entregadas, los mensajes recibidos, los avisos del banco, el código SMS, la autenticación y las circunstancias concretas del engaño. Si la entidad prueba que hubo una negligencia grave, tendrá la posibilidad de recuperar ese dinero.
Europa no ha decidido que el cliente tenga siempre razón. Ha decidido algo más fino: que la sospecha de negligencia no basta para dejarle sin su dinero mientras se averigua lo ocurrido. En la guerra cotidiana contra el phishing, donde una pantalla falsa puede parecerse hasta el último píxel a la verdadera, ese cambio de orden no es un detalle. Es buena parte de la noticia.


España y Taiwán: cuatro siglos de historia y una relación pendiente

TDT en España: qué cambia el 5 de noviembre y cómo preparar tu tele

El PP elige a Albiol como cabeza de lista por Barcelona para el 29-N

Colonos israelíes atacan a diplomáticos europeos durante la cosecha

Ramsés II fue enterrado con pimienta de India hace más de 3.000 años
-
 España
2 de noviembre festivo: las 9 comunidades con puente de tres días
-
 Historia
Agrigento saca a la luz un barrio arrasado por Cartago en 406 a. C.
-
 España
Irene Montero gana con el 90 % las primarias de Podemos para el 29-N
-
 Tecnología
IBM Kookaburra acerca los ordenadores cuánticos tolerantes a errores
-
 España
Babiš acusa a políticos españoles de querer «sustituir población»
-
 España
Identifican a Sergio, desaparecido en Pineda de Mar durante la riada
-
 Economía
El metal de Murcia entra en huelga indefinida desde el 27 de octubre
-
 España
Helena Jubany: el acusado irá a juicio con jurado popular tras 25 años
-
 Ciencia
Los gatos domésticos muestran cinco rasgos ligados a la psicopatía
-
 Mundo
León XIV pide a Putin una tregua en Oleshky y Moscú acepta colaborar
-
 España
Un camión averiado deja seis kilómetros de atasco rumbo a Santander
-
 Economía
Renfe tendrá una huelga de maquinistas de 24 horas el 29 de octubre