
Economía
El TJUE obliga a devolver de inmediato el dinero robado por phishing
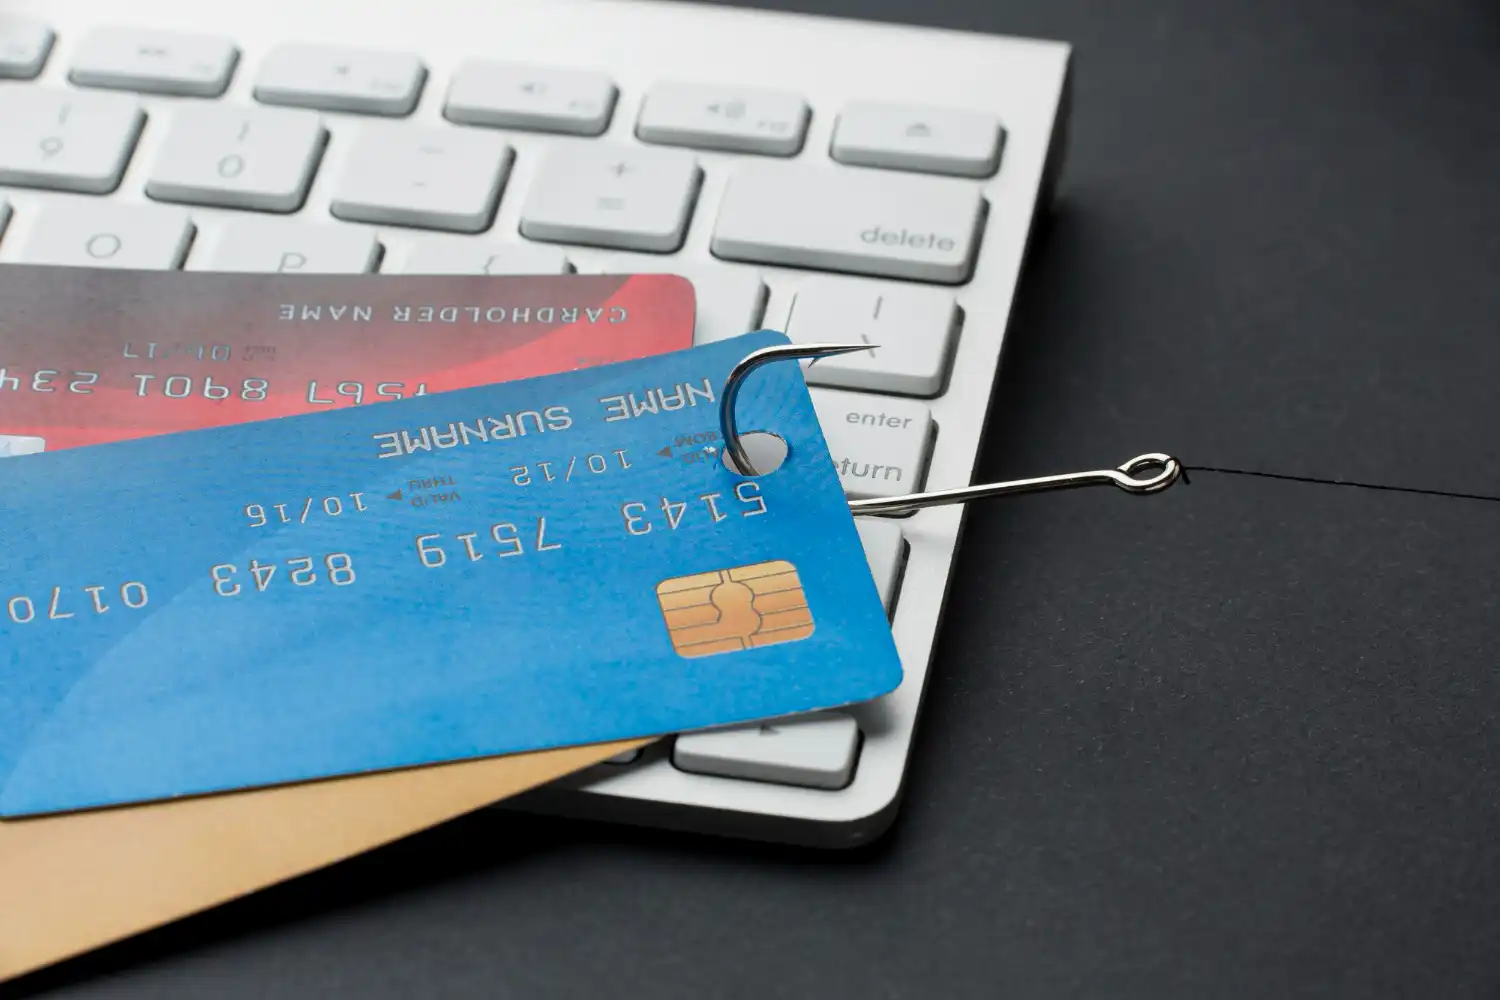
El TJUE fija el reembolso inmediato de pagos no autorizados por phishing. Los bancos no pueden aplazarlo por una supuesta negligencia del cliente.

Resumen
- El TJUE exige devolver de inmediato el dinero robado mediante phishing
- La devolución procede aunque el banco alegue negligencia grave del cliente
- Los afectados pueden reclamar y el banco debe probar la negligencia después
El Tribunal de Justicia de la Unión Europea (TJUE) ha reforzado los derechos de los clientes que sufren ciberestafas bancarias. En una sentencia dictada el 15 de octubre de 2026, el tribunal establece que los bancos deben devolver de inmediato el dinero sustraído mediante operaciones no autorizadas, incluso cuando consideren que la víctima pudo actuar con negligencia grave al facilitar sus claves de acceso. El reembolso debe realizarse, como máximo, al finalizar el siguiente día hábil desde que la entidad detecta o recibe la notificación del fraude.
La resolución cambia la posición de los afectados frente a una práctica habitual en las reclamaciones por phishing: que el banco rechace devolver el dinero alegando que el cliente no protegió adecuadamente sus credenciales. La entidad debe reembolsar primero y, si considera que existió negligencia grave, demostrarlo y reclamar después. El fallo no supone que todos los fraudes bancarios vayan a indemnizarse automáticamente ni elimina las responsabilidades del usuario, pero impide que una mera acusación de descuido justifique retener inicialmente el dinero.
El pronunciamiento afecta directamente a los consumidores españoles porque interpreta una directiva europea que ya está incorporada a la legislación nacional. También ofrece un argumento jurídico especialmente relevante para quienes han sufrido una transferencia fraudulenta, han reclamado al banco y han recibido una respuesta negativa basada en su supuesta falta de precaución.
La diferencia no es menor. Hasta ahora, muchos afectados se encontraban ante una situación difícil: habían perdido sus ahorros y debían iniciar una reclamación, en ocasiones judicial, para intentar recuperarlos. La justicia europea establece que, en las operaciones no autorizadas contempladas por la sentencia, el banco no puede trasladar automáticamente ese problema al consumidor mientras determina quién debe asumir definitivamente las pérdidas.
Un enlace falso y 700 euros robados: el caso que originó la sentencia
El origen de la resolución está en Polonia. Una mujer había puesto a la venta un artículo en una plataforma de compraventa por Internet cuando recibió un mensaje de una persona que simulaba estar interesada en adquirirlo. El supuesto comprador le facilitó un enlace que, aparentemente, servía para confirmar la operación.
La dirección conducía en realidad a una página falsa que imitaba la web de su banco. La mujer introdujo sus credenciales de acceso y el delincuente utilizó esa información, junto con un código de confirmación obtenido mediante el engaño, para realizar una transferencia de 3.000 eslotis polacos, equivalentes a unos 700 euros, hacia otra cuenta.
Al día siguiente, la afectada comunicó el fraude a su entidad financiera. El banco rechazó la devolución porque consideró que había cometido una negligencia grave al introducir sus datos personales en una página fraudulenta.
La clienta acudió a la justicia polaca. El tribunal que examinaba su reclamación planteó una cuestión prejudicial al TJUE para aclarar si la normativa europea permitía denegar el reintegro inmediato por una supuesta negligencia del usuario.
La respuesta llegó el 15 de octubre de 2026, mediante la sentencia del asunto C-70/25, conocido como Tukowiecka. El tribunal europeo determinó que la existencia de una posible negligencia grave no permite al banco incumplir su obligación inicial de devolución.
El TJUE no resolvió definitivamente quién debía soportar los 700 euros. Esa decisión corresponde al tribunal polaco, que tendrá que aplicar la interpretación establecida por la justicia europea.
Devolver primero e investigar después: la obligación del banco
El fallo interpreta los artículos 73 y 74 de la Directiva europea 2015/2366, conocida como PSD2, que regula los servicios de pago dentro de la Unión Europea.
La legislación establece dos momentos diferentes. Primero, cuando el titular comunica una operación que no ha autorizado, la entidad debe restituir el importe sin demora injustificada. Posteriormente puede determinarse si el cliente incumplió sus obligaciones de seguridad y debe asumir las pérdidas.
El plazo de devolución tiene un límite concreto: el final del siguiente día hábil desde que el banco detecta la operación o recibe la correspondiente notificación. No significa necesariamente que deba esperar hasta entonces; la regla general exige actuar inmediatamente.
Existe una excepción. La entidad puede suspender ese reintegro inicial cuando tenga motivos razonables para sospechar que el propio cliente ha cometido un fraude y comunique esos motivos por escrito a la autoridad nacional competente.
En España, esa comunicación debe dirigirse al Banco de España, conforme al artículo 45 del Real Decreto-ley 19/2018.
La negligencia grave no es lo mismo que participar en un fraude
Esta distinción resulta esencial para comprender el alcance de la sentencia. Una persona puede ser engañada y facilitar accidentalmente información confidencial. Otra situación completamente diferente es que participe deliberadamente en una operación fraudulenta.
El TJUE establece que la sospecha de un comportamiento gravemente negligente no equivale a una sospecha de fraude cometido por el cliente. Por eso no basta para justificar que el banco se niegue a devolver inicialmente los fondos.
La entidad conserva la posibilidad de reclamar posteriormente las cantidades si demuestra que la pérdida se produjo porque el usuario incumplió deliberadamente o por negligencia grave sus obligaciones de seguridad.
Pero la carga de probar esa conducta corresponde al banco. Y no es un detalle secundario: haber utilizado las credenciales correctas no demuestra necesariamente que el titular autorizara el pago. La legislación española ya contempla que el registro técnico de una operación no basta, por sí solo, para acreditar el consentimiento o la negligencia grave del usuario.
Qué cambia para los clientes de los bancos españoles
La sentencia tiene consecuencias en España porque la directiva europea fue incorporada al ordenamiento jurídico mediante el Real Decreto-ley 19/2018, de 23 de noviembre, de servicios de pago.
Su artículo 45 ya contemplaba la devolución inmediata de las operaciones no autorizadas. Por tanto, el TJUE no ha creado una nueva obligación de reembolso, sino que ha aclarado cómo deben interpretarse las normas existentes.
La principal consecuencia es que los bancos no pueden utilizar la valoración previa de una posible negligencia grave como motivo suficiente para denegar el reintegro inicial.
La resolución refuerza así la posición de los consumidores que reciben respuestas negativas después de sufrir una suplantación de identidad, especialmente cuando el rechazo se fundamenta únicamente en que facilitaron sus claves o no identificaron una web fraudulenta.
La Organización de Consumidores y Usuarios (OCU) ha celebrado el pronunciamiento y considera que supone un respaldo importante para los afectados. La organización llevaba tiempo cuestionando que las entidades utilizaran las acusaciones de negligencia para trasladar al consumidor la responsabilidad de iniciar procedimientos destinados a recuperar su dinero.
Conviene recordar, no obstante, que el fallo no elimina los requisitos legales de comunicación ni significa que una reclamación antigua pueda reabrirse automáticamente sin considerar sus circunstancias y plazos.
Cómo reclamar el dinero robado mediante phishing
Cuando se detecta una transferencia fraudulenta, el primer paso es comunicarla inmediatamente al banco, solicitar el bloqueo de las credenciales comprometidas y pedir expresamente la devolución de las operaciones no autorizadas.
También es recomendable presentar una denuncia ante la Policía Nacional o la Guardia Civil, conservar los mensajes recibidos, las direcciones fraudulentas, los justificantes de las operaciones y cualquier comunicación mantenida con la entidad.
La reclamación debe identificar la cantidad sustraída, la fecha de la operación y la ausencia de consentimiento. Puede invocarse el artículo 45 del Real Decreto-ley 19/2018 y la interpretación establecida por el TJUE en su sentencia del 15 de octubre de 2026.
La normativa española exige comunicar las operaciones no autorizadas sin demora injustificada desde que se tenga conocimiento de ellas. También establece, con carácter general, un plazo máximo de 13 meses desde el adeudo para notificarlas, aunque existen excepciones legales.
Ese máximo de 13 meses no significa que sea aconsejable esperar. Cuanto antes se comunique la operación, mayores serán las posibilidades de intentar bloquear el movimiento o recuperar los fondos por los mecanismos bancarios disponibles.
Si la entidad rechaza la devolución, el consumidor puede presentar una reclamación formal ante su servicio de atención al cliente. En reclamaciones relacionadas con servicios de pago, el banco dispone normalmente de 15 días hábiles para contestar. Este plazo de respuesta es distinto del plazo de devolución inmediata establecido para las operaciones no autorizadas.
Cuando la reclamación sea desestimada o no se responda dentro del plazo correspondiente, cabe acudir al Banco de España. Su pronunciamiento puede respaldar la posición del afectado, aunque no tiene carácter vinculante y no obliga por sí mismo a la entidad a pagar.
Si el conflicto continúa, existe la posibilidad de acudir a los tribunales. La sentencia europea proporciona un fundamento relevante para discutir la negativa del banco a reintegrar inicialmente el dinero, siempre que se trate de una operación comprendida en el ámbito del fallo.
No todas las ciberestafas dan derecho al mismo reembolso
La distinción entre una operación autorizada y otra no autorizada es uno de los aspectos más importantes para los consumidores.
La sentencia aborda una situación en la que un tercero utiliza fraudulentamente las credenciales de una persona para ejecutar una operación que esta no había consentido.
No es necesariamente lo mismo que una estafa en la que el propio cliente ordena una transferencia después de recibir instrucciones engañosas de alguien que se hace pasar por un empleado bancario.
En este segundo supuesto, conocido habitualmente como fraude por transferencia autorizada, puede existir una discusión jurídica diferente sobre el consentimiento, las obligaciones de seguridad del banco y las circunstancias concretas del engaño.
La resolución del TJUE no establece que cualquier transferencia realizada bajo manipulación deba devolverse automáticamente en el siguiente día hábil.
Tampoco significa que el simple hecho de introducir un código recibido por SMS determine por sí solo la autorización de una operación. Importa el contexto, el procedimiento utilizado y la existencia de consentimiento para ese pago concreto.
Por ejemplo, si un delincuente roba unas credenciales y ordena una transferencia sin permiso del titular, se plantea el supuesto de operación no autorizada al que se refiere directamente la sentencia.
Si, por el contrario, una persona realiza personalmente una transferencia a una cuenta controlada por estafadores porque cree estar protegiendo sus ahorros, habrá que examinar el caso de forma individual. La responsabilidad bancaria no queda automáticamente descartada, pero tampoco puede darse por establecida únicamente a partir del nuevo fallo.
La responsabilidad del cliente deberá justificarse después del reembolso
La sentencia del TJUE introduce una precisión decisiva en la protección frente a los fraudes bancarios: la devolución inmediata y la responsabilidad definitiva por las pérdidas son cuestiones diferentes.
El banco puede investigar el incidente, analizar las medidas de seguridad utilizadas y, si dispone de pruebas suficientes de negligencia grave, reclamar posteriormente al consumidor. Lo que no puede hacer, como regla general, es utilizar esa investigación para retrasar un reembolso legalmente exigible.
Para las víctimas de phishing, la resolución representa una mejora importante de su posición jurídica. El dinero sustraído deja de estar condicionado, en principio, a que el consumidor tenga que demostrar judicialmente desde el primer momento que actuó con suficiente diligencia. La carga de probar la negligencia grave corresponde a la entidad financiera.
La justicia europea ha fijado así una regla que afecta a toda la Unión: primero debe cumplirse la obligación de devolver el dinero de una operación no autorizada y después, si procede, discutirse quién asume finalmente la pérdida. Una distinción que puede resultar determinante para miles de reclamaciones bancarias, aunque cada una seguirá dependiendo de sus hechos y circunstancias.


Portugal libera 30.000 mosquitos estériles en Lisboa contra el dengue

Ueno Bank: las pensiones de Paraguay y la gala que premió a Cerimedo

Un turista pide droga en un cuartel de Ibiza y sancionan al agente

Las matrículas españolas llegan a la serie NTY en noviembre de 2026

Falsas amenazas de bomba en Europa: por qué se desvían los aviones
-

 Naturaleza
Terremotos en España el 6 de noviembre: sismos en Granada y Canarias
-

 Naturaleza
Incendios en España hoy, 6 de noviembre: focos detectados y riesgo
-
 Naturaleza
Los embalses de España caen al 56 % tras perder 407 hm³ en una semana
-
 Tecnología
Assassin’s Creed Valhalla estrena Nueva Partida+ gratis en PS5 y Xbox
-
 Salud
Sanidad limita las guardias MIR a 17 horas y sube su sueldo en 2027
-
 España
Detienen a Dr. Love y a su mujer por presunta trata en la red Apricots
-
 Tecnología
EEUU vota por limitar los centros de datos y OpenAI anuncia un pacto
-
 España
Vox lidera entre policías y militares: PP, Vox y SALF suman el 81,2%
-
 Economía
El S&P 500 se desploma un 3,9% por la IA tras el triunfo demócrata
-
 Ciencia
Vall d’Hebron creará gemelos digitales para personalizar tratamientos
-
 Tecnología
China utiliza más datos para ejecutar IA que para entrenarla: récord
-
 Deportes
El fútbol español parará en el minuto 9 en homenaje a Jesús de Miguel