
Tecnología
La UE advierte de posibles ciberataques a routers y electrodomésticos
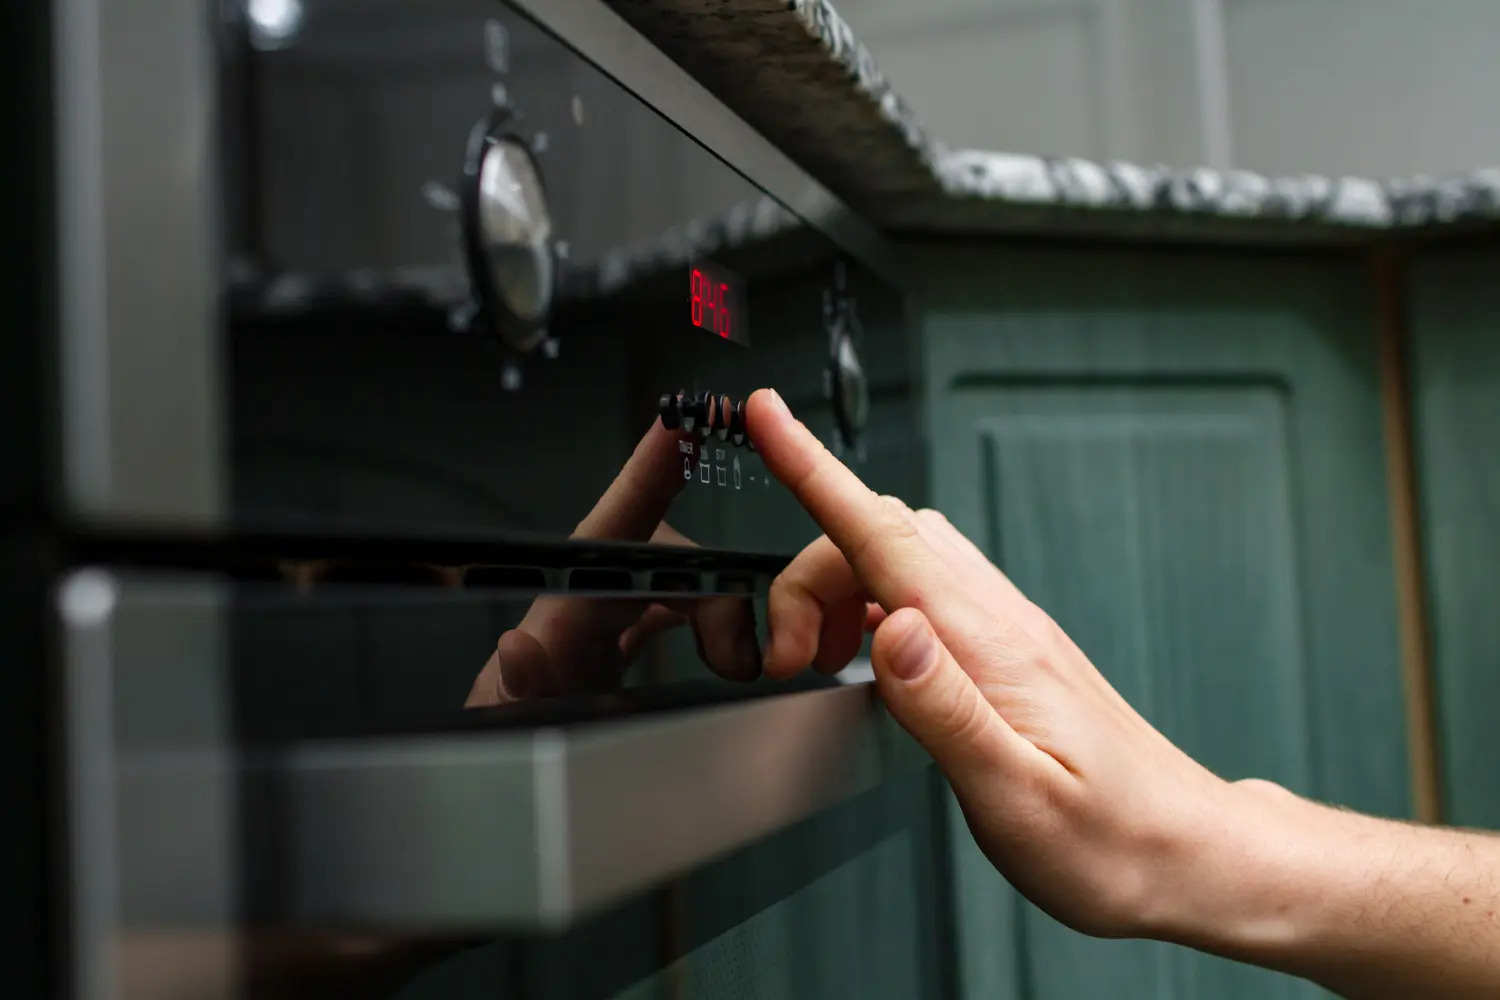
Tras los ciberataques a frigoríficos comerciales, ENISA advierte de que los routers y los electrodomésticos del hogar podrían ser nuevos objetivos.

Resumen
- La UE alerta de posibles ciberataques a routers y electrodomésticos
- La advertencia llega tras los ataques a frigoríficos de supermercados
- Actualizar los dispositivos y proteger el wifi reduce los riesgos
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) ha advertido este martes, 10 de noviembre, de que los routers domésticos y los electrodomésticos conectados a internet podrían convertirse en nuevos objetivos de los ciberdelincuentes. La alerta llega después de una oleada de ataques informáticos contra los sistemas de refrigeración de supermercados europeos, que ha provocado pérdidas de alimentos y alteraciones en el funcionamiento de numerosos establecimientos.
El director ejecutivo de ENISA, Juhan Lepassaar, ha señalado que las vulnerabilidades aprovechadas en equipos comerciales ponen de manifiesto un problema mucho más amplio: la creciente dependencia de dispositivos conectados que no siempre cuentan con una protección adecuada. La advertencia no significa que exista una campaña de ataques contra los electrodomésticos particulares, sino que estos aparatos presentan riesgos que podrían ser aprovechados mediante técnicas similares.
El responsable europeo ha explicado a la agencia AFP que, tras los frigoríficos comerciales, los próximos objetivos podrían ser los routers y otros aparatos domésticos. Su mensaje coincide con la presentación del informe bienal sobre el estado de la ciberseguridad en la Unión Europea, que identifica importantes deficiencias operativas pese a los avances registrados en los últimos años.
El problema afecta a una realidad cotidiana. Frigoríficos inteligentes, televisores, cámaras de vigilancia, termostatos y otros dispositivos que utilizan una conexión wifi incorporan programas informáticos susceptibles de contener fallos de seguridad. Y muchos permanecen conectados durante años sin que sus propietarios revisen las actualizaciones disponibles.
Los ataques a frigoríficos de supermercados disparan la alarma europea
La preocupación de Bruselas tiene un antecedente inmediato. Desde el pasado 11 de octubre, distintos países europeos han registrado incidentes informáticos relacionados con sistemas de refrigeración comercial.
En Francia, uno de los países más afectados, alrededor de 700 supermercados sufrieron ataques que alteraron a distancia las temperaturas de sus equipos frigoríficos. La situación obligó a retirar productos perecederos y provocó importantes pérdidas económicas.
Los días 1 y 2 de noviembre se produjo una nueva oleada que afectó a establecimientos de otros países, entre ellos Bélgica, Luxemburgo y Suecia. En determinados supermercados, los atacantes consiguieron elevar considerablemente la temperatura de los equipos, inutilizando parte de las mercancías almacenadas.
La Comisión Europea, ENISA y Europol comenzaron a coordinarse con las autoridades nacionales para investigar los incidentes y reducir la exposición de los sistemas afectados.
Las investigaciones han identificado problemas relacionados con contraseñas inseguras, programas desactualizados y sistemas de control remoto expuestos a internet. Son debilidades especialmente preocupantes cuando los dispositivos pueden modificar procesos físicos, como mantener la temperatura de alimentos o controlar instalaciones industriales.
Francia atribuyó el ataque sufrido en octubre a un grupo vinculado con la Guardia Revolucionaria iraní. Esa acusación, sin embargo, no permite atribuir automáticamente al mismo responsable todos los incidentes registrados posteriormente en Europa.
Por qué los routers y electrodomésticos pueden ser vulnerables
La principal debilidad de muchos dispositivos inteligentes no está en su función habitual, sino en el software que permite controlarlos.
Un frigorífico conectado, por ejemplo, puede comunicar su estado al teléfono móvil del propietario. Un termostato permite modificar la temperatura de la vivienda desde cualquier lugar y una cámara de seguridad transmite imágenes a través de internet.
Estas funciones resultan prácticas, pero también incorporan posibles puntos de acceso para un atacante.
El problema se agrava cuando los fabricantes dejan de ofrecer actualizaciones, los usuarios mantienen contraseñas predeterminadas o los dispositivos permiten conexiones remotas innecesarias.
Un ciberdelincuente que consiga explotar una vulnerabilidad podría, dependiendo del equipo y de sus mecanismos de protección, modificar determinados ajustes, interrumpir su funcionamiento o acceder a información privada.
No todos los aparatos presentan los mismos riesgos. Un frigorífico convencional sin conexión a internet no tiene la misma exposición que un modelo inteligente controlado mediante una aplicación.
Tampoco debe confundirse el funcionamiento de los grandes sistemas frigoríficos industriales con el de los electrodomésticos particulares. Sus programas, mecanismos de control y medidas de seguridad pueden ser muy diferentes.
El router, un objetivo especialmente sensible
Los routers domésticos merecen una atención particular porque gestionan las comunicaciones de los dispositivos conectados a la red doméstica.
Si un atacante consigue comprometer uno de estos equipos, podría intentar redirigir determinadas conexiones, interceptar información no protegida adecuadamente o utilizar el dispositivo para desarrollar otras actividades maliciosas.
No se trata únicamente de una posibilidad teórica.
En abril de 2026, el FBI y otras agencias estadounidenses advirtieron de operaciones de espionaje atribuidas a actores vinculados con la inteligencia militar rusa que habían aprovechado vulnerabilidades en routers domésticos y de pequeñas oficinas.
Los investigadores documentaron técnicas capaces de manipular la resolución de direcciones de internet para conducir determinadas comunicaciones hacia infraestructuras controladas por los atacantes.
La advertencia actual de ENISA se produce, por tanto, en un contexto en el que los ataques contra routers ya están documentados, aunque eso no implica que exista una ofensiva específica contra todos los hogares europeos.
Qué electrodomésticos y dispositivos domésticos podrían verse afectados
Los aparatos que incorporan conexión wifi, Bluetooth u otros sistemas de comunicación pueden presentar vulnerabilidades si su diseño o mantenimiento no son adecuados.
Entre los dispositivos domésticos potencialmente expuestos se encuentran los frigoríficos inteligentes, televisores conectados, cámaras de vigilancia, asistentes de voz, termostatos, sistemas de iluminación y cerraduras electrónicas.
El riesgo depende principalmente del modelo, del software instalado, de la configuración y de si el fabricante continúa proporcionando actualizaciones de seguridad.
En algunos dispositivos, un ataque podría limitarse a una interrupción del servicio. En otros, las consecuencias podrían ser más delicadas, especialmente cuando incorporan cámaras, micrófonos o mecanismos de apertura y cierre.
La existencia de una conexión a internet no significa que un aparato sea inseguro. Lo relevante es cómo se protege esa conexión y qué posibilidades tendría un tercero de utilizarla sin autorización.
La expansión de los llamados dispositivos del Internet de las Cosas (IoT) ha multiplicado estos puntos de acceso. A diferencia de los ordenadores y teléfonos móviles, muchos aparatos domésticos reciben poca atención por parte de sus propietarios una vez instalados.
Cómo proteger el wifi y los electrodomésticos frente a los hackers
El Instituto Nacional de Ciberseguridad de España (INCIBE) recomienda adoptar medidas básicas de protección que resultan especialmente relevantes ante las advertencias europeas.
Una de las más importantes consiste en cambiar las contraseñas predeterminadas del router, utilizando una clave robusta para acceder a su configuración y otra distinta para la red wifi.
También conviene comprobar que el router dispone de las últimas actualizaciones de seguridad. Algunos operadores las instalan automáticamente, mientras que otros equipos requieren una comprobación manual.
Es recomendable utilizar cifrado WPA3 o WPA2 cuando sea compatible, desactivar la administración remota si no resulta necesaria y revisar qué dispositivos tienen acceso a la red doméstica.
En el caso de televisores, cámaras, frigoríficos y otros aparatos inteligentes, los fabricantes suelen proporcionar actualizaciones a través de sus aplicaciones o de los menús de configuración.
Qué hacer con los dispositivos que ya no reciben actualizaciones
Un aspecto especialmente importante es la antigüedad de los equipos.
Cuando un fabricante deja de proporcionar parches de seguridad, determinadas vulnerabilidades descubiertas posteriormente pueden permanecer sin corregir.
En esas circunstancias, conviene valorar la sustitución del dispositivo, especialmente si tiene acceso a información sensible o permite controlar funciones importantes de la vivienda.
Otra medida útil consiste en conectar los aparatos inteligentes a una red wifi independiente, cuando el router permita crear una separación efectiva entre dispositivos. Esta configuración puede limitar las consecuencias de una posible intrusión.
El INCIBE dispone también del servicio gratuito de atención en ciberseguridad a través del teléfono 017, dirigido a ciudadanos y empresas que necesiten orientación ante incidentes o dudas relacionadas con su seguridad digital.
La UE prepara nuevas obligaciones para los fabricantes
Las advertencias de ENISA coinciden con la aplicación progresiva de la Ley Europea de Ciberresiliencia, una normativa destinada a mejorar la seguridad de los productos que incorporan elementos digitales.
Desde el 11 de septiembre de 2026, los fabricantes están obligados a comunicar determinadas vulnerabilidades explotadas activamente y los incidentes graves que afecten a la seguridad de sus productos.
Las principales obligaciones del reglamento comenzarán a aplicarse el 11 de diciembre de 2027.
La normativa exigirá que los fabricantes incorporen medidas de seguridad desde el diseño de sus productos, gestionen las vulnerabilidades y proporcionen soporte durante el periodo correspondiente.
El objetivo es reducir la comercialización de dispositivos que trasladan al consumidor responsabilidades de seguridad difíciles de asumir sin conocimientos técnicos.
Lepassaar ha insistido en que la protección informática requiere inversión y que los fabricantes deben incorporar la seguridad desde el desarrollo de sus equipos, en lugar de intentar corregir los problemas cuando ya se han producido.
El último informe de ENISA considera que el nivel de amenaza informática en la Unión Europea continúa siendo significativo, aunque reconoce mejoras en la preparación de los Estados miembros.
La agencia reclama una mayor coordinación institucional y mecanismos más rápidos para compartir información sobre incidentes y vulnerabilidades.
El riesgo ya no se limita a los ordenadores
Los recientes ataques contra sistemas frigoríficos han demostrado que una intrusión informática puede tener consecuencias fuera de las pantallas. Cuando los programas informáticos controlan instalaciones físicas, un fallo de seguridad puede convertirse en un problema económico, sanitario o de funcionamiento de servicios esenciales.
La preocupación europea se extiende a hospitales, transportes, infraestructuras y otros servicios que dependen de sistemas digitales para desarrollar sus actividades.
En los hogares, el alcance potencial es diferente, pero el principio resulta similar: cuantos más dispositivos conectados existen, más importante es mantenerlos protegidos.
Por ahora, ENISA no ha anunciado una campaña generalizada de ataques contra electrodomésticos particulares. Su advertencia es preventiva y responde a vulnerabilidades que ya han demostrado tener consecuencias reales en otros entornos.
La seguridad de un frigorífico inteligente o de un router puede parecer una cuestión secundaria. Los ataques sufridos por los supermercados europeos han dejado claro que los aparatos conectados también forman parte del problema de la ciberseguridad.


El tiempo hoy 11 de noviembre: avisos rojos por lluvia y viento fuerte

Efemérides del 11 de noviembre: de la Gran Guerra al metro de Bilbao

Charles amenaza España: ciclogénesis explosiva y rachas de 140 km/h

El Gobierno pide a la AEPD suspender TikTok por abuso sexual infantil

Horóscopo de hoy, 11 de noviembre: amor, trabajo y dinero por signo
-
 España
Un policía muerto y un TEDAX grave tras explotar una mochila en Oviedo
-
 Deportes
NBA 10 de noviembre: Flagg anota 43, Wembanyama 40 y Warriors arrasan
-
 Economía
Huelga en Renfe hoy: trenes cancelados, horarios y servicios mínimos
-
 Estilo
Horóscopo de hoy, 10 de noviembre: amor, trabajo y dinero por signo
-
 Historia
Santoral del 10 de noviembre de 2026: San León Magno y otros santos
-
 Mundo
Amnistía exige garantías por los 2.000 militares de Bukele en Haití
-
 Ciencia
La Tierra captura la miniluna 2026 QQ8 de dos metros hasta diciembre
-
 Naturaleza
El tiempo en España hoy 10 de noviembre: predicción completa
-
 Economía
El petróleo sigue cayendo: el Brent baja a 90,8 dólares por barril
-
 Historia
Efemérides del 10 de noviembre: la primera foto, Chávez y las urnas
-
 Cultura
Stray Kids en Barcelona el 24 de julio de 2027: entradas y precios
-
 España
El Gobierno amplía el apoyo a 760.000 familias con 820 millones al año