
Economía
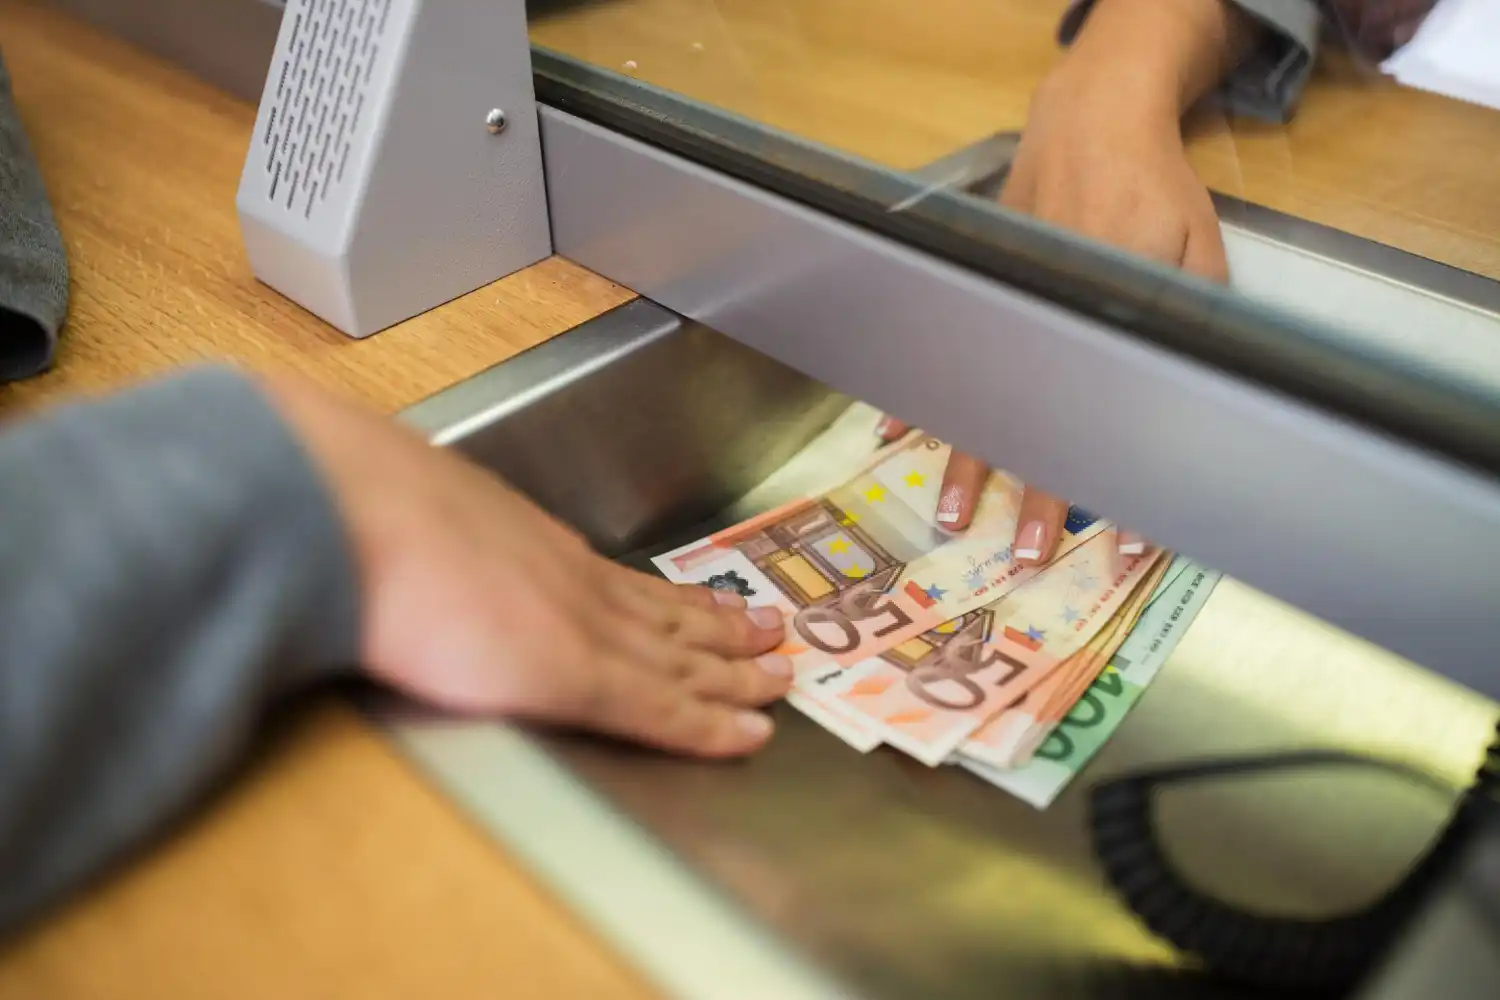
La banca podría devolver 1.000 millones a víctimas de fraude bancario
Un fallo del TJUE refuerza el derecho al reembolso por operaciones no autorizadas y abre a la banca española una factura potencial de 1.000 millones.

Resumen
- El TJUE obliga a reembolsar primero las operaciones de pago no autorizadas
- El impacto potencial para la banca española alcanza hasta 1.000 millones
- La negligencia grave podrá discutirse después, pero deberá probarse
La factura de las estafas bancarias amenaza con cambiar de bolsillo. Una sentencia del Tribunal de Justicia de la Unión Europea establece que las entidades deben reembolsar de inmediato el dinero correspondiente a una operación de pago no autorizada, incluso cuando consideren que el cliente pudo actuar con negligencia grave. Después podrán intentar recuperar el importe y demostrar esa conducta, pero el orden cambia de forma sustancial: primero se devuelve el dinero; la discusión llega después.
Para la banca española, el nuevo escenario dista de ser menor. Los cálculos que maneja el sector sitúan en hasta 1.000 millones de euros el impacto potencial de reclamaciones que todavía puedan mantenerse vivas. Eso no significa que los bancos tengan que desembolsar automáticamente esa cantidad ni que cualquier víctima de una estafa pueda exigir una devolución sin más. Es una estimación de la exposición económica abierta por el nuevo criterio europeo, no una factura cerrada.
El fallo refuerza especialmente a quienes sufrieron cargos o transferencias que no autorizaron realmente, aunque los delincuentes hubieran obtenido sus credenciales mediante phishing, páginas clonadas, llamadas fraudulentas o técnicas de suplantación. Y toca uno de los puntos más conflictivos de estos casos: durante años, buena parte de la batalla ha consistido en decidir si el cliente fue engañado o si, por haber caído en la trampa, debía cargar también con la pérdida económica.
El TJUE altera una discusión que solía acabar en el cliente
La sentencia fue dictada el 15 de octubre de 2026 en el asunto C-70/25, conocido como Tukowiecka. El caso nació de un fraude bastante cotidiano en la era del comercio digital. Una clienta de una entidad polaca puso un objeto a la venta en internet, recibió un supuesto mensaje de un comprador y accedió a un enlace que imitaba la página de su banco. Allí introdujo sus credenciales. Los delincuentes aprovecharon esos datos para efectuar una transferencia de aproximadamente 700 euros.
La mujer avisó a la entidad al día siguiente. El banco rechazó inicialmente el reembolso porque consideró que había existido negligencia grave al facilitar las claves en una página fraudulenta. Precisamente ahí entra Luxemburgo: esa posible negligencia no permite a la entidad retrasar el reembolso inicial de una operación que el titular no autorizó.
Hasta ahora, numerosos conflictos bancarios se habían instalado en esa zona gris. Pulsar un enlace, introducir claves en una web clonada, facilitar un código recibido por SMS o seguir las instrucciones de alguien que se hace pasar por empleado del banco podía convertirse en el argumento utilizado para cargar la pérdida sobre el usuario. El fraude tenía así una segunda escena bastante amarga: después del engaño, la víctima debía demostrar que no había sido suficientemente negligente como para merecer perder su dinero.
Primero se devuelve el dinero, después se discute la negligencia
El criterio europeo separa dos cuestiones que con frecuencia terminaban mezcladas. Una es el derecho al reembolso inmediato de una operación no autorizada. Otra, distinta, es determinar quién debe soportar finalmente el perjuicio si se demuestra que el cliente incumplió de forma grave sus obligaciones de seguridad.
La normativa europea de servicios de pago, trasladada al ordenamiento español, establece que el proveedor debe restituir el importe de una operación no autorizada inmediatamente y, como máximo, al final del siguiente día hábil después de detectar el movimiento o recibir el aviso del afectado. Existe una excepción relevante cuando hay motivos razonables para sospechar fraude del propio cliente y se comunica esa sospecha a la autoridad correspondiente.
Lo que Luxemburgo aclara es que la simple alegación de negligencia grave del usuario no basta para retener inicialmente el dinero. Si la entidad considera después que el cliente actuó de forma gravemente negligente, podrá reclamar el importe. Tendrá que argumentarlo y probarlo. Parece un cambio de procedimiento; para quien acaba de perder los ahorros de una cuenta, desde luego, no es una sutileza académica.
Hasta ahora muchos afectados comenzaban el recorrido justamente al revés. El dinero desaparecía, la entidad rechazaba su reclamación y era el cliente quien debía emprender una larga batalla para recuperarlo. El TJUE modifica esa posición de partida y desplaza hacia el banco una parte importante del riesgo mientras se determina la responsabilidad definitiva.
Una factura potencial de 1.000 millones para la banca española
La dimensión económica explica la inquietud del sector. El fraude relacionado con pagos alcanzó alrededor de 4.200 millones de euros en el Espacio Económico Europeo durante 2024, frente a unos 3.500 millones el año anterior. Las medidas de autenticación reforzada han frenado determinadas técnicas, pero los delincuentes se han adaptado: en vez de atacar únicamente el sistema informático, atacan a la persona que lo utiliza.
España tampoco ha quedado al margen. Las operaciones fraudulentas superaron los 300 millones de euros en 2024. Las transferencias concentraron aproximadamente 153 millones, las tarjetas rondaron los 141 millones y las retiradas de efectivo se situaron cerca de 17 millones. Es un paisaje de cifras enormes construido, en realidad, con miles de historias pequeñas: un SMS creíble, una llamada a la hora adecuada, un logotipo bien copiado y cinco minutos de confusión.
Sobre esa dimensión del fraude y las reclamaciones anteriores que todavía puedan ejercitarse se construye la estimación de hasta 1.000 millones de exposición potencial para las entidades españolas. La cifra impresiona, pero conviene colocarla en su sitio: no representa una indemnización colectiva ya reconocida ni una cantidad que vaya a salir de las cuentas de los bancos de manera inmediata.
El fallo tampoco reabre automáticamente procedimientos que terminaron mediante sentencia firme ni convierte cualquier engaño relacionado con una cuenta bancaria en un caso reembolsable. Los plazos legales, la forma concreta en que se produjo la operación, las comunicaciones realizadas por el usuario y la naturaleza del consentimiento continúan siendo decisivos.
No todas las estafas bancarias tienen el mismo tratamiento
Este es quizá el matiz más importante para cualquier afectado. El pronunciamiento europeo gira alrededor de las operaciones de pago no autorizadas: movimientos realizados sin el consentimiento real del titular, aunque los delincuentes hayan conseguido credenciales válidas mediante phishing, suplantación u otros métodos.
Una transferencia ordenada por un tercero después de robar las claves del cliente encaja con mayor claridad en ese supuesto. El hecho de que el sistema haya aceptado correctamente una contraseña, un código o algún mecanismo de autenticación no demuestra por sí solo que la operación fuera realmente querida por el titular.
Más compleja es la situación en la que la propia víctima introduce y confirma personalmente la transferencia porque el delincuente la ha engañado. Ocurre con el falso hijo que pide dinero por WhatsApp, el supuesto empleado del banco que recomienda trasladar los ahorros a una “cuenta segura” o el proveedor ficticio que comunica un cambio de IBAN. En esos casos aparece otra discusión: la operación puede haber sido formalmente autorizada, aunque el consentimiento naciera de una estafa.
Por eso, reducir la sentencia a la idea de que “los bancos devolverán cualquier fraude” sería tan cómodo como incorrecto. El modo exacto en que salió el dinero de la cuenta continúa siendo esencial. La frontera jurídica está en distinguir una operación no autorizada de una transferencia que el propio cliente ejecutó bajo engaño, y esa frontera seguirá generando litigios.
El Supremo español ya había endurecido la responsabilidad bancaria
La doctrina europea tampoco llega a un terreno vacío. El Tribunal Supremo español marcó en abril de 2025 una línea relevante al resolver un caso de fraude cometido mediante un duplicado de tarjeta SIM. La sentencia confirmó la responsabilidad de una entidad por varias transferencias fraudulentas y reforzó una idea de peso: la responsabilidad del proveedor de servicios de pago es de carácter cuasi objetivo.
El Supremo señaló que corresponde al banco acreditar determinados extremos y que utilizar correctamente unas credenciales o superar los mecanismos de autenticación no prueba automáticamente que el titular autorizara la operación ni que hubiese actuado con negligencia grave.
El caso tenía señales que difícilmente podían pasar por rutina bancaria: se realizaron quince transferencias durante una noche, con movimientos superiores a 80.000 euros, y existían avisos previos del cliente sobre operaciones que no reconocía. El tribunal puso el foco en algo cada vez más relevante: las entidades deben disponer de mecanismos capaces de detectar comportamientos anómalos según el importe, el horario, la frecuencia, los destinatarios y el historial habitual de la cuenta.
La banca digital permite mover decenas de miles de euros en segundos. Esa velocidad es una ventaja cuando el titular compra una vivienda, paga una factura o mueve sus ahorros. Resulta bastante menos admirable cuando una sucesión de transferencias extrañas atraviesa los controles sin que salte una alarma. El debate sobre el fraude empieza así a mirar no solo lo que hizo el cliente, sino también qué hizo el sistema para protegerlo.
Qué ocurre con las reclamaciones de fraudes anteriores
Quien detecte una operación que no reconoce debe comunicarla a su entidad sin demora injustificada. La legislación española establece con carácter general un máximo de 13 meses desde el adeudo para notificar una operación no autorizada, aunque existen matices cuando el banco no facilitó adecuadamente la información correspondiente.
Ese plazo de comunicación no es exactamente lo mismo que el plazo para ejercer después determinadas acciones judiciales. Ahí reside buena parte de la relevancia económica del fallo: pueden existir reclamaciones antiguas que todavía conserven recorrido jurídico, pero cada expediente dependerá de sus fechas, de las actuaciones realizadas y de si el conflicto quedó definitivamente resuelto.
Los afectados tienen, por tanto, un interés especial en conservar mensajes, correos electrónicos, registros de llamadas, capturas, avisos de la aplicación bancaria y comunicaciones presentadas ante la entidad. Cuando el banco sostiene que hubo negligencia grave, la prueba de lo ocurrido deja de ser un detalle. Puede decidir el pleito.
También importa la rapidez con la que se comunicó el fraude. Una llamada inmediata, el bloqueo de las credenciales o la denuncia presentada poco después del movimiento pueden ayudar a reconstruir los hechos. Y al otro lado está el rastro técnico del banco: hora de acceso, dispositivo utilizado, dirección de conexión, patrón de transferencias y controles activados. El fraude digital deja pocas huellas visibles, pero suele dejar muchas huellas electrónicas.
El fraude bancario empieza a cambiar de bolsillo
El alcance de la sentencia va más allá de una posible factura de 1.000 millones. Cuanto mayor sea el coste que las entidades deban asumir inicialmente por las operaciones fraudulentas, mayor será también el incentivo para reforzar sus sistemas de detección, bloquear movimientos sospechosos y elevar las comprobaciones cuando una transferencia se aleje radicalmente del comportamiento habitual de la cuenta.
El problema, además, rara vez comienza dentro del banco. Muchas estafas nacen en un SMS manipulado, una llamada con el número del banco suplantado, un correo falso o una plataforma digital donde el delincuente ha preparado la trampa. De ahí que el debate regulatorio europeo avance hacia una responsabilidad más repartida entre entidades financieras, empresas tecnológicas y operadoras de telecomunicaciones.
Los delincuentes han aprendido algo elemental: engañar a una persona suele ser más barato que romper una infraestructura bancaria. Preparan miles de cebos, automatizan mensajes y perfeccionan cada detalle hasta que alguno funciona. Frente a esa industria, cargar toda la responsabilidad sobre la capacidad del consumidor para no equivocarse nunca empieza a resultar una política de seguridad demasiado cómoda. La prevención del fraude ya no puede descansar únicamente sobre el último clic del usuario.
La verdadera importancia del fallo del TJUE está ahí. Una sospecha de negligencia grave ya no permite al banco mantener sin más el dinero correspondiente a una operación no autorizada mientras se decide quién tuvo la culpa. La entidad debe reembolsar primero y, si considera que existen motivos suficientes, discutir después la responsabilidad y reclamar la cantidad. No convierte al banco en responsable definitivo de cualquier estafa, pero sí cambia quién soporta inicialmente el golpe. Durante años, el dinero desaparecía de la cuenta y comenzaba entonces el peregrinaje de la víctima. Luxemburgo acaba de invertir el orden: primero vuelve el dinero; luego empieza la pelea.


Óscar Puente revive en televisión sus 11 años como actor de teatro

El M-VAVE FM-1 estrena un hub con 79 firmwares abiertos instalables

Sánchez responde a Milei con ‘Fanático’: la historia del tema de Lali

Algeciras: 18 detenidos en una red de cocaína con ocho estibadores

Muere un hombre en Sevilla tras autolesionarse en calle Luis Montoto
-
 Historia
Marie Curie y Einstein: las cartas de una amistad de más de 20 años
-
 Deportes
Champions 21 de octubre: horarios, TV y partidos de Madrid y Betis
-
 España
Villamalea: muere un hombre de 46 años tras un corte con motosierra
-
 Tecnología
El fraude de Eliska roba cuentas de WhatsApp con un concurso de baile
-
 España
Fiscalía investiga un chat de 300 agentes por compartir datos privados
-
 España
Muere un hombre de 48 años mientras jugaba al pádel en Porceyo, Gijón
-
 Naturaleza
El Niño puede alcanzar una intensidad sin precedentes, alerta la ONU
-
 Mundo
Egipto detiene y libera a la influencer Malévola por vídeos «obscenos»
-
 Mundo
El Dalái Lama confirma su reencarnación y reta a China por su sucesor
-
 España
Vázquez Jarava, culpable por cohecho: veredicto unánime en Cuarteles
-
 España
Archivan una causa de piratería de 1.033 millones al vencer los plazos
-
 Tecnología
Unitree presenta H2-X, el humanoide que hace kung-fu y levanta coches