
Tecnología
El FBI culpa a Corea del Norte del robo de 6.300 millones en Binance
El FBI atribuye a Corea del Norte el ataque a Binance, un robo de 6.300 millones de dólares vinculado a TraderTraitor y ya bajo rastreo internacional.

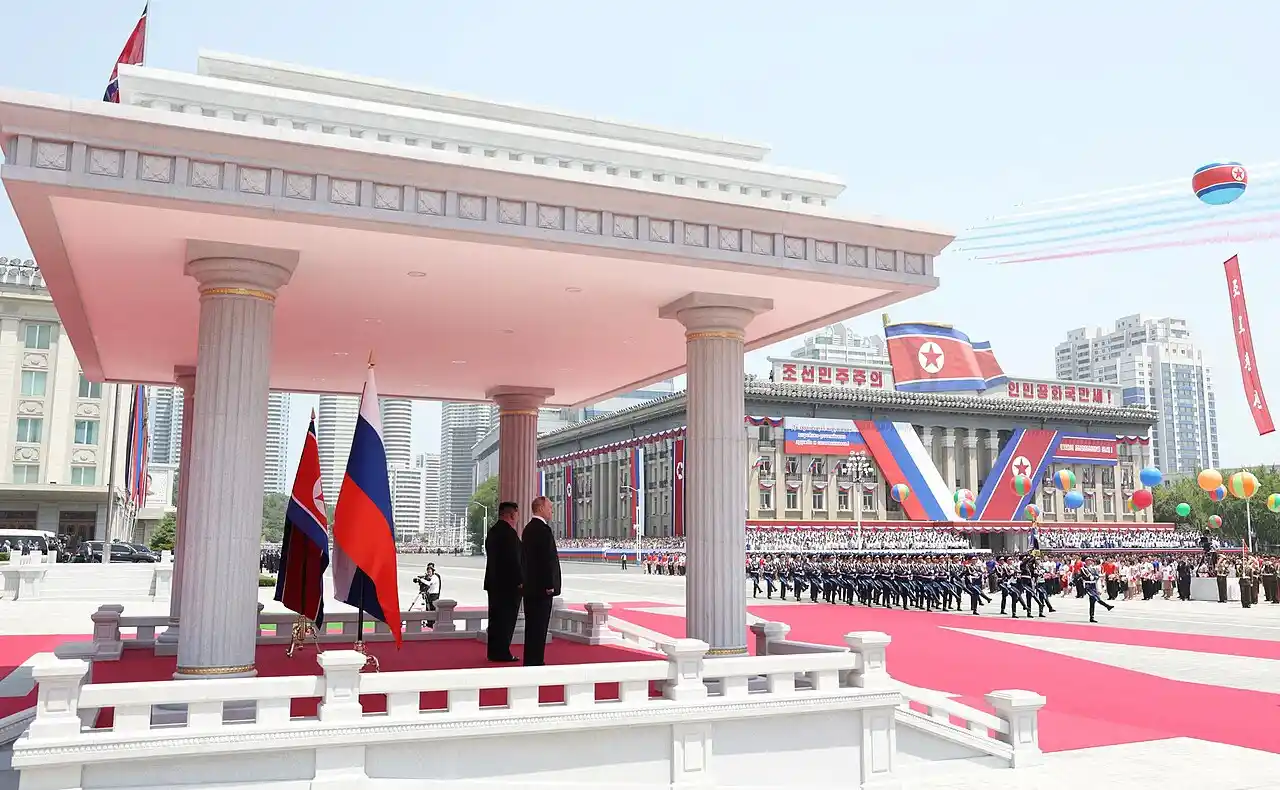
Imagen: Kremlin.ru, CC BY 4.0.
Resumen
- El FBI atribuye a Corea del Norte el ataque que vació carteras de Binance
- El robo alcanzó unos 6.300 millones de dólares en varias redes blockchain
- TraderTraitor ya había sido vinculado a otros grandes robos de criptomonedas
El FBI ha atribuido a Corea del Norte el gigantesco ataque informático contra Binance que permitió sustraer más de 6.000 millones de dólares en criptomonedas. La agencia estadounidense vincula la operación con TraderTraitor, la actividad cibernética norcoreana que ya había relacionado con otros grandes robos de activos digitales.
La magnitud del golpe explica buena parte de la alarma: alrededor de 6.300 millones de dólares salieron de carteras asociadas a Binance el 29 de octubre, en una operación que los investigadores consideran el mayor robo de criptomonedas registrado hasta ahora. Buena parte de los movimientos se produjo en apenas unos 20 minutos y afectó a varias redes blockchain. Binance ha asegurado que asumirá las pérdidas y que los usuarios no cargarán con el agujero.
El FBI pone nombre al ataque
La investigación dio un giro el 31 de octubre. Hasta entonces, empresas especializadas como TRM Labs y Chainalysis habían señalado con un alto grado de confianza a TraderTraitor, pero la atribución seguía procediendo esencialmente del sector privado.
El FBI ha dado ahora el siguiente paso y responsabiliza a actores norcoreanos. La agencia sostiene que los atacantes ya están intentando blanquear los activos robados, entre otras vías mediante su conversión a ether, y espera nuevas fases destinadas a dificultar el seguimiento del dinero.
No es un detalle menor. En una cadena de bloques las operaciones quedan registradas, pero eso no significa que recuperar los fondos sea sencillo. Los delincuentes pueden repartirlos entre miles de direcciones, cambiar unos activos por otros, utilizar servicios financieros descentralizados o recurrir a intercambios instantáneos. El dinero deja un rastro, sí; seguirlo y bloquearlo antes de que cambie otra vez de manos es otra historia.
Un robo de 6.300 millones en unos 20 minutos
Los datos recopilados tras el ataque sitúan el comienzo principal de las transferencias en torno a las 20.05 UTC del 29 de octubre. Según la reconstrucción disponible, aproximadamente 6.360 millones de dólares salieron de carteras de Binance repartidas por diez redes blockchain y la mayor parte de esa cantidad fue drenada en unos 20 minutos.
Entre las redes afectadas figuran Bitcoin, Ethereum, Solana, Tron y XRP Ledger, además de otros ecosistemas. La velocidad resulta relevante porque reduce drásticamente el margen de reacción de una plataforma, los emisores de monedas estables y las empresas encargadas de rastrear transacciones.
No fue, aparentemente, alguien probando contraseñas hasta acertar. Los movimientos observados antes del ataque apuntan a una operación preparada con antelación. Hubo transacciones de prueba y autorizaciones previas, según los análisis técnicos realizados después del robo.
Cómo se vaciaron las carteras conectadas
En Ethereum se identificó el uso de una autorización vinculada al estándar EIP-7702, una función que permite que una cuenta ejecute temporalmente determinadas capacidades propias de un contrato inteligente. Según los análisis técnicos, los atacantes consiguieron convertir una cartera activa de Binance en una especie de mecanismo automatizado para barrer los fondos disponibles.
En otras redes se observaron transferencias aparentemente firmadas de forma válida hacia direcciones controladas por los atacantes. El patrón apunta a una posible compromisión de la infraestructura utilizada para autorizar operaciones de las carteras calientes, las que permanecen conectadas para facilitar depósitos y retiradas.
Binance todavía no ha publicado una explicación técnica definitiva sobre la causa raíz. La compañía señaló inicialmente la posible compromisión del portátil de un empleado, pero después reconoció que la investigación había localizado otros puntos de intrusión. Conviene separar ambas cosas: se conoce bastante bien cómo se movió el dinero en la blockchain; aún quedan piezas por aclarar sobre cómo consiguieron los atacantes las autorizaciones necesarias dentro de los sistemas de la plataforma.
TraderTraitor, el grupo que ya apareció en Bybit
TraderTraitor no aparece por primera vez en una investigación policial. El FBI utilizó ese nombre para atribuir a Corea del Norte el robo de aproximadamente 1.500 millones de dólares a Bybit en febrero de 2025. Entonces, los atacantes también comenzaron rápidamente a mover y convertir los activos sustraídos entre numerosas direcciones y cadenas de bloques.
La misma denominación había aparecido antes en otras investigaciones. En 2024, el FBI y las autoridades japonesas relacionaron TraderTraitor con el robo de 308 millones de dólares en bitcoin a DMM Bitcoin. Aquel caso mostró una de las tácticas que más preocupa a las empresas tecnológicas: un falso reclutador contactó con un trabajador y le envió una supuesta prueba profesional que contenía código malicioso.
Ese tipo de ingeniería social permite atacar a una empresa sin empezar por sus servidores. El objetivo es una persona con acceso privilegiado. Una entrevista de trabajo falsa, un archivo, una prueba de programación y unas credenciales comprometidas pueden abrir una puerta que una batería de cortafuegos no siempre consigue cerrar.
El historial importa porque ayuda a explicar por qué los investigadores se fijaron tan pronto en Corea del Norte. El FBI lleva años relacionando a actores del país con robos de criptomonedas y ataques contra empresas del sector, operaciones con las que Pyongyang obtiene ingresos pese a las sanciones internacionales.
Qué ha hecho Binance tras el ataque
Binance suspendió temporalmente retiradas mientras intentaba contener el incidente y revisar sus sistemas. La plataforma comenzó paralelamente a coordinarse con emisores de criptomonedas, firmas de análisis blockchain y autoridades para bloquear los activos antes de que pudieran ser convertidos o dispersados.
La reacción consiguió inmovilizar una parte considerable. Binance informó de que aproximadamente 3.000 millones de dólares en activos afectados habían sido congelados con ayuda de distintos participantes del sector. Otros cálculos situaron en unos 2.700 millones la cantidad bloqueada mediante emisores de stablecoins y otras intervenciones en determinadas redes.
La empresa también ha prometido cubrir íntegramente las pérdidas. Binance aseguró disponer ya de reservas suficientes en los activos afectados para reponer alrededor del 90% de los fondos desaparecidos y se comprometió a adquirir el resto, incluso en aquellos tokens con menor liquidez.
La existencia de reservas, sin embargo, resuelve el problema patrimonial del cliente, no el problema de seguridad. Esa distinción es importante. Recuperar el saldo de un usuario y determinar cómo alguien logró mover miles de millones desde la infraestructura de un gran exchange son dos asuntos distintos.
El dinero robado entra en la fase de blanqueo
Una de las batallas se libra después del ataque. Robar criptomonedas es solo el primer paso; para obtener realmente el beneficio, los delincuentes necesitan transformar activos identificados como robados en otros que puedan mover, intercambiar o convertir sin ser bloqueados. Ahí empieza el blanqueo del botín.
El FBI afirma haber observado cómo los responsables convertían parte de los fondos principalmente en ethereum y advierte de que probablemente habrá más operaciones destinadas a ocultar su procedencia. La agencia ha pedido a exchanges, operadores de infraestructuras blockchain y servicios financieros descentralizados que vigilen y bloqueen transacciones relacionadas con las direcciones identificadas.
Ahí aparece una diferencia decisiva entre unas criptomonedas y otras. Los emisores de determinadas stablecoins pueden congelar tokens concretos. Con activos descentralizados como bitcoin o ether no existe una empresa central capaz de pulsar un botón y detenerlos. Si los atacantes consiguen convertir suficientemente rápido el dinero, la capacidad inmediata para inmovilizarlo disminuye.
Los primeros análisis estimaban que, después de las congelaciones, los atacantes conservaban más de 420.000 ETH y 18.270 BTC, además de cantidades menores en otros activos. El valor cambia con el mercado, pero ilustra la dimensión del problema: incluso después de bloquear miles de millones, seguía quedando un botín enorme en movimiento.
Un precedente que eleva el riesgo para todo el sector
El ataque contra Binance supera ampliamente el récord que había dejado Bybit en 2025. Aquellos 1.500 millones de dólares parecían entonces una cifra difícil de rebasar. Menos de dos años después, el listón ha quedado multiplicado por más de cuatro.
También cambia la discusión sobre dónde está realmente el riesgo. Las grandes plataformas pueden almacenar una parte importante de sus reservas fuera de internet, emplear múltiples autorizaciones y mantener fondos de emergencia. Pero necesitan conservar cierta infraestructura conectada para procesar millones de operaciones. Ahí está la superficie de ataque.
La atribución del FBI convierte además el caso Binance en algo más que un incidente empresarial. Estados Unidos considera que detrás del mayor robo conocido de criptomonedas está una operación vinculada a Corea del Norte, el mismo entorno al que Washington ya responsabilizó de algunos de los mayores ataques anteriores contra el sector.
Binance puede reponer balances y volver a habilitar servicios. Lo más difícil será explicar con precisión cómo un atacante consiguió atravesar suficientes controles para mover 6.300 millones de dólares en cuestión de minutos. Esa respuesta será la que determine si el episodio queda como un robo excepcional o como la demostración de una debilidad que otros intentarán repetir.


Reino Unido pide a los hogares agua y comida para afrontar tres días

OKDiario reúne a jueces y fiscales tras pagos y apoyo ligado al PP

D.C. y Virginia demandan para frenar el arco de Trump de 76 metros

Día de Muertos: 1,6 millones abarrotan el desfile en Ciudad de México

EEUU presionó a España para cambiar su voto sobre el bloqueo a Cuba
-

 Naturaleza
Terremotos en España: León y Granada suman seísmos este 31 de octubre
-

 Naturaleza
Incendios en España: 2026 deja 21 muertos y 275.000 hectáreas quemadas
-

 Naturaleza
Los embalses de España cierran octubre al 56,8%: reservas por cuencas
-

 España
Accidente de Urda: qué se sabe tres días después y cuál es el balance
-
 España
Leonor cumple 21 años entre universidad, la Corona y una nueva etapa
-
 Cultura
El Día de Muertos conquista el mundo con altares, catrinas y desfiles
-
 Cultura
La TDT cambia el 5 de noviembre: canales afectados y cómo resintonizar
-
 Deportes
GP de México F1 2026: horarios, TV y sanción de parrilla a Verstappen
-
 Salud
El brote de ébola en el Congo supera los 5.000 muertos y 10.000 casos
-
 Mundo
Bulgaria elige presidente entre Yotova y Gyurov con Rusia de fondo
-
 España
Tres empleados detenidos en Fene por robar y vender material de obra
-
 Economía
Nueva crisis económica: señales de alerta para los próximos 12 meses