
Economía
Ibercaja debe devolver 6.147 euros aunque el cliente dio sus claves
La Audiencia de Zaragoza condena a Ibercaja a devolver 6.147,68 euros por tres transferencias fraudulentas, aunque el cliente facilitó sus claves.

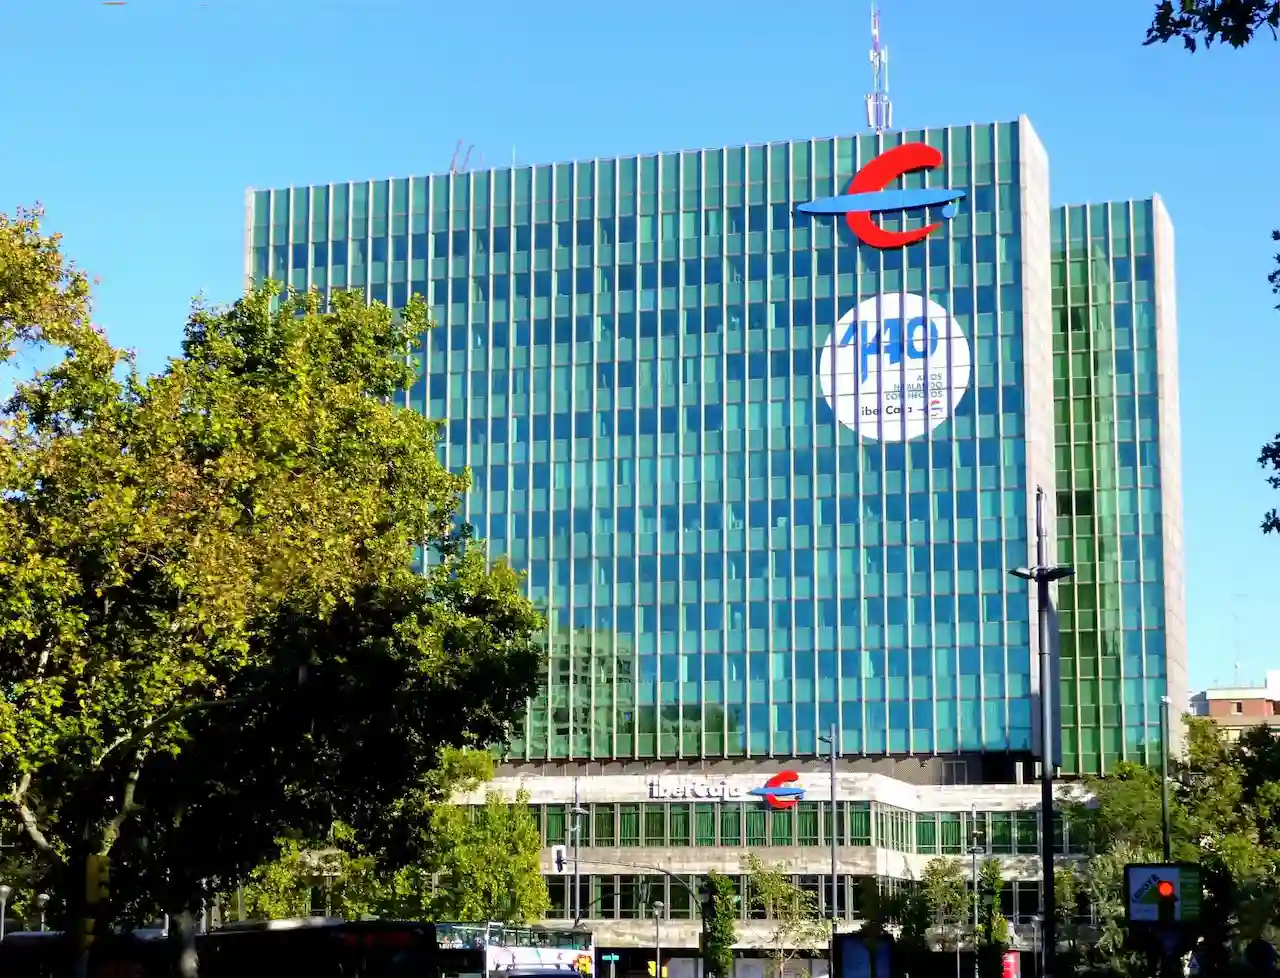
Foto: Zarateman / Wikimedia Commons / CC0 1.0.
Resumen
- Ibercaja debe devolver 6.147,68 euros a dos víctimas de fraude bancario
- El cliente dio sus claves a los estafadores, pero no autorizó los pagos
- Los bancos deben reembolsar primero y probar después la negligencia grave
La Audiencia Provincial de Zaragoza ha condenado a Ibercaja a devolver 6.147,68 euros, más los intereses legales, a dos clientes víctimas de una estafa bancaria, aunque uno de ellos había facilitado sus contraseñas y códigos de seguridad a los delincuentes. La sentencia, dictada el 26 de octubre de 2026, supone una importante aplicación en España de la nueva doctrina europea sobre fraudes bancarios: entregar las claves bajo engaño no permite al banco negarse automáticamente a devolver el dinero.
La decisión introduce un cambio decisivo para quienes sufren estafas mediante llamadas, mensajes fraudulentos o suplantaciones de identidad. El Tribunal de Justicia de la Unión Europea (TJUE) estableció el pasado 15 de octubre que las entidades financieras deben reembolsar inmediatamente las operaciones no autorizadas, incluso cuando consideren que el cliente ha cometido una negligencia grave. Después podrán reclamarle ese dinero, pero tendrán que demostrar su responsabilidad. La carga de probar la negligencia grave corresponde al banco.
El pronunciamiento de Zaragoza revoca una sentencia anterior que había dado la razón a Ibercaja precisamente porque el afectado entregó información confidencial a los estafadores. La Audiencia considera que esa circunstancia no basta para rechazar el reembolso inicial. La resolución indica que no es firme y admite recurso de casación, pero aplica una interpretación del Derecho europeo que resulta vinculante para los tribunales españoles.
No significa que cualquier persona engañada vaya a recuperar definitivamente todo lo perdido, ni que compartir contraseñas haya dejado de tener consecuencias. Lo que cambia es algo más concreto y relevante: el banco no puede trasladar de entrada toda la responsabilidad al consumidor y obligarle a demostrar judicialmente que merece recuperar sus ahorros.
La estafa a los clientes de Ibercaja que acabó en los tribunales
Los hechos se remontan a noviembre y diciembre de 2022. Un delincuente consiguió hacerse pasar por un gestor de banca digital de Ibercaja y contactó con uno de los afectados mediante llamadas telefónicas y conversaciones por WhatsApp.
Durante esos contactos obtuvo información bancaria y distintas credenciales de seguridad, incluidas una clave de firma y una clave adicional de confirmación enviada mediante SMS. Eran los datos necesarios para realizar operaciones a través de la banca electrónica.
Los estafadores efectuaron tres transferencias que los titulares de la cuenta denunciaron como no autorizadas. La primera se realizó el 21 de noviembre de 2022 y las otras dos el 5 de diciembre del mismo año. El perjuicio económico ascendió a 6.147,68 euros.
Los clientes reclamaron la devolución a Ibercaja, pero la entidad rechazó asumir la pérdida. Su argumento principal fue que el afectado había incumplido gravemente sus obligaciones de seguridad al proporcionar información confidencial a un tercero.
El asunto terminó en los tribunales. El Juzgado de Primera Instancia número 3 de Zaragoza desestimó la demanda el 30 de julio de 2024. Los perjudicados recurrieron y la Sección Cuarta de la Audiencia Provincial de Zaragoza ha terminado dándoles la razón.
La sentencia 522/2026, de 26 de octubre, condena a Ibercaja a reintegrar los 6.147,68 euros, con intereses legales desde la presentación de la demanda. También impone a la entidad las costas judiciales de primera instancia, aunque no hace una imposición específica de las correspondientes a la apelación.
Qué cambia con la nueva sentencia europea sobre estafas bancarias
El verdadero alcance de la resolución va más allá de Ibercaja. Apenas once días antes, el 15 de octubre de 2026, el TJUE había dictado una sentencia en el asunto C-70/25, conocido como Tukowiecka, que aclara cómo deben responder los bancos ante operaciones de pago no autorizadas.
El litigio europeo nació en Polonia. Una mujer que vendía un artículo en una plataforma de compraventa recibió un enlace fraudulento que aparentaba estar relacionado con la operación. Terminó introduciendo sus credenciales en una página que imitaba la de su banco y los delincuentes sustrajeron aproximadamente 700 euros.
La entidad financiera rechazó la devolución alegando que su clienta había actuado con negligencia grave. El tribunal polaco elevó el asunto a la Justicia europea para aclarar si esa supuesta negligencia permitía al banco negarse a reintegrar inmediatamente los fondos.
La respuesta del TJUE fue negativa.
Primero se devuelve el dinero y después se discute la responsabilidad
La doctrina europea distingue dos cuestiones que hasta entonces quedaban frecuentemente mezcladas en las reclamaciones bancarias.
Una es la obligación de devolver una operación no autorizada. La otra consiste en determinar quién debe soportar definitivamente las pérdidas cuando se investiga la conducta del titular de la cuenta.
La normativa europea establece, como regla general, que el banco debe reintegrar el importe de una operación no autorizada de inmediato y, como máximo, al finalizar el siguiente día hábil desde que tenga conocimiento de ella.
Existe una excepción: cuando la entidad dispone de motivos razonables para sospechar que el propio cliente ha cometido un fraude y comunica esa sospecha por escrito a la autoridad competente.
Pero sospechar una negligencia grave no es lo mismo que sospechar un fraude cometido por el cliente. La primera circunstancia, por sí sola, no permite rechazar la devolución inmediata.
Posteriormente, el banco puede reclamar al usuario las cantidades reembolsadas si demuestra que este incumplió deliberadamente o por negligencia grave sus obligaciones de seguridad y que ese comportamiento provocó las pérdidas.
La Audiencia de Zaragoza aplica expresamente este criterio y considera innecesario determinar, en el procedimiento de reembolso, si el afectado actuó con negligencia grave. Esa discusión podrá producirse después, si Ibercaja decide reclamarle el dinero.
El resultado es un cambio sustancial en la posición de ambas partes. El consumidor recupera inicialmente los fondos y el banco asume la iniciativa de una eventual reclamación posterior, con la correspondiente carga de la prueba.
Dar las contraseñas a un estafador no significa autorizar el pago
Uno de los aspectos más relevantes de este tipo de litigios es la diferencia entre utilizar correctamente unas credenciales bancarias y disponer del consentimiento real del titular para transferir dinero.
Una operación puede haberse ejecutado con el nombre de usuario, la contraseña y un código de confirmación auténticos sin que necesariamente haya sido autorizada por quien figura como titular de la cuenta.
Es precisamente lo que sucede en muchas estafas de phishing, smishing y suplantación telefónica. Los delincuentes se hacen pasar por el banco y convencen a la víctima de que debe verificar su identidad, actualizar sus datos o impedir una supuesta operación sospechosa.
El cliente facilita las claves creyendo que está realizando un trámite legítimo. Los estafadores aprovechan esa información para acceder al servicio bancario o completar transferencias fraudulentas.
La legislación española, mediante el Real Decreto-ley 19/2018 de servicios de pago, establece que el registro de una operación y la utilización del instrumento de pago no constituyen necesariamente pruebas suficientes de que el cliente la autorizó o actuó con negligencia grave.
Por eso, haber introducido un código SMS no equivale automáticamente a consentir una transferencia fraudulenta.
Conviene distinguir esta situación de los casos en los que una persona ordena personalmente una transferencia porque ha sido engañada sobre el destinatario o la finalidad del pago. Esas operaciones plantean problemas jurídicos distintos y no quedan resueltos automáticamente por la sentencia sobre pagos no autorizados.
La diferencia importa. Mucho. No todas las estafas bancarias se producen de la misma manera y la posibilidad de recuperar el dinero depende de cómo se ejecutaron las operaciones y de las circunstancias acreditadas.
Cómo reclamar al banco el dinero perdido en una estafa
La nueva doctrina europea ofrece un argumento especialmente relevante a los clientes a quienes se ha denegado una devolución porque compartieron contraseñas, códigos de confirmación u otros datos de acceso bajo engaño.
El primer paso ante una operación desconocida consiste en comunicar inmediatamente el fraude al banco, solicitar el bloqueo de las credenciales comprometidas e intentar detener o recuperar las transferencias. También conviene denunciar los hechos ante la Policía Nacional o la Guardia Civil y conservar mensajes, llamadas, justificantes y comunicaciones con la entidad.
La normativa de servicios de pago establece, con carácter general, un plazo máximo de 13 meses desde el adeudo para comunicar operaciones no autorizadas o incorrectamente ejecutadas, con determinadas excepciones. Ese límite no debe confundirse con una recomendación de esperar: el usuario tiene que informar sin demora injustificada cuando descubra el problema.
Si la entidad rechaza el reintegro, resulta importante presentar una reclamación formal ante su Servicio de Atención al Cliente y conservar el justificante.
Los plazos que debe conocer el consumidor
El banco dispone de 15 días hábiles para responder a las reclamaciones relativas a servicios de pago. Este plazo corresponde a la tramitación de la reclamación y no sustituye la obligación general de reembolso inmediato de las operaciones no autorizadas.
Cuando la respuesta es negativa o no llega dentro del plazo establecido, el afectado puede acudir al Banco de España. Sus informes permiten valorar la actuación de la entidad, aunque no tienen carácter vinculante y no obligan por sí mismos a devolver el dinero.
También existe la posibilidad de acudir a los tribunales, teniendo en cuenta los plazos legales aplicables y las circunstancias de cada reclamación.
Quienes hayan recibido anteriormente una negativa basada exclusivamente en haber facilitado las claves pueden tener motivos para revisar su caso a la luz de la sentencia europea de octubre de 2026. Eso no significa que cualquier reclamación antigua pueda reabrirse: habrá que examinar los plazos, las resoluciones existentes y si realmente se trató de pagos no autorizados.
Ibercaja pierde el litigio, pero la responsabilidad sigue abierta
La resolución de Zaragoza tiene una consecuencia económica concreta: Ibercaja ha sido condenada a devolver 6.147,68 euros, más los intereses legales, a los dos clientes afectados. Sin embargo, la sentencia de apelación no era firme cuando se dictó y expresamente contemplaba la posibilidad de recurrirla en casación.
Tampoco declara que revelar las contraseñas sea siempre una conducta diligente. El tribunal evita pronunciarse sobre ese extremo porque considera que no es necesario resolverlo para reconocer el derecho al reembolso inicial.
Si Ibercaja pretende recuperar posteriormente las cantidades reintegradas, deberá acreditar que existió negligencia grave y una relación causal entre esa conducta y las pérdidas. No bastará con afirmar que el usuario fue engañado ni con demostrar que los delincuentes utilizaron credenciales auténticas.
La sentencia tampoco garantiza que todas las víctimas de fraudes bancarios recuperen definitivamente sus ahorros. Cada controversia conserva sus particularidades, especialmente cuando existen dudas sobre la autorización de las operaciones, indicios de fraude del propio titular o incumplimientos graves de sus obligaciones.
Lo que sí queda reforzado es una regla de protección al consumidor que puede modificar la manera en que las entidades gestionan estas reclamaciones.
Durante años, recibir una negativa del banco después de sufrir una estafa significaba para muchos afectados afrontar un procedimiento judicial para intentar recuperar su dinero. La doctrina del TJUE invierte esa secuencia en las operaciones no autorizadas: el banco debe devolver primero y, si considera responsable al cliente, reclamar después.
La Audiencia Provincial de Zaragoza acaba de trasladar ese principio a un caso español. Y lo ha hecho con una circunstancia particularmente significativa: las víctimas habían facilitado sus claves de seguridad a quien terminó estafándolas. Ese hecho, por sí solo, ya no sirve para justificar que el banco retenga el dinero reclamado.


PayPal, Klarna y Scalapay: nuevas reglas de la UE para pagar a plazos

Soterramiento de la A-5: el túnel abrirá el 23 de diciembre en Madrid

Huelga estudiantil del 20 de noviembre: ciudades y horarios en España

Audiencias del 15 de noviembre: La 1 gana; Antena 3 lidera noticias

Carlos, hijo de Bertín Osborne y Fabiola, no conoce a su hermano David
-
 Mundo
China confirma la primera cumbre de Xi, Trump y Putin en Shenzhen
-

 Mundo
Apagón mundial el 17 de noviembre: no hay alerta oficial en España
-
 Cultura
Gérard Depardieu asume 18 meses por agresiones sexuales y se disculpa
-
 España
Recibe un táser, cae desde un primer piso y se levanta en Granada
-
 Mundo
Estonia cerrará los pasos con Rusia el 1 de diciembre tras un ataque
-
 Cultura
La que se avecina 17: ocho capítulos en Prime Video el 16 de noviembre
-
 España
29N: PSOE promete vivienda pública y PP rebajas fiscales en el campo
-
 Cultura
Spider-Man, Zendaya y BTS triunfan en los Kids’ Choice Awards 2026
-
 Deportes
Ronaldinho vuelve tras 11 años con el Ravenna y participa en un gol
-
 Cultura
Pedro Sánchez habla de sus hijas, Begoña Gómez y su papel como suegro
-
 Mundo
Netanyahu y Eisenkot siguen negociando un Gobierno de unidad en Israel
-
 Cultura
RTVE sufre un apagón en Prado del Rey y retrasa una hora ‘D Corazón’