
Mundo
Rusia niega su papel en los ciberataques a supermercados europeos
El Kremlin niega estar detrás de los ciberataques que han alterado la refrigeración en supermercados europeos. Dos grupos prorrusos los reivindican.

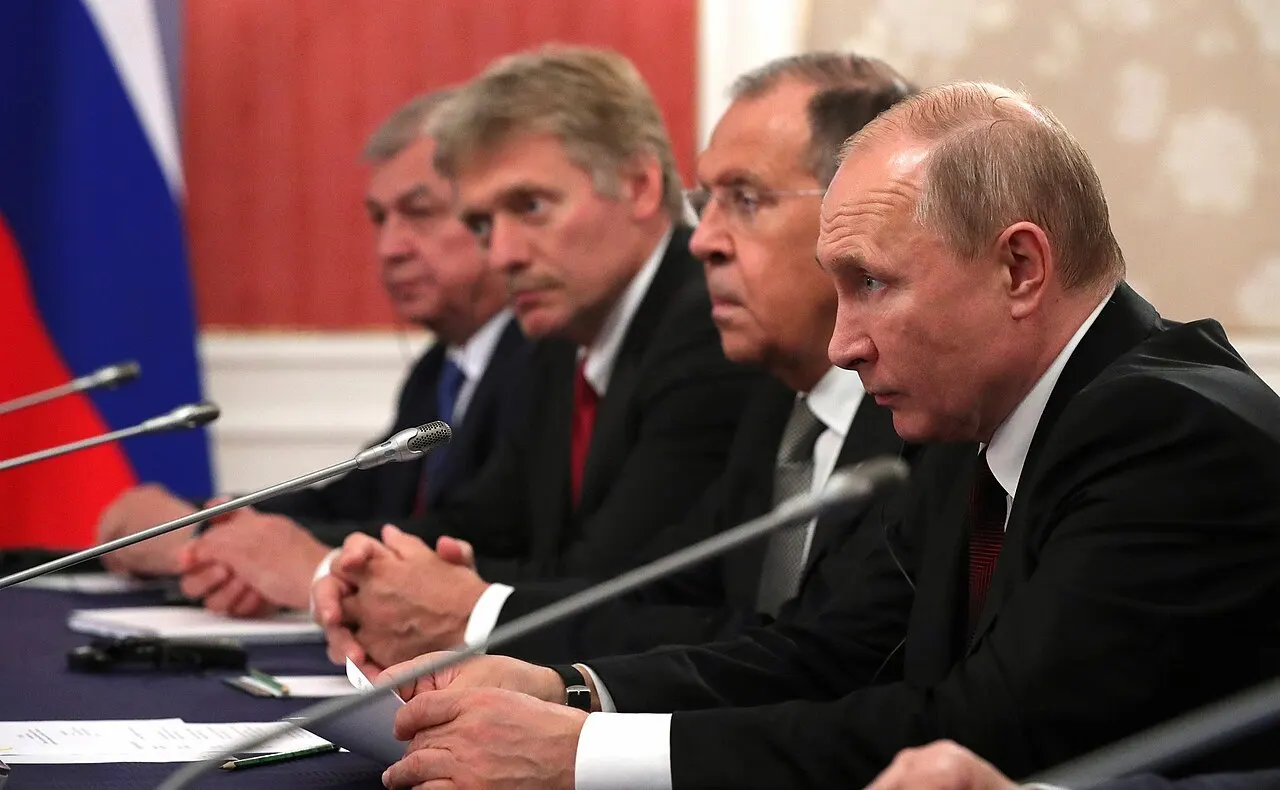
Foto: Kremlin.ru, CC BY 4.0.
Resumen
- Rusia niega cualquier vínculo con los ataques a supermercados europeos
- Las intrusiones alteraron equipos de frío y causaron pérdidas de alimentos
- Dos grupos prorrusos se atribuyen los ataques, aún sin autoría oficial
El Kremlin ha negado este jueves 5 de noviembre de 2026 cualquier implicación rusa en los recientes ciberataques contra los sistemas de refrigeración de supermercados europeos. El portavoz de la Presidencia rusa, Dmitri Peskov, ha calificado de «absurdas» y carentes de pruebas las acusaciones que relacionan a grupos de piratas informáticos prorrusos con una serie de incidentes que han provocado pérdidas de alimentos y alteraciones en establecimientos de varios países.
La respuesta de Moscú llega después de que los colectivos NoName057(16) y Z-Pentest, identificados como grupos de hackers prorrusos, reivindicaran públicamente los ataques. Sin embargo, las autoridades europeas todavía no han presentado una atribución oficial que permita establecer quién ejecutó las intrusiones ni si existió participación de algún Estado. La reivindicación de estos grupos tampoco constituye, por sí sola, una prueba concluyente de autoría.
Peskov, en declaraciones recogidas por la agencia rusa Tass, ha asegurado que las sospechas carecen de fundamento. «Son afirmaciones absurdas. Como siempre, no tienen fundamento ni pruebas», ha declarado el portavoz presidencial. También ha denunciado que atribuir a Rusia responsabilidades en incidentes ocurridos en Europa se está convirtiendo, a su juicio, en una práctica recurrente.
La controversia se produce mientras la Unión Europea investiga una oleada de sabotajes informáticos que ha afectado a equipos utilizados para conservar productos frescos y congelados. Los atacantes consiguieron modificar a distancia las temperaturas de determinadas instalaciones, obligando a retirar mercancías y, en algunos casos, a desechar alimentos.
Los ataques a supermercados europeos que han provocado la reacción de Rusia
Los primeros incidentes de esta serie se detectaron en Francia durante octubre. Posteriormente, entre el 1 y el 2 de noviembre, se registró una nueva oleada de ataques contra sistemas de refrigeración comercial en distintos países europeos.
Entre los establecimientos afectados figuran supermercados de Bélgica, Suecia, Irlanda, Luxemburgo y Estonia, además de incidentes comunicados en otros mercados europeos. Las consecuencias han sido desiguales: desde interrupciones limitadas del funcionamiento de determinados equipos hasta pérdidas de productos que necesitaban mantenerse a temperaturas controladas.
En Bélgica, Carrefour confirmó problemas en 15 establecimientos de una red de más de 700 tiendas. La cadena Delhaize informó de incidencias en varias decenas de supermercados, principalmente belgas, aunque también hubo establecimientos afectados en Luxemburgo.
En Irlanda, el grupo Musgrave comunicó que los problemas habían alcanzado a 13 supermercados SuperValu, donde se retiraron temporalmente productos refrigerados y congelados como medida preventiva. En Suecia, Coop reconoció incidencias en seis establecimientos, mientras que ICA también notificó alteraciones en sus sistemas.
Uno de los episodios más llamativos se produjo en una tienda ICA de Sjöbo, en el sur de Suecia, donde los responsables comunicaron que los atacantes habían elevado la temperatura de los equipos hasta los 50 grados centígrados. El personal tuvo que desechar productos afectados por la pérdida de refrigeración.
No se trata necesariamente de un ataque que paralice todo un supermercado. En numerosos casos, el establecimiento puede continuar abierto mientras sus cámaras frigoríficas dejan de funcionar correctamente. El daño se concentra entonces en la mercancía, la reposición y las pérdidas económicas.
Dos grupos prorrusos reivindican los ciberataques
La dimensión política del incidente aumentó el 4 de noviembre, cuando trascendió una reivindicación atribuida a NoName057(16) y Z-Pentest, dos organizaciones vinculadas al activismo informático prorruso.
Ambos colectivos afirmaron haber participado en los ataques contra instalaciones de refrigeración de supermercados europeos. La reivindicación se difundió mediante un vídeo y mensajes en redes sociales, aunque su autenticidad y correspondencia con los incidentes investigados siguen pendientes de verificación independiente.
NoName057(16) es conocido por anteriores campañas de ataques informáticos contra objetivos europeos, especialmente mediante técnicas de denegación de servicio, destinadas a saturar páginas y plataformas digitales hasta impedir su funcionamiento normal.
Z-Pentest, por su parte, ha sido relacionado con operaciones dirigidas contra sistemas industriales e infraestructuras tecnológicas. Este tipo de ataques resulta especialmente delicado porque puede trasladar un incidente digital al funcionamiento físico de instalaciones y servicios.
La diferencia entre grupos prorrusos y participación del Kremlin
Existe una distinción fundamental entre que un grupo se declare favorable a Rusia, que reivindique un ataque y que dicho ataque haya sido ordenado o coordinado por el Gobierno ruso.
Son tres circunstancias diferentes y requieren pruebas diferentes.
Aunque determinados grupos informáticos hayan sido relacionados anteriormente con operaciones favorables a los intereses de Moscú, eso no demuestra automáticamente que el Estado ruso haya dirigido los ataques contra supermercados.
Las autoridades europeas investigan los incidentes y sus posibles responsables. Hasta el momento, no se ha presentado públicamente una atribución oficial concluyente que establezca la responsabilidad del Kremlin en esta campaña concreta.
Cómo consiguieron manipular las neveras de los supermercados
El objetivo de los ataques no fueron principalmente las cajas registradoras ni las plataformas comerciales de las cadenas, sino los sistemas digitales de control de refrigeración.
Las cámaras frigoríficas modernas utilizan dispositivos electrónicos que permiten supervisar temperaturas, recibir alertas y realizar determinados ajustes de manera remota. Esta tecnología facilita el mantenimiento, pero también introduce riesgos de seguridad cuando los equipos están conectados a redes externas sin medidas de protección suficientes.
Los investigadores especializados en ciberseguridad han señalado diferentes vulnerabilidades que pueden facilitar estas intrusiones: equipos desactualizados, contraseñas débiles, configuraciones inseguras y sistemas industriales accesibles desde internet.
En algunas instalaciones europeas afectadas se utilizaba tecnología del fabricante danés Danfoss, que ha trabajado con sus clientes para revisar la seguridad de los sistemas. Eso no significa que todos los establecimientos afectados utilizasen exactamente los mismos dispositivos ni que se haya identificado una única vía de acceso.
Los atacantes lograron alterar temperaturas de conservación en determinados equipos. Cuando se rompe la cadena de frío, los alimentos perecederos pueden dejar de ser seguros para el consumo, aunque las instalaciones recuperen posteriormente su funcionamiento.
Las autoridades todavía deben esclarecer qué vulnerabilidades concretas se aprovecharon y si los distintos ataques fueron ejecutados por los mismos responsables.
Bruselas coordina la respuesta ante los ataques informáticos
La Comisión Europea y la Agencia de la Unión Europea para la Ciberseguridad (ENISA) han intensificado la coordinación con las autoridades nacionales tras comprobar que los incidentes se extendían por distintos Estados miembros.
En una declaración conjunta del 4 de noviembre, las instituciones europeas situaron el comienzo de los incidentes registrados en el 11 de octubre de 2026 y destacaron la nueva oleada del 1 y 2 de noviembre.
En la respuesta participan también el Centro Europeo de Ciberdelincuencia de Europol, la red europea de equipos de respuesta a incidentes informáticos y los mecanismos comunitarios de coordinación ante crisis de ciberseguridad.
Las recomendaciones incluyen revisar los accesos remotos, corregir vulnerabilidades conocidas, actualizar los sistemas y limitar su exposición a internet. Las autoridades de los países afectados mantienen abiertas sus investigaciones.
El problema supera el ámbito de la distribución alimentaria. La utilización de dispositivos conectados para gestionar instalaciones físicas también está presente en hospitales, centros logísticos, industrias y edificios públicos.
La digitalización permite controlar estas infraestructuras con mayor eficiencia, pero exige una protección adecuada. Un fallo informático puede tener consecuencias materiales importantes incluso cuando no se produce un robo de datos.
Europa investiga la autoría mientras Moscú rechaza las acusaciones
La negativa del Kremlin introduce un nuevo episodio de tensión diplomática en una investigación que todavía tiene aspectos esenciales por resolver.
Por una parte, existen ciberataques documentados que han afectado a supermercados europeos y provocado pérdidas de productos. Por otra, dos colectivos prorrusos han reivindicado las operaciones, aunque las autoridades no han confirmado de manera concluyente su responsabilidad.
La investigación debe determinar si los incidentes forman parte de una campaña coordinada, qué sistemas fueron vulnerados y quién estuvo realmente detrás de las intrusiones.
También permanece abierta la cuestión de la posible motivación. Los daños económicos y las interrupciones del suministro son compatibles con una acción de sabotaje, pero las consecuencias de un ataque no bastan para demostrar quién lo ordenó ni cuáles eran sus objetivos.
Mientras tanto, la prioridad inmediata de los operadores afectados es restablecer la seguridad de sus instalaciones y evitar nuevas manipulaciones.
La respuesta de Moscú es categórica. La atribución técnica y política de los ataques, sin embargo, continúa sin resolverse. Y esa diferencia será decisiva para establecer si Europa se enfrenta a una campaña organizada de sabotaje o a una serie de intrusiones que han aprovechado vulnerabilidades compartidas por numerosos establecimientos.


Pingualuit: el cráter de Canadá que alberga uno de los lagos más puros

Las aves «pirómanas» de Australia que pueden propagar fuego al cazar

Los robots de Xiaomi clasifican piezas durante ocho horas en fábrica

Lleva su PC a reparar y lo detienen en Málaga por pornografía infantil

Seis meses para el carné en Cataluña: el Govern propone usar Mossos
-

 Naturaleza
Terremotos en España el 5 de noviembre: sismo de 2,5 cerca de Canarias
-

 Naturaleza
Incendios en España hoy, 5 de noviembre: focos térmicos en cinco zonas
-
 España
Accidente de Urda: qué se sabe una semana después del choque de trenes
-
 Naturaleza
Embalses en España el 5 de noviembre: bajan al 56 % y pierden 407 hm³
-
 Mundo
Elecciones EEUU 2026: los demócratas ganan el Senado y la Cámara Baja
-
 España
Ignacio González niega favorecer a su hermano y cuñado en el caso Lezo
-
 Tecnología
El remake de Zelda: Ocarina of Time debuta con 96 puntos en Metacritic
-
 Ciencia
Descubren en Alicante una nueva medusa de 7 mm en el Mediterráneo
-
 Tecnología
Google invertirá 15.000 millones en centros de datos e IA en Malasia
-
 España
La Agencia Ferroviaria de la UE ofrece apoyo en el accidente de Urda
-
 Economía
Wall Street se dispara tras el triunfo demócrata: Dow sube un 1,95 %
-
 Tecnología
Revolut reduce un 90 % el gasto en IA para programar y relega Claude