
España
Robles revela intentos de sabotaje a empresas e industrias españolas
La ministra Margarita Robles desvela que España ha evitado sabotajes contra empresas e industrias, pero no identifica objetivos ni responsables.

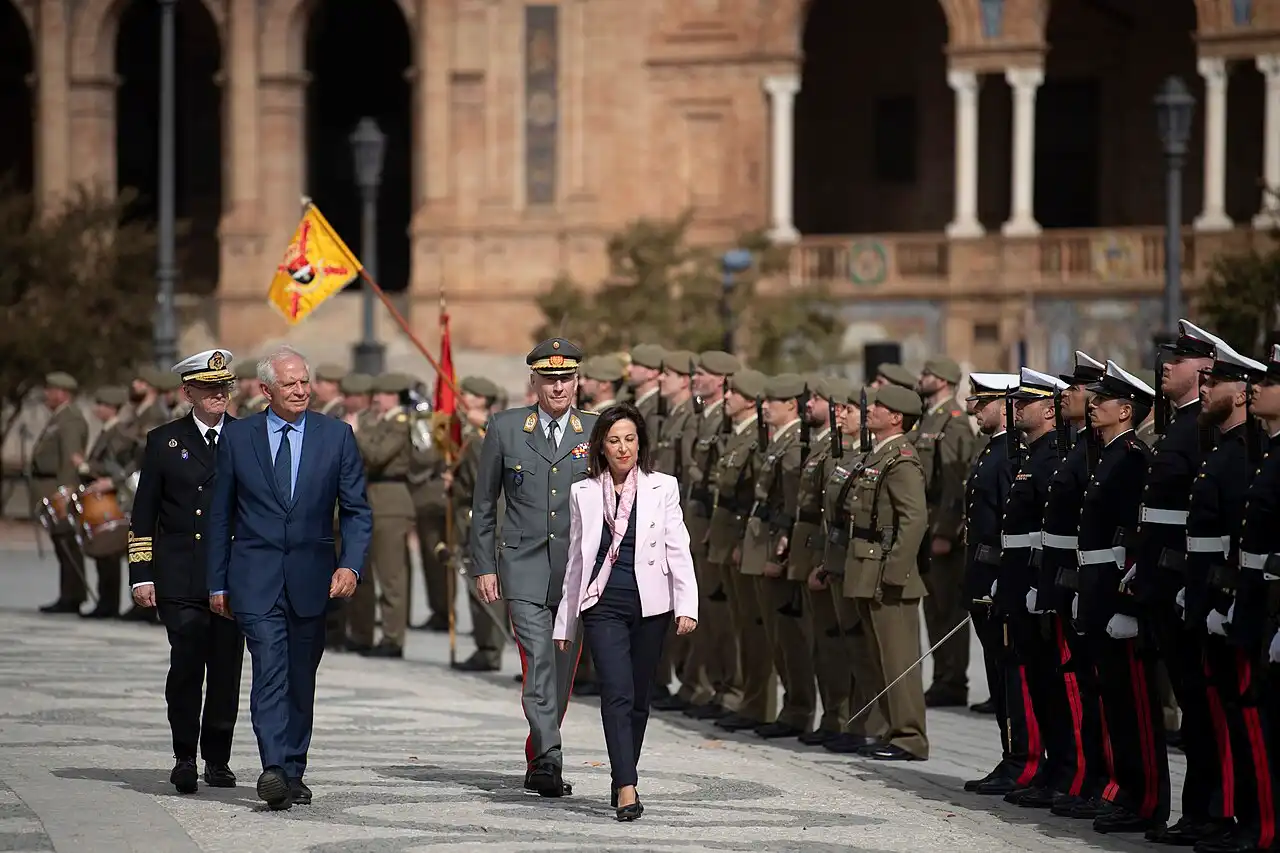
Foto: © Unión Europea, 2026 / Wikimedia Commons / CC BY 4.0.
Resumen
- Robles afirma que España ha evitado sabotajes contra empresas e industrias
- La ministra no ha identificado los objetivos ni a los responsables
- Defensa alerta de amenazas híbridas y de su difícil atribución
La ministra de Defensa, Margarita Robles, ha revelado este jueves, 19 de noviembre de 2026, que España ha sufrido amenazas de sabotaje contra empresas e instalaciones industriales que los servicios de seguridad han conseguido frustrar. La responsable de Defensa ha advertido de que estas actuaciones presentan similitudes con operaciones detectadas en otros países europeos y ha situado el riesgo en el contexto de la guerra híbrida que afecta al continente.
Robles ha realizado estas declaraciones durante su participación en Metafuturo 2026, el foro organizado por Atresmedia en el Ateneo de Madrid, donde ha abordado las nuevas amenazas contra la seguridad nacional. La ministra no ha identificado las compañías afectadas ni ha precisado cuántos incidentes se han registrado, pero ha confirmado la existencia de actuaciones cuyos detalles no pueden divulgarse públicamente por razones de seguridad.
Las revelaciones introducen una cuestión especialmente delicada: España también está expuesta a operaciones de sabotaje relacionadas con una forma de confrontación que no necesita ejércitos desplegados ni ataques militares convencionales. La actividad industrial, las infraestructuras y los sistemas informáticos pueden convertirse en objetivos, incluso cuando el país no participa directamente en una guerra.
La ministra ha relacionado estas amenazas con el deterioro de la seguridad europea desde la invasión rusa de Ucrania y ha advertido de que la distancia geográfica respecto al frente no supone una garantía de protección. A su juicio, considerar que el conflicto queda lejos de España es una interpretación equivocada de los riesgos actuales.
Robles confirma sabotajes frustrados, pero no identifica a las empresas
La revelación más importante de la ministra afecta a operaciones que, según ha explicado, las autoridades españolas lograron impedir. Robles ha reconocido que se han producido intentos de sabotaje contra empresas e industrias, aunque ha evitado ofrecer información sobre sus objetivos concretos, la naturaleza de las actuaciones o sus posibles responsables.
La falta de detalles impide determinar si se trataba de ataques informáticos, acciones contra instalaciones físicas o una combinación de ambos métodos. Tampoco se conoce cuándo ocurrieron ni si dieron lugar a investigaciones judiciales.
Durante su conversación con la periodista Ana Pastor, Robles ha defendido la actuación de las Fuerzas Armadas y del Centro Nacional de Inteligencia (CNI). La ministra ha asegurado que España ha reforzado sus mecanismos de protección y ha reivindicado el trabajo preventivo de los organismos de seguridad.
La responsable de Defensa ha señalado que se conocen determinados incidentes, pero no necesariamente todas las operaciones que se han conseguido impedir. También ha defendido que España dispone de capacidades importantes en materia de defensa que, en su opinión, no siempre reciben suficiente reconocimiento.
La ministra ha insistido, sin embargo, en que ninguna estructura de seguridad puede garantizar una protección absoluta. La prevención permite reducir riesgos y evitar daños, pero no elimina la posibilidad de nuevos ataques.
Rusia y la guerra híbrida: las amenazas que preocupan a Defensa
Robles ha situado las operaciones de sabotaje en un escenario europeo marcado por la actividad de Rusia y por la expansión de métodos de confrontación que se desarrollan fuera de los campos de batalla tradicionales.
La ministra considera que Vladímir Putin tiene a Europa entre sus objetivos mediante amenazas híbridas, una estrategia que puede combinar ciberataques, sabotajes, espionaje, desinformación y otras formas de presión.
Esto no significa que los sabotajes frustrados en España hayan sido atribuidos oficialmente a Moscú. Robles ha señalado semejanzas con operaciones registradas en otros países, pero no ha presentado pruebas públicas que permitan identificar a los responsables de los incidentes españoles.
La distinción es importante. Una cosa es advertir de una amenaza vinculada al contexto internacional y otra demostrar quién ha ejecutado una operación concreta. Las investigaciones de seguridad e inteligencia deben establecer esa responsabilidad antes de atribuir formalmente un ataque.
El anonimato dificulta identificar a los responsables
Uno de los mayores problemas que ha identificado Defensa es la dificultad de atribuir los ataques. Las operaciones pueden organizarse desde otros países, utilizar intermediarios y aprovechar sistemas informáticos que ocultan el origen de las comunicaciones.
Robles ha explicado que los atacantes pueden actuar desde cualquier parte del mundo con mecanismos de protección y anonimato que complican enormemente su identificación.
En este terreno, identificar técnicamente un ataque no siempre equivale a demostrar su autoría. Los investigadores deben reconstruir la infraestructura utilizada, establecer vínculos entre los participantes y reunir pruebas suficientes para atribuir responsabilidades.
La ministra ha reconocido que las sospechas sobre determinados países pueden existir, pero ha subrayado que el problema reside precisamente en acreditarlas. El anonimato de los atacantes se convierte así en una dificultad añadida para los servicios de inteligencia y las fuerzas de seguridad.
Europa registra sabotajes contra instalaciones industriales
Las advertencias de Robles coinciden con una sucesión de incidentes relacionados con infraestructuras estratégicas e instalaciones industriales europeas.
Uno de los episodios más recientes se produjo en Estonia, donde las autoridades frustraron en noviembre un intento de incendio contra las instalaciones de Threod Systems, una compañía dedicada a la fabricación de drones y otros equipos utilizados por Ucrania.
La operación fue frustrada por personal de seguridad. Las autoridades estonias atribuyeron el intento de sabotaje a una red vinculada a los servicios de inteligencia militar rusos.
También en Estonia, un incendio registrado en agosto afectó a instalaciones de Milrem Robotics, fabricante de sistemas terrestres no tripulados. El Gobierno estonio atribuyó posteriormente el ataque a los servicios de inteligencia de Rusia, basándose en las investigaciones de sus organismos de seguridad.
Otros países europeos, entre ellos Polonia, Alemania, Lituania y Rumanía, han investigado operaciones de sabotaje, incendios y actividades de vigilancia relacionadas con instalaciones industriales y empresas vinculadas al suministro militar a Ucrania.
Estos casos ayudan a entender el contexto de las declaraciones de Robles. Las fábricas que producen tecnología militar y componentes estratégicos se han convertido en objetivos especialmente sensibles debido a su importancia para la capacidad de defensa europea.
La amenaza también alcanza a empresas civiles
El riesgo no se limita a los fabricantes de armamento. Los ataques contra sistemas informáticos pueden afectar a compañías energéticas, bancos, centros de datos y redes de comunicaciones, además de otras actividades económicas esenciales.
En noviembre de 2026 se han registrado en Europa intrusiones contra sistemas de refrigeración comercial que han afectado a supermercados y establecimientos alimentarios. Los incidentes han provocado alteraciones de temperatura y pérdidas de productos en distintos países.
Este tipo de operaciones demuestra que un ataque digital puede producir consecuencias materiales. No es necesario destruir físicamente una instalación para interrumpir su funcionamiento: modificar de manera maliciosa los sistemas que controlan determinados equipos puede ser suficiente.
La creciente dependencia tecnológica de las empresas ha ampliado así el ámbito de la seguridad nacional. Proteger los sistemas industriales exige medidas que van más allá de la vigilancia de fronteras y las capacidades militares convencionales.
El CNI y las Fuerzas Armadas refuerzan la ciberseguridad
Robles ha defendido que España está aumentando sus capacidades de ciberdefensa y que mantiene una colaboración permanente con los servicios de inteligencia de otros Estados miembros de la Unión Europea.
Esa cooperación resulta especialmente relevante porque las amenazas pueden atravesar fronteras sin necesidad de que sus responsables se desplacen físicamente. Un ataque organizado a miles de kilómetros puede afectar a una infraestructura estratégica española si sus sistemas presentan vulnerabilidades.
La ministra también ha reclamado la implicación de las empresas privadas, incluidas las pequeñas y medianas empresas, cuya protección digital no siempre cuenta con los mismos recursos que la de las grandes compañías.
En este escenario, la coordinación entre administraciones, servicios de inteligencia y empresas se considera esencial para detectar actividades sospechosas y reducir las consecuencias de posibles ataques.
Durante la misma jornada, el vicealmirante Francisco Javier Roca, comandante del Mando Conjunto del Ciberespacio, ha advertido de la importancia estratégica de la conectividad digital. En su intervención ha subrayado que las amenazas actuales pueden alcanzar estructuras esenciales de un país sin recurrir a un ataque militar convencional.
El avance de la inteligencia artificial y la creciente automatización de los sistemas informáticos introducen nuevas dificultades para la defensa, pero también proporcionan herramientas para detectar intrusiones y responder a ellas.
La seguridad industrial entra en el centro de la defensa europea
Las declaraciones de Margarita Robles confirman que las amenazas de sabotaje contra empresas españolas no son únicamente un riesgo teórico. Según la ministra, han existido actuaciones concretas que los mecanismos de seguridad consiguieron frustrar.
Quedan, no obstante, importantes datos sin esclarecer públicamente: las empresas afectadas, el número de operaciones, los métodos empleados y la identidad de sus responsables. Sin esa información tampoco es posible establecer el alcance real de los incidentes.
La advertencia adquiere relevancia en un momento en el que varios países europeos investigan ataques contra instalaciones industriales y refuerzan la protección de infraestructuras estratégicas.
Para España, el desafío consiste en mantener esa capacidad preventiva sin confundir sospechas con pruebas. La defensa de una fábrica, una red eléctrica o un sistema informático puede ser tan importante para la seguridad nacional como la protección de una instalación militar.


Detenido el asesino de Guillem Agulló por atacar al equipo de La Sexta

Quién ganó el debate entre Sánchez y Feijóo: ofensiva del líder del PP

El tiempo en España el 20 de noviembre: menos lluvias y fuerte oleaje

La luz se dispara el 20 de noviembre: precios por horas y gas al alza

Efemérides del 20 de noviembre: muerte de Franco, México y Núremberg
-
 Naturaleza
Terremotos en España el 19 de noviembre: cinco seísmos de hasta 2,9
-
 Naturaleza
Incendios en España el 19 de noviembre: focos detectados y avisos
-
 Naturaleza
Embalses en España, 19 de noviembre: suben al 57 % tras seis meses
-
 España
Feijóo señala a Gamarra por las reuniones del abogado del PP con Koldo
-
 España
El Supremo condena a un cabo por robar cable de Eurofighter en Morón
-
 Economía
Anthropic apunta a subir un 20% y alcanzar 100 dólares en el Nasdaq
-
 Mundo
Cinco países planean enviar a Ruanda a migrantes con asilo denegado
-
 Cultura
Un Van Gogh bate récord al venderse por 190,4 millones en Nueva York
-
 España
Huelga estudiantil del 20 de noviembre: horarios, ciudades y derechos
-
 Mundo
Un ataque hutí en Riad daña la torre de 80 plantas del fondo soberano
-
 Tecnología
GTA VI suma 1.650 millones de dólares en preventas antes de su estreno
-
 España
Muere un joven de 18 años en la residencia micampus Logroño Centro