
Mundo
Atacan el correo de Meloni en un ciberataque al Parlamento italiano
Un ciberataque a la Cámara de Diputados italiana ha apuntado al correo de Giorgia Meloni. Las autoridades investigan posibles accesos y daños.

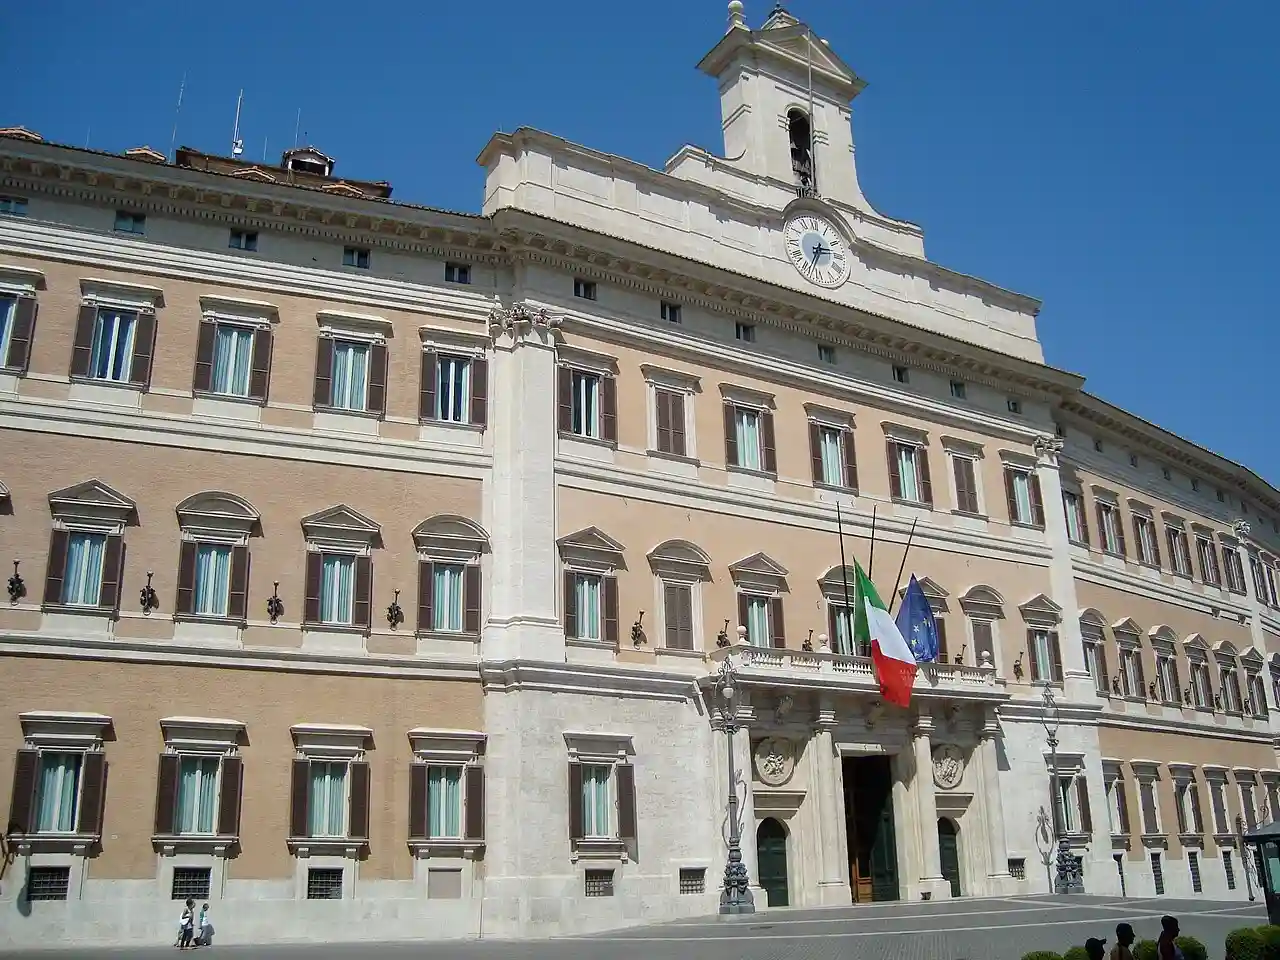
Foto: LPLT (CC BY-SA 3.0).
Resumen
- Un ciberataque a la Cámara italiana ha apuntado al correo de Giorgia Meloni
- Italia no ha confirmado robos de datos ni ha identificado a los responsables
- España cuenta con defensas propias, pero no puede presumir de inmunidad
La Cámara de Diputados de Italia ha sufrido un ciberataque contra sus sistemas informáticos que ha puesto en el punto de mira las cuentas de correo electrónico de numerosos parlamentarios, incluida la asignada a la primera ministra, Giorgia Meloni. El incidente, conocido este martes 27 de octubre de 2026, ha obligado a reforzar las medidas de protección y ha movilizado a los especialistas en ciberseguridad del país. Las autoridades italianas aseguran que la situación está controlada, aunque las investigaciones continúan.
El alcance real de la intrusión sigue sin estar completamente esclarecido. No se ha confirmado públicamente el robo de correos, documentos o datos confidenciales, ni se ha identificado a los responsables. La Fiscalía de Roma se dispone a investigar lo ocurrido. El ataque también plantea una cuestión incómoda para España: nuestras instituciones cuentan con organismos especializados y sistemas de defensa, pero no existen pruebas públicas suficientes para afirmar que el Congreso o el Senado estén mejor protegidos que el Parlamento italiano.
La noticia ha generado especial preocupación por la presencia de Meloni entre los objetivos. Su oficina ha aclarado que la dirección afectada corresponde a su condición de diputada y no es el correo que utiliza para las comunicaciones oficiales del Gobierno. Una diferencia importante, aunque no elimina el interés que puede tener para un atacante la correspondencia parlamentaria.
Italia tampoco está ante un episodio completamente aislado. Los responsables de la Cámara advierten de una intensificación reciente de los intentos de ataque contra instituciones nacionales, europeas e internacionales. La presión sobre las redes públicas forma parte de un problema creciente para los gobiernos europeos, donde la información política se ha convertido en un objetivo especialmente valioso.
Los correos de Meloni y otros diputados, en el punto de mira
El ataque se produjo durante los días anteriores al 27 de octubre y afectó a los sistemas informáticos de la Cámara de Diputados, cuya sede está en el Palacio de Montecitorio, en Roma.
Según las informaciones publicadas por la prensa italiana, entre las cuentas señaladas figuran las de Giorgia Meloni, Andrea Delmastro y Paolo Formentini. Delmastro pertenece a Hermanos de Italia, el partido de la primera ministra, mientras que Formentini es diputado de la Liga. Las comprobaciones técnicas deben establecer qué accesos llegaron a producirse y hasta dónde pudieron avanzar los atacantes.
Los responsables administrativos de Montecitorio han explicado que los sistemas defensivos permitieron mantener la situación bajo control. La institución trabaja con la Agencia Nacional de Ciberseguridad italiana (ACN) mediante un protocolo de colaboración que contempla distintas medidas de protección.
Entre ellas figura la posibilidad de desactivar temporalmente determinadas funciones informáticas para reducir los riesgos mientras se investiga un incidente. No se ha detallado qué servicios concretos han podido verse afectados por esas medidas.
La Cámara sostiene que estos intentos se producen con frecuencia y que el episodio no tiene carácter de emergencia. Sin embargo, la intervención de los investigadores demuestra que el incidente requiere algo más que una respuesta rutinaria.
La Fiscalía de Roma espera recibir un primer informe de la Policía Postal, especializada en delitos informáticos, para abrir diligencias por posible acceso ilícito a sistemas informáticos.
Qué datos han robado los hackers y cuáles son los daños
Esta es la principal incógnita del ciberataque italiano. Aunque algunos medios han informado de buzones de correo vulnerados, no existe una confirmación pública de que los atacantes hayan conseguido sustraer información ni se ha divulgado un inventario de archivos o mensajes comprometidos.
La fuente parlamentaria consultada por Reuters tampoco pudo precisar si la cuenta de Meloni había sido efectivamente vulnerada. Conviene distinguir entre una dirección electrónica atacada, una cuenta a la que alguien ha logrado acceder y una filtración de información. Son tres situaciones diferentes, con consecuencias muy distintas.
Si los intrusos hubieran conseguido consultar buzones parlamentarios, podrían haber tenido acceso a correspondencia interna, documentos adjuntos, contactos, agendas o comunicaciones entre representantes políticos. Ese daño potencial no equivale a un robo demostrado.
En cuanto al funcionamiento de la institución, tampoco se han confirmado interrupciones importantes de la actividad parlamentaria ni daños permanentes en sus sistemas.
La separación entre el correo parlamentario de Meloni y sus comunicaciones como jefa del Gobierno representa una medida relevante de seguridad. Limita la posibilidad de que un incidente en un sistema alcance automáticamente información de otro ámbito institucional.
Pero una dirección parlamentaria puede contener información sensible, aunque no incluya secretos gubernamentales. Los correos permiten conocer relaciones profesionales, identificar interlocutores y, en determinadas circunstancias, preparar nuevos ataques mediante suplantación de identidad.
Por eso, el verdadero alcance del incidente dependerá de las comprobaciones técnicas: qué cuentas fueron comprometidas, durante cuánto tiempo y si se produjo alguna extracción de información.
Quién está detrás del ataque al Parlamento italiano
Por el momento, ningún grupo de piratas informáticos ha sido identificado oficialmente como responsable del ataque a la Cámara de Diputados.
En determinados sectores de la mayoría italiana se contempla la posibilidad de que el episodio forme parte de las operaciones de guerra híbrida que afectan a instituciones europeas. Es una hipótesis que encaja con el actual contexto de amenazas, pero no constituye una atribución respaldada por pruebas públicas.
Italia ha sufrido durante los últimos meses campañas de ataques informáticos contra organismos públicos, infraestructuras y empresas. Algunas han sido reivindicadas por grupos prorrusos, entre ellos NoName057(16), conocido por lanzar ataques de denegación de servicio, o DDoS, para dejar páginas web temporalmente inaccesibles.
No obstante, no hay elementos suficientes para relacionar directamente a ese colectivo con el incidente de Montecitorio.
La diferencia técnica importa. Saturar una página institucional con tráfico malicioso no es lo mismo que conseguir entrar en un correo electrónico protegido. Lo primero puede buscar una interrupción visible y un efecto propagandístico; lo segundo permite, si tiene éxito, acceder a información que no debería salir de la institución.
La Agencia de la Unión Europea para la Ciberseguridad, ENISA, confirmó en su informe de septiembre de 2026 que las administraciones públicas fueron el sector más atacado de la Unión Europea durante 2025, con el 32% de los incidentes analizados. Los ataques DDoS representaron el 82% de los episodios registrados contra ese sector.
El panorama incluye delincuencia organizada, activistas digitales y operaciones de espionaje vinculadas a intereses estatales. Unos buscan dinero, otros propaganda y otros información estratégica.
En el caso italiano todavía falta lo esencial: determinar el procedimiento empleado e identificar a sus autores. Atribuir un ataque a un país por afinidad política o por antecedentes sería adelantarse a las pruebas.
España tampoco está a salvo: los antecedentes del Congreso y el Senado
España dispone de una estructura especializada en ciberseguridad, con el Centro Criptológico Nacional (CCN-CERT) como uno de los principales responsables de la prevención, coordinación y respuesta ante incidentes que afectan al sector público.
También cuenta con el Instituto Nacional de Ciberseguridad (INCIBE), organismos policiales especializados, capacidades militares de ciberdefensa y el Esquema Nacional de Seguridad, que establece requisitos para proteger sistemas de información del sector público dentro de su ámbito de aplicación.
Esta estructura proporciona herramientas importantes de prevención y respuesta. Sin embargo, tener organismos especializados no garantiza que una institución sea invulnerable.
España ya ha registrado episodios que afectan directamente a representantes políticos.
En octubre de 2024, una investigación de Proton y Contella Intelligence detectó información personal de 39 diputados y senadores españoles expuesta en la internet oscura. El estudio identificó a 29 diputados y diez senadores entre los afectados, además de contraseñas relacionadas con algunas cuentas comprometidas.
Aquellos hallazgos no demostraban que los sistemas internos del Congreso o del Senado hubieran sido pirateados. Parte de la información procedía de filtraciones y ataques asociados a otros servicios digitales. Pero revelaban un problema evidente: los parlamentarios también dejan información personal y profesional en plataformas que pueden convertirse en puertas de entrada para nuevas operaciones.
Un episodio distinto se produjo en mayo de 2025, cuando el Senado español despidió a dos trabajadores informáticos por accesos no autorizados a información de la institución. La Cámara trasladó los hechos a la Fiscalía. Posteriormente surgieron discrepancias sobre el alcance de los accesos a documentación de los senadores.
En aquel caso, la amenaza procedía del interior de la propia organización, no de un ataque externo comparable al italiano. La distinción es relevante porque demuestra que proteger una institución exige controlar tanto las conexiones desde internet como los permisos de quienes trabajan dentro.
Las defensas españolas presentan debilidades reconocidas por las Cortes
En marzo de 2026, la Comisión Mixta de Seguridad Nacional del Congreso y el Senado aprobó un informe sobre las amenazas digitales que advertía de problemas estructurales en la ciberseguridad española.
Entre las deficiencias identificadas figuraban la descoordinación institucional, el solapamiento de competencias, la dependencia de tecnologías extranjeras y la falta de información integrada sobre los incidentes informáticos.
El documento también señalaba dificultades para conocer con precisión el volumen total de ataques que sufren diariamente las organizaciones españolas y recomendaba reforzar la coordinación entre administraciones.
No se trata de un diagnóstico menor. La dispersión de responsabilidades puede complicar la respuesta cuando un incidente afecta simultáneamente a varias instituciones o cuando los atacantes aprovechan sistemas conectados entre sí.
Las cifras generales ayudan a entender la presión existente. En 2025, el INCIBE gestionó 122.223 incidentes de ciberseguridad, un 26% más que el año anterior. Entre ellos figuraron numerosas campañas fraudulentas y ataques de suplantación mediante correo electrónico.
Esta estadística no mide específicamente las intrusiones parlamentarias, pero muestra la dimensión de las amenazas digitales que afrontan ciudadanos, empresas y organizaciones.
La comparación con Italia, por tanto, requiere prudencia. No hay una evaluación pública homogénea que permita asegurar que las defensas del Congreso español sean superiores a las de Montecitorio, ni tampoco lo contrario.
Los dos países pertenecen a la Unión Europea, colaboran en materia de seguridad digital y afrontan riesgos similares. La eficacia de sus defensas depende de factores concretos: actualización de sistemas, gestión de vulnerabilidades, formación de usuarios, supervisión de accesos y rapidez de respuesta.
La seguridad del Parlamento depende también de sus correos
El ataque italiano recuerda que una operación de espionaje no necesita inutilizar todos los ordenadores de una institución para resultar peligrosa. En ocasiones, basta con comprometer una cuenta de correo que tenga acceso a documentos o conversaciones importantes.
Las medidas de protección más eficaces combinan autenticación multifactor resistente a la suplantación, restricciones de acceso, supervisión de actividades sospechosas y separación entre las redes utilizadas para distintas funciones oficiales.
También resulta esencial limitar los permisos de cada usuario y detectar rápidamente conexiones anómalas. Cuando una contraseña queda expuesta, una segunda barrera de autenticación puede impedir que el atacante entre. Cuando esa barrera falla, los registros y las alertas permiten investigar qué ha sucedido.
La formación de diputados, asesores y personal administrativo es otra parte del problema. El correo electrónico continúa siendo una vía habitual para engañar a los usuarios mediante mensajes que aparentan proceder de personas o instituciones conocidas.
En España, las mejoras tecnológicas deben ir acompañadas de una coordinación más eficaz entre los organismos responsables. Es precisamente una de las advertencias formuladas por las propias Cortes.
Mientras tanto, Italia tendrá que esclarecer qué ocurrió realmente en su Cámara de Diputados. La primera ministra no utilizaba para sus comunicaciones de Gobierno la cuenta señalada, los responsables parlamentarios descartan una emergencia y los investigadores todavía no han confirmado una filtración de datos.
Pero el episodio deja una advertencia que también afecta a Madrid: la seguridad de las instituciones democráticas depende de proteger tanto sus grandes infraestructuras como las cuentas individuales de quienes las utilizan. Y sobre esa protección, por mucha tecnología disponible que exista, no caben garantías absolutas.


Redes sociales, ayudas y debates: así logró Lula remontar a Bolsonaro

El Gobierno aprueba 10.000 millones para pensiones y extra de Navidad

España cambiará gratis ocho millones de contadores de gas hasta 2036

La UE exigirá un código QR en todas las pilas y baterías desde 2027

Muere Susan Saint James, estrella de «Kate y Allie», a los 80 años
-

 Naturaleza
Terremotos hoy: un 4,1 en el Atlántico y sismos en Granada y León
-

 España
Incendios en España hoy: Burgos estabilizado y 17 provincias en riesgo
-
 Economía
El SOS del metal en Murcia: 1.200 euros y segundos empleos en negro
-

 Naturaleza
Los embalses de España bajan al 57,2% y pierden 352 hm³ en una semana
-
 Mundo
Israel vota tras el 7 de octubre con el futuro de Netanyahu en juego
-
 Tecnología
Instagram prueba vídeos horizontales de 90 minutos frente a YouTube
-
 Economía
Wall Street rebota ante la Fed y los resultados de las tecnológicas
-
 Deportes
Harry Kane gana el Balón de Oro 2026; Alexia Putellas suma el tercero
-
 España
Buscan a Sofía, la niña de un año desaparecida en Caravaca de la Cruz
-
 Naturaleza
El tiempo en España 27 de octubre: lluvias al norte y hasta 28 grados
-
 Historia
Efemérides del 27 de octubre: Cataluña, Napoleón y la crisis de Cuba
-
 Deportes
Unai Simón conmueve con su discurso al ganar el Trofeo Yashin 2026