
Tecnología
Zoom corrige dos fallos graves en Windows: cómo proteger tu ordenador
Dos vulnerabilidades de Zoom Workplace afectan a Windows y podrían facilitar una escalada de privilegios. La versión 7.1.8 corrige los dos fallos.

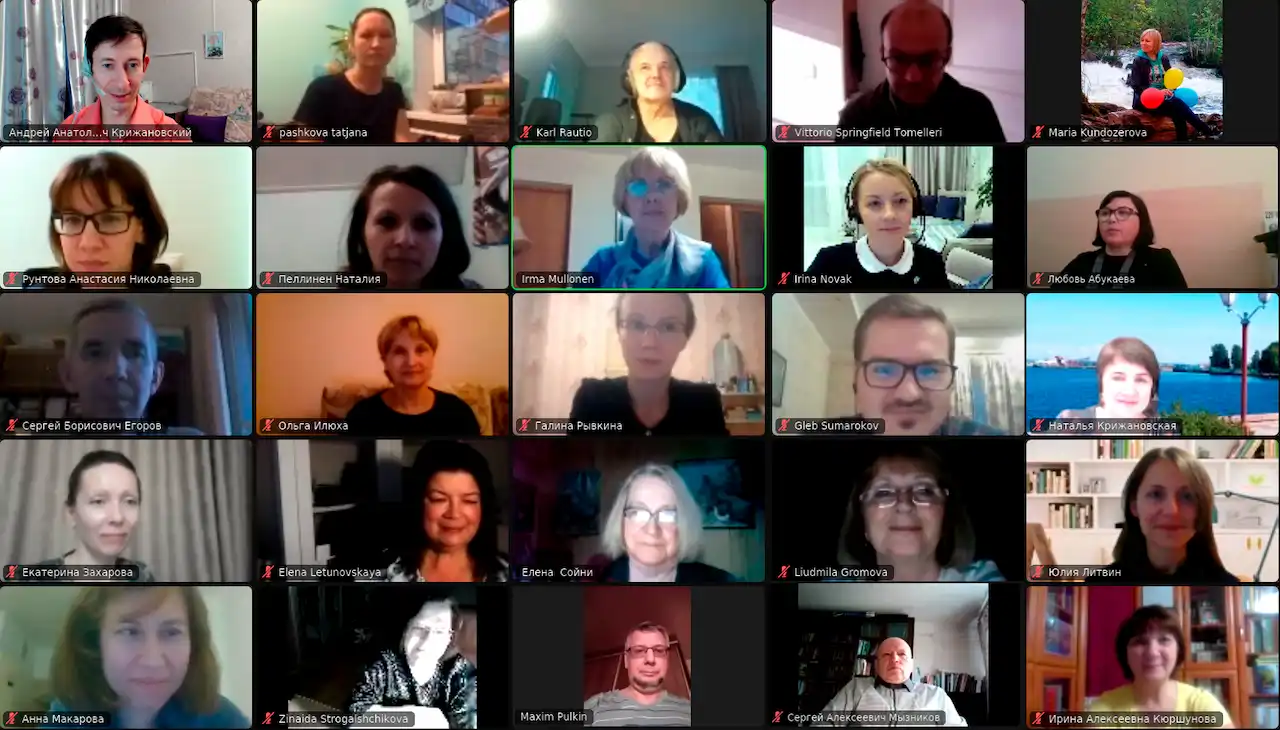
Foto: Andrew Krizhanovsky / Wikimedia Commons (dominio público).
Resumen
- Zoom ha corregido dos vulnerabilidades graves en su aplicación para Windows
- El fallo más peligroso tiene una gravedad de 9,6 sobre 10
- Actualizar a la versión 7.1.8 o posterior corrige ambos problemas
Zoom ha corregido dos vulnerabilidades de seguridad en su aplicación Zoom Workplace para Windows que podrían permitir a un atacante aumentar sus privilegios de forma remota, incluso sin disponer de una cuenta autenticada. Una de ellas está clasificada como crítica, con una puntuación de 9,6 sobre 10, mientras que la segunda alcanza una gravedad alta, con 8,1 puntos.
La compañía publicó los avisos de seguridad el 10 de noviembre de 2026 y recomienda instalar las actualizaciones disponibles. La vulnerabilidad más peligrosa afecta a las versiones 7.1.0 hasta la 7.1.7, por lo que actualizar Zoom Workplace a la 7.1.8 o posterior permite corregir ambos problemas. No se han comunicado ataques confirmados que estén aprovechando estos fallos.
El problema afecta especialmente a quienes utilizan Zoom en ordenadores con Windows, tanto en el ámbito doméstico como en empresas, administraciones y centros educativos. No se trata de una interrupción del servicio ni de una filtración de datos anunciada por la compañía, sino de errores en el funcionamiento del programa que podrían facilitar ataques contra los equipos vulnerables.
La distinción importa. Que una vulnerabilidad permita aumentar privilegios no significa automáticamente que alguien haya conseguido robar cuentas o acceder a reuniones privadas. Significa que existe una debilidad susceptible de ser explotada y que la actualización de seguridad está disponible.
Dos vulnerabilidades que afectan a Zoom Workplace para Windows
Zoom ha identificado los problemas mediante dos códigos de seguridad oficiales, conocidos como CVE, que permiten registrar y seguir las vulnerabilidades informáticas.
El primero, CVE-2026-108186, es el más grave. Tiene una puntuación de 9,6 en la escala CVSS y se debe a una validación incorrecta de los datos de entrada. En determinadas condiciones, esta deficiencia podría permitir que un atacante sin autenticar elevara sus privilegios mediante acceso a través de la red.
La vulnerabilidad afecta a Zoom Workplace para Windows desde la versión 7.1.0, incluida, hasta las anteriores a la 7.1.8. Fue identificada por el equipo interno de seguridad ofensiva de Zoom, encargado de analizar posibles debilidades de sus productos.
El segundo fallo, CVE-2026-108187, tiene una gravedad de 8,1 puntos y responde a un error en la validación del origen de determinadas operaciones. También podría permitir una escalada de privilegios sin autenticación previa mediante la red.
En este caso, están afectadas las versiones de Zoom Workplace para Windows anteriores a la 7.1.5. La vulnerabilidad fue comunicada por un investigador identificado como shmoul.
Ambos problemas han sido corregidos. La versión 7.1.8 incorpora las soluciones necesarias para las dos vulnerabilidades, aunque lo recomendable es instalar siempre la edición más reciente disponible.
Qué significa que un atacante pueda elevar privilegios
La escalada de privilegios se produce cuando alguien consigue ejecutar operaciones con permisos superiores a los que debería tener. En un ordenador, esos permisos determinan qué información puede consultar un programa, qué configuraciones puede modificar y a qué recursos del sistema tiene acceso.
Un fallo de este tipo podría facilitar que un atacante ampliara sus posibilidades de actuación dentro de un equipo comprometido. Las consecuencias concretas dependen de cómo se explote la vulnerabilidad y de las protecciones existentes.
Los dos avisos de Zoom describen posibles ataques a través de la red que no requieren autenticación previa. Sin embargo, hay un matiz técnico importante: las métricas oficiales de ambas vulnerabilidades contemplan la necesidad de interacción del usuario para su explotación.
Por tanto, no sería correcto interpretar los avisos como una confirmación de que cualquier ordenador con Zoom puede ser controlado automáticamente desde Internet. La gravedad es elevada, pero las condiciones necesarias para aprovechar los fallos también cuentan.
Qué versiones de Zoom están afectadas y cuáles son seguras
El alcance de las vulnerabilidades depende de la versión instalada de Zoom Workplace para Windows.
La CVE-2026-108186 afecta específicamente a las versiones comprendidas entre la 7.1.0 y la 7.1.7, ambas incluidas. Quienes tengan cualquiera de esas versiones deben actualizar a la 7.1.8 o posterior.
Por su parte, la CVE-2026-108187 afecta a las versiones anteriores a la 7.1.5. El fallo quedó corregido a partir de esa edición, aunque las versiones 7.1.5, 7.1.6 y 7.1.7 continúan estando afectadas por la primera vulnerabilidad.
De ahí que la versión 7.1.8 sea la referencia mínima para quedar protegido frente a los dos errores anunciados en noviembre. La compañía ya había publicado versiones posteriores, incluida la 7.2.5, disponible desde finales de octubre.
Los avisos publicados se refieren específicamente a la aplicación de escritorio de Zoom Workplace para Windows. No identifican como afectados por estas dos vulnerabilidades a los clientes de macOS, Linux, Android o iOS.
Esto no significa que otros sistemas operativos estén libres de cualquier problema de seguridad, sino que las dos alertas concretas tienen un alcance definido.
Cómo actualizar Zoom para evitar los fallos de seguridad
Los usuarios pueden comprobar si tienen instalada una versión vulnerable desde la propia aplicación de Zoom Workplace.
En Windows, basta con abrir Zoom e iniciar sesión, pulsar sobre la imagen de perfil y acceder a la opción de ayuda para seleccionar Acerca de Zoom Workplace. El programa mostrará el número de versión que está utilizando.
Para instalar una actualización, hay que abrir nuevamente el menú del perfil y seleccionar Buscar actualizaciones. Si existe una edición más reciente, Zoom permitirá descargarla e instalarla.
El objetivo es utilizar como mínimo la versión 7.1.8, aunque conviene optar por la última disponible para incorporar también otras correcciones y mejoras de seguridad.
La aplicación puede mostrar avisos cuando hay actualizaciones pendientes, pero no conviene dar por hecho que todos los ordenadores están correctamente actualizados. Las configuraciones empresariales, los equipos compartidos y determinadas políticas de administración pueden modificar este comportamiento.
Qué hacer si no aparece la opción de actualizar
En algunos ordenadores corporativos, Zoom se instala mediante paquetes MSI administrados por el departamento informático. En esas instalaciones, las actualizaciones automáticas pueden estar desactivadas y la opción de buscar nuevas versiones puede no aparecer.
Si ocurre, lo adecuado es contactar con el responsable informático para comprobar qué versión está instalada y solicitar la actualización correspondiente.
En equipos particulares también es posible descargar la última edición desde el centro oficial de descargas de Zoom. Es preferible evitar instaladores procedentes de páginas desconocidas, especialmente cuando una noticia sobre vulnerabilidades puede utilizarse como excusa para distribuir programas maliciosos.
Zoom no ha confirmado ataques que exploten estas vulnerabilidades
La gravedad de los fallos no debe confundirse con la existencia de una campaña de ataques confirmada.
Hasta el 13 de noviembre de 2026, los avisos oficiales de Zoom no comunican que estas dos vulnerabilidades estén siendo explotadas activamente. Tampoco aportan información sobre víctimas, cuentas comprometidas o filtraciones relacionadas directamente con ellas.
Lo que está confirmado es la existencia de los errores, su clasificación de gravedad, las versiones afectadas y la disponibilidad de actualizaciones correctoras.
La situación tiene un precedente reciente. En julio de 2026, Zoom corrigió otra vulnerabilidad crítica para Windows, identificada como CVE-2026-53412, que recibió una puntuación de 9,8 sobre 10 y podía facilitar la apropiación de cuentas sin autenticación previa.
Aquella vulnerabilidad era diferente de las dos publicadas en noviembre. No deben confundirse sus posibles consecuencias: una afectaba a la seguridad de las cuentas y las actuales se refieren a la escalada de privilegios.
La aparición de varias correcciones importantes durante el mismo año pone de relieve la necesidad de mantener actualizadas las aplicaciones de comunicación, especialmente cuando forman parte del trabajo diario de organizaciones que gestionan información interna.
Actualizar Zoom reduce el riesgo sin dejar de utilizar el servicio
Zoom continúa funcionando con normalidad y no existe una recomendación general de abandonar la plataforma por estas vulnerabilidades.
La medida necesaria es mucho más concreta: comprobar la versión instalada y actualizarla. Para las empresas, también implica verificar que los equipos administrados hayan recibido efectivamente los parches.
Las aplicaciones de videoconferencia manejan comunicaciones profesionales, reuniones de trabajo y herramientas integradas en los sistemas corporativos. Un problema de seguridad en ese entorno merece atención, aunque todavía no existan ataques conocidos.
Zoom ya ha publicado las correcciones. Mantener una versión vulnerable después de que se haya distribuido el parche supone conservar un riesgo de seguridad evitable que, en este caso, puede reducirse mediante una actualización del programa.


El Gobierno nombra a Hortalà en Adif y a Gutiérrez en Renfe tras Urda

Qué dijo Sánchez a Jordi Wild sobre la amnistía, Bildu y el Sáhara

Ueno Bank: detienen a tres exdirectores del Banco Central de Paraguay

Colombia: 77 familias denuncian graves amenazas por la reforma agraria

Las universidades privadas ganan 80.700 alumnos extranjeros en 9 años
-
 Naturaleza
Terremotos del 13 de noviembre en España: Granada, Galicia y Canarias
-
 Naturaleza
Incendios en España, 13 de noviembre: 12 focos de calor por satélite
-
 Naturaleza
Los embalses de España bajan al 55,3 % este 13 de noviembre de 2026
-
 Tecnología
Caída mundial de Microsoft: Outlook y Teams mejoran, pero aún fallan
-
 Mundo
Tiroteo en Washington: un muerto, cuatro heridos y el autor se suicida
-
 España
Vox propone deportaciones y prioridad nacional en su programa del 29N
-
 España
El CIS da la victoria al PSOE el 29N y deja a PP y Vox sin mayoría
-
 Tecnología
Google lanza gafas inteligentes con Gemini y controles de privacidad
-
 Economía
El Congreso aprueba topes al alquiler y préstamos de hasta 50.000 €
-
 Ciencia
Euclid detecta más de 900 millones de galaxias para crear un mapa 3D
-
 España
Vox plantea un máximo de alumnos de otras culturas por aula en España
-
 España
La UE expedienta a España por retrasar normas de emisión industrial